Bölüm
Rehberler
Saldırıları tanımak, kendinizi ve kurumunuzu korumak için bilmeniz gerekenler.
13 dakika okuma
Bilgileriniz bir şirketten sızdığında ne yapmalısınız?
Bir siteden "bilgileriniz sızmış olabilir" e-postası geldiğinde ne yapmanız gerektiği, hangi bilginizin sızdığına bağlı. Adresinizin sızması ile parolanızın sızması aynı önlemleri gerektirmiyor. Sızıntının ardından şirketin adını kullanan sahte mesajlar ve aramalar da gelebiliyor.
8 dakika okuma
Telefonunuz güncel mi? Android güvenlik yaması düzeyi nedir, nasıl kontrol edilir?
Google her ay Android'deki açıkları kapatan bir güvenlik bülteni yayımlıyor, ama düzeltmenin telefona ne zaman ulaşacağı üreticiye, modele ve operatöre bağlı. Bir telefonun hangi açıklara karşı korunduğunu ayarlardaki tek bir tarih söylüyor: güvenlik yaması düzeyi. Bu tarihi okumayı bilen biri, telefonunun SMS of Death gibi bir açığa karşı korunup korunmadığını birkaç saniyede anlayabilir.
9 dakika okuma
Kuantum bilgisayarlar geldiğinde bugünün şifrelemesine ve geçmişte toplanan verilere ne olacak?
İnternetteki şifreli bağlantıların anahtarını paylaşan algoritmalar, yeterince güçlü bir kuantum bilgisayar karşısında çöküyor. Bu yüzden bugün kaydedilen şifreli trafik, o gün geldiğinde geriye dönük olarak çözülebilir. Europol, devlet destekli grupların ve siber suçluların şifreli veriyi şimdiden toplayıp saklayabileceği uyarısında bulunuyor.
13 dakika okuma
WhatsApp hesabı ele geçirme saldırıları, yöntemler, korunma ve müdahale adımları
Annenizden, kardeşinizden ya da en yakın arkadaşınızdan gelen bir mesaj acil para istiyor ve altında bir IBAN var. Mesaj gerçekten onun hesabından geliyor, ama yazan o değil. Bu rehberde hesapların nasıl ele geçirildiğini, eski iPhone'larda tıklama gerektirmediği bildirilen saldırıyı, korunma yollarını ve olay anında yapılacakları bulacaksınız.
8 dakika okuma
Prompt injection nedir, yapay zekâ asistanınız kandırıldığında ne yapmalı?
Yapay zekâ asistanı bir e-postayı, web sayfasını ya da belgeyi okurken içine gizlenmiş bir talimatı sizin isteğiniz sanabilir. Asistanın yetkisi ne kadar genişse, bu kandırmacanın bedeli de o kadar büyük olur. Saldırının nasıl işlediğine, nasıl fark edileceğine ve olay anında ne yapılacağına bakıyoruz.
5 dakika okuma
Tedarik zinciri saldırısı nedir, neden tek bir kurbanla sınırlı kalmaz?
Saldırgan bazen hedefin kapısını zorlamak yerine, o hedefin güvendiği birini vurur. Bir yazılım kütüphanesini, bir güncellemeyi, bir donanım satıcısını ya da bir hizmet sağlayıcıyı. Bir noktayı ele geçirip ona bağlı herkese birden ulaşmak. Türleri, son haftalardaki örnekler ve korunma yolları bu rehberin konusu.
5 dakika okuma
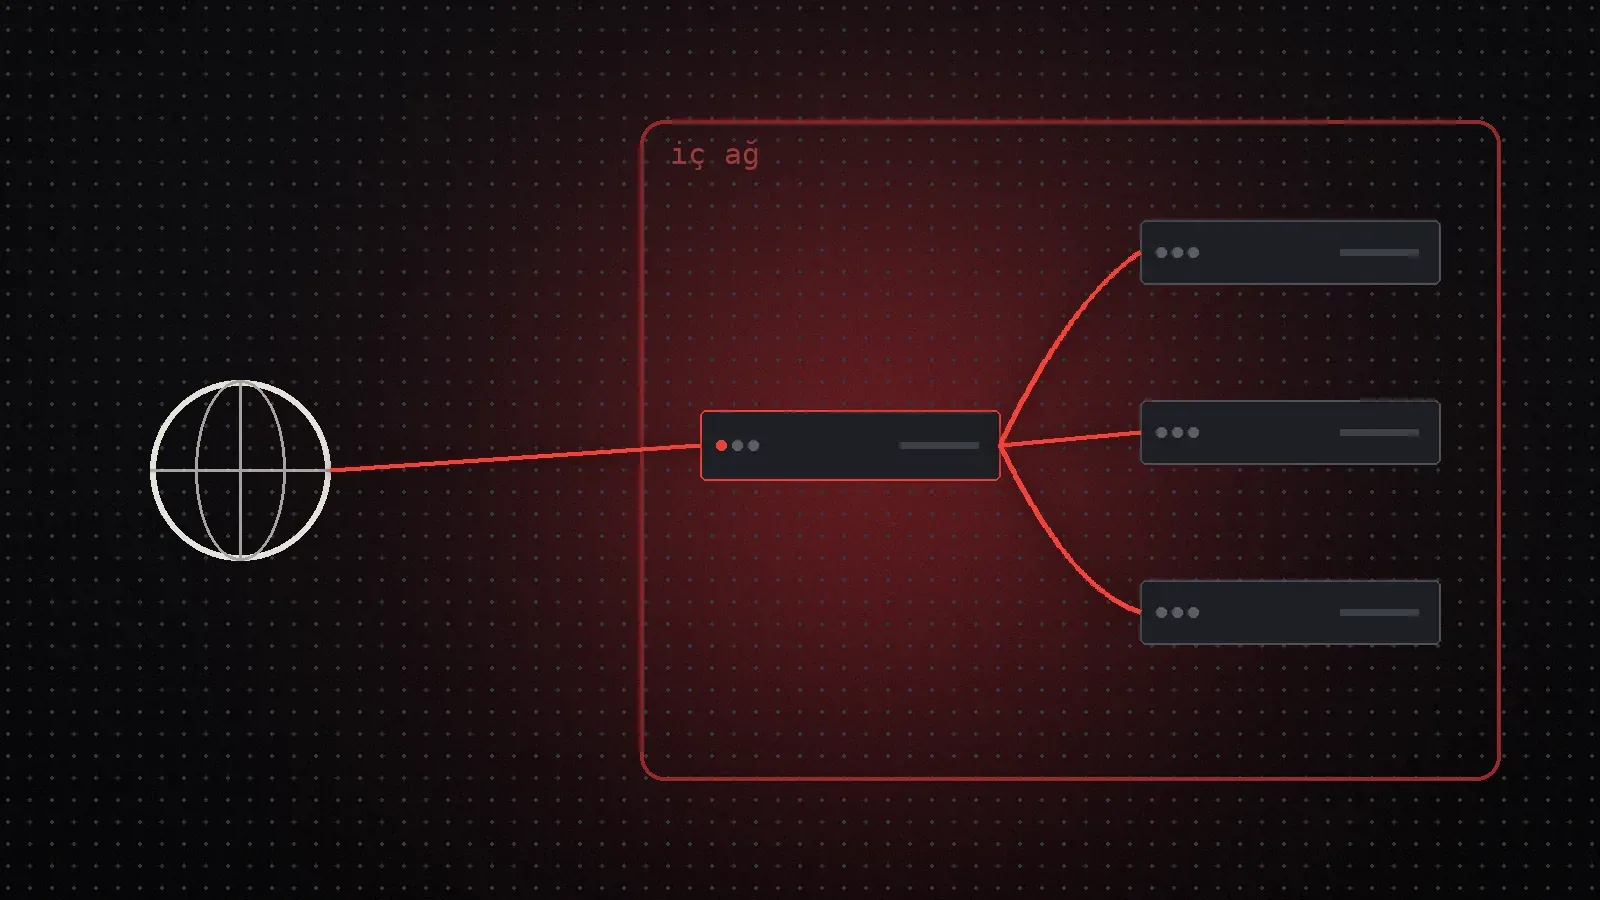
SSRF (sunucu taraflı istek sahteciliği) nedir?
Bir saldırgan, dışarıdan ulaşamadığı iç sistemlere, kurumun kendi sunucusunu aracı yaparak uzanabilir. Sunucuyu kandırıp ona istediği yere istek gönderttirmek. SSRF kabaca bu. Neden bu kadar işe yaradığını, bulut ortamlarında neden ayrıca tehlikeli olduğunu ve nasıl önlendiğini inceliyoruz.
5 dakika okuma
XSS (siteler arası betik çalıştırma) nedir ve neden tehlikelidir?
Bir sitede bıraktığınız bir yorum, başka biri o sayfayı açtığında onun tarayıcısında çalışan gizli bir koda dönüşebilir. XSS tam olarak bunun adı. Güvendiğiniz sitenin, farkında olmadan saldırganın aracına dönüşmesi. Türleri, gerçek zararları ve hem site sahibi hem kullanıcı olarak korunma yolları aşağıda.
6 dakika okuma
SQL injection nedir, bir form veritabanını nasıl ele verir?
Bir arama kutusuna yazdığınız şey, çoğu zaman arka planda bir veritabanına sorulan soruya dönüşür. O soru doğru kurulmadıysa, yazdığınız metin bir anda komuta dönüşebilir. Açığın nasıl oluştuğunu, neden yirmi yılı aşkın süredir hâlâ karşımıza çıktığını ve nasıl kapatıldığını açıklıyoruz.
3 dakika okuma
Adres çubuğundaki o harf gerçekten doğru mu?
Bir adres gözünüze tıpatıp doğru görünebilir ama harflerden biri aslında başka bir alfabeden gelmiş olabilir. Bunu fark etmek zor, utanılacak bir şey değil. Nasıl anlaşıldığı ve nasıl korunacağınız bu rehberde.
5 dakika okuma
Uzaktan kod çalıştırma (RCE) nedir, neden en tehlikeli açık türüdür?
RCE açığı olan bir sistemde saldırgan kendi komutlarını sizin sunucunuzda çalıştırabiliyor. Zafiyet tablomuzdaki en yüksek puanlı açıkların çoğu bu türden. RCE'nin nereden çıktığı, kod çalıştıktan sonra neler olduğu ve korunma yolları bu yazının konusu.
5 dakika okuma
Sıfırıncı gün (zero-day) açığı nedir?
Bir açık, üretici daha yama hazırlayamadan saldırılarda kullanılmaya başlarsa sıfırıncı gün açığı denir. Bu durumda savunmanın elinde yama değil, geçici önlemler vardır. Kavramı, sitedeki örnekleri ve yama yokken yapılabilecekleri ele alıyoruz.
5 dakika okuma
KEV listesi nedir, neden onu takip ediyoruz?
ABD'nin siber güvenlik ajansı CISA'nın tuttuğu bu liste, saldırılarda gerçekten kullanıldığı doğrulanan açıkları topluyor. Zafiyetler bölümümüzün büyük kısmı buradan besleniyor. Listenin nasıl çalıştığına, neden bu kadar önemli olduğuna ve sınırlarına bakıyoruz.
6 dakika okuma
CVSS nedir, 9.8 puan ne anlama gelir?
Zafiyet tablosundaki puanlar bir açığın ne kadar ağır sonuçlar doğurabileceğini ölçüyor. Açığın saldırılarda kullanılıp kullanılmadığını ise söylemiyor. Puanın nasıl hesaplandığını, vektör satırının nasıl okunduğunu ve puana ne zaman fazla güvenmemek gerektiğini açıklıyoruz.
6 dakika okuma
CVE nedir ve bir açık nasıl numara alır?
Zafiyet yazılarımızın hepsinde geçen CVE-2026-104286 gibi numaralar, dünyanın her yerinde aynı açıktan söz edildiğinden emin olmayı sağlıyor. Bu numaraların nereden geldiği, nasıl okunduğu ve neyi söyleyip neyi söylemediği aşağıda.
5 dakika okuma
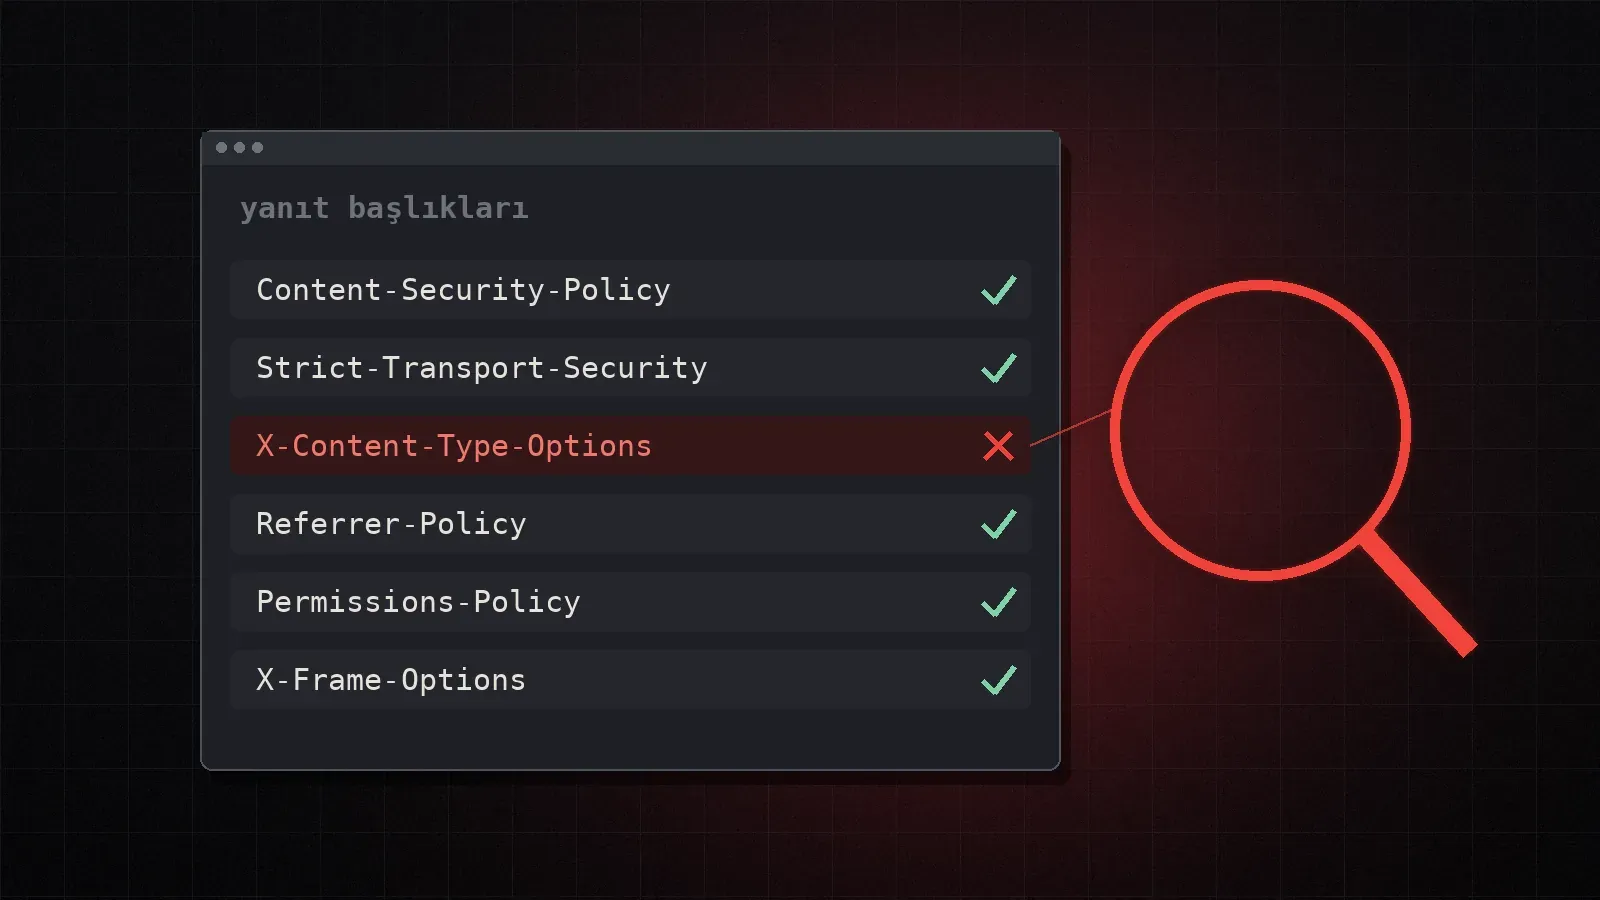
Bir sitenin güvenlik başlıklarını beş dakikada denetleyin
Tek bir curl komutu, bir sitenin tarayıcıya hangi güvenlik kurallarını verdiğini gösteriyor. Neye bakacağınızı bilirseniz eksikleri hemen görürsünüz.
5 dakika okuma
Alan adınıza e-posta bağlarken yapılması gereken beş ayar
MX, SPF, DKIM ve DMARC kayıtları eksik kalırsa e-postalarınız spam'e düşer, sizin adınıza sahte e-posta atmak da kolaylaşır.