Adres çubuğundaki o harf gerçekten doğru mu?
Bir adres gözünüze tıpatıp doğru görünebilir ama harflerden biri aslında başka bir alfabeden gelmiş olabilir. Bunu fark etmek zor, utanılacak bir şey değil. Nasıl anlaşıldığı ve nasıl korunacağınız bu rehberde.
- 3 dk okuma
- 2 kaynak
Kısaca
- Saldırganlar, Latin harflerine çok benzeyen Kiril ya da Yunan harfleri kullanarak tanıdık bir sitenin neredeyse birebir aynısı görünen adresler açabiliyor.
- Tarayıcı bu adresleri arka planda "xn--" ile başlayan bir biçime çeviriyor. Linke tıklamadan önce bakmak ve şüpheliyse adresi elle yazmak en sağlam korunma yolu.
Diyelim ki telefonunuza bir mesaj geldi. “Kargonuz teslim edilemedi, bilgilerinizi güncelleyin.” Linke bakıyorsunuz, adres gayet tanıdık, her zaman alışveriş yaptığınız sitenin adı yazıyor. Tıklıyorsunuz, site de aynen bildiğiniz gibi açılıyor. Her şey yerli yerinde görünüyor.
İşte sorun tam da burada. O adres gözünüze doğru göründüğü hâlde, harflerinden biri aslında hiç tanımadığınız bir alfabeden gelmiş olabilir. Bunu gözle ayırt etmek çoğu zaman mümkün değil. Yani buna kanmak dikkatsizlik değil, gözün doğal bir sınırı. Önce bunu bilmek bile sizi bir adım öne geçirir.
Numara nasıl çalışıyor?
Bilgisayarlar harfleri gördükleri şekle göre değil, her birine verilen bir numaraya göre tanır. Latin alfabesindeki “a” ile Kiril alfabesindeki “а” bize tıpatıp aynı görünür, ama bilgisayar için bunlar iki ayrı harftir, iki ayrı numaradır. Yunan alfabesinde de buna benzeyen harfler var.
Saldırgan işte bunu kullanıyor. Tanıdık bir adresi alıp içindeki bir Latin harfini, ona benzeyen bir Kiril harfiyle değiştirerek yeni bir alan adı satın alıyor. Sonuç, sizin gözünüze gerçeğiyle aynı görünen ama aslında bambaşka birine ait bir adres. Üstüne bir de kilit simgesi (https) ekleniyor, çünkü o kilit yalnızca bağlantının şifreli olduğunu gösterir, sitenin gerçek olduğunu değil. Bu yüzden kilidi görmek tek başına güven vermemeli.
Bu yeni bir buluş da değil. 2017’de bir güvenlik araştırmacısı, tamamı Kiril harflerinden oluşan ama ekranda “apple.com” gibi görünen bir adres açıp dönemin tarayıcılarını kandırabildiğini gösterdi. O gün bugündür tarayıcılar bu konuda önlem almaya çalışıyor, ama yöntem hâlâ tamamen ortadan kalkmış değil.
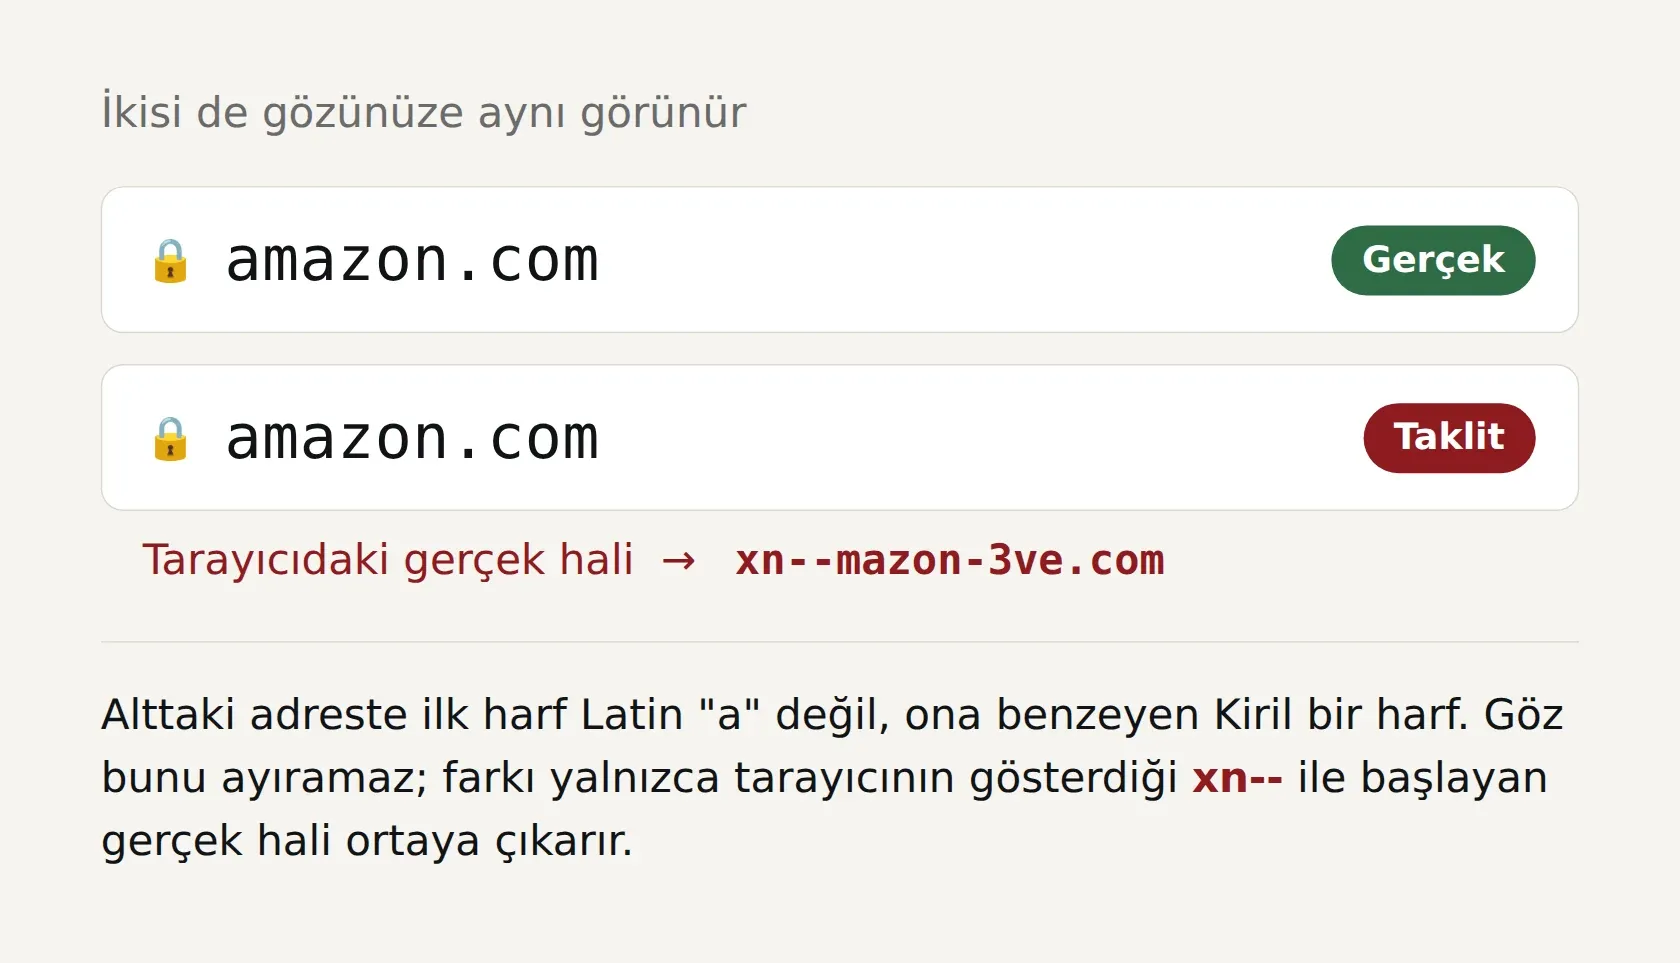
Peki tarayıcı ne yapıyor?
Alan adları aslında yalnızca Latin harfleriyle çalışır. Başka bir alfabeden harf içeren bir adres, perde arkasında “punycode” denen bir biçime çevrilir ve bu biçim her zaman xn-- ile başlar. Yani Kiril “а” harfiyle yazılmış sahte bir “amazon.com”, tarayıcının gözünde aslında xn--mazon-3ve.com gibi bir şeydir.
İyi haber şu: modern tarayıcılar artık çoğu durumda bu adresleri gerçek, yani xn--li hâliyle göstermeye çalışıyor. Yani adrese dikkatlice baktığınızda tuhaf, anlamsız bir şey görürseniz, bu sizi uyaran bir işarettir. Kötü haber şu: bu koruma her durumda, her tarayıcıda, her adres için aynı şekilde çalışmıyor. Bu yüzden tek güvenceniz tarayıcı olmamalı.
Kendinizi nasıl korursunuz?
Birkaç basit alışkanlık bu tuzakların neredeyse tamamını boşa çıkarır:
- Mesajla, e-postayla gelen linklere tıklamadan önce bir saniye durun. Acele ettiren (“hesabınız kapanacak”, “son gün”) mesajlar zaten başlı başına şüphe sebebidir.
- Girmek istediğiniz site önemliyse (bankanız, e-devlet, alışveriş hesabınız), adresi linke tıklayarak değil, kendiniz yazarak ya da daha önce kaydettiğiniz yer iminden girin.
- Bilgisayarda, tıklamadan önce linkin üstüne gelin; tarayıcı gerçek adresi köşede gösterir. Telefonda linke basılı tutarak aynı şeyi görebilirsiniz.
- Adreste anlamsız, yabancı ya da
xn--ile başlayan bir şey görürseniz oraya hiçbir bilgi girmeyin. - Şüphedeyseniz, parolanızı o sayfaya yazmak yerine sitenin ana sayfasına baştan gidin.
Kurumsal tarafta ise iş biraz daha ileri gider. Markasını korumak isteyen kurumlar, kendi adlarını taklit eden benzer alan adlarının açılıp açılmadığını izleyebilir ve çalışanlarına bu yöntemi tanıtabilir. Çünkü en iyi filtre, sonuçta onu görecek olan insanın bu numaradan haberdar olmasıdır.
Son olarak şunu hatırlatalım: Bu tuzağa düşmek sizin beceriksizliğiniz değil. Saldırgan zaten tam olarak gözün yanılmasının üzerine kuruyor bu işi. Önemli olan, böyle bir şeyin mümkün olduğunu bilmek ve önemli bir yere bilgi girerken bir saniye durup adrese bakmak. O bir saniye çoğu zaman yeter.