KEV listesi nedir, neden onu takip ediyoruz?
ABD'nin siber güvenlik ajansı CISA'nın tuttuğu bu liste, saldırılarda gerçekten kullanıldığı doğrulanan açıkları topluyor. Zafiyetler bölümümüzün büyük kısmı buradan besleniyor. Listenin nasıl çalıştığına, neden bu kadar önemli olduğuna ve sınırlarına bakıyoruz.
- Güncellendi:
- 5 dk okuma
- 4 kaynak
Kısaca
- KEV (Known Exploited Vulnerabilities), Kasım 2021'den beri tutulan bir katalog. 16 Ekim 2026 itibarıyla listede 1.748 açık var, bunların 361'inin fidye yazılımı saldırılarında kullanıldığı biliniyor.
- Bir açığın listeye girmesi için CVE numarası, aktif istismar kanıtı ve net bir çözüm yolu gerekiyor. Listede olmayan bir açık güvenli demek değil.
Her yıl on binlerce CVE numarası veriliyor. Bunların hepsini takip etmek mümkün değil, çoğunu takip etmeye de gerek yok, çünkü saldırılarda kullanılan açıklar toplamın küçük bir kısmı. Bir sistem yöneticisinin önünde her ay yüzlerce yama bekliyor ve hepsini aynı gün kurmak gerçekçi değil. Asıl soru şu: Bunlardan hangileri şu anda gerçekten kullanılıyor? KEV listesi bu sorunun en çok başvurulan cevabı.
KEV (Known Exploited Vulnerabilities), ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA’nın Kasım 2021’den beri tuttuğu bir katalog. Adından da anlaşılacağı gibi saldırılarda kullanıldığı bilinen açıkları topluyor. Liste ilk açıldığında birkaç yüz açıkla başladı, o günden bu yana her hafta birkaç yeni kayıt ekleniyor. 16 Ekim 2026 itibarıyla listede 1.748 açık var.
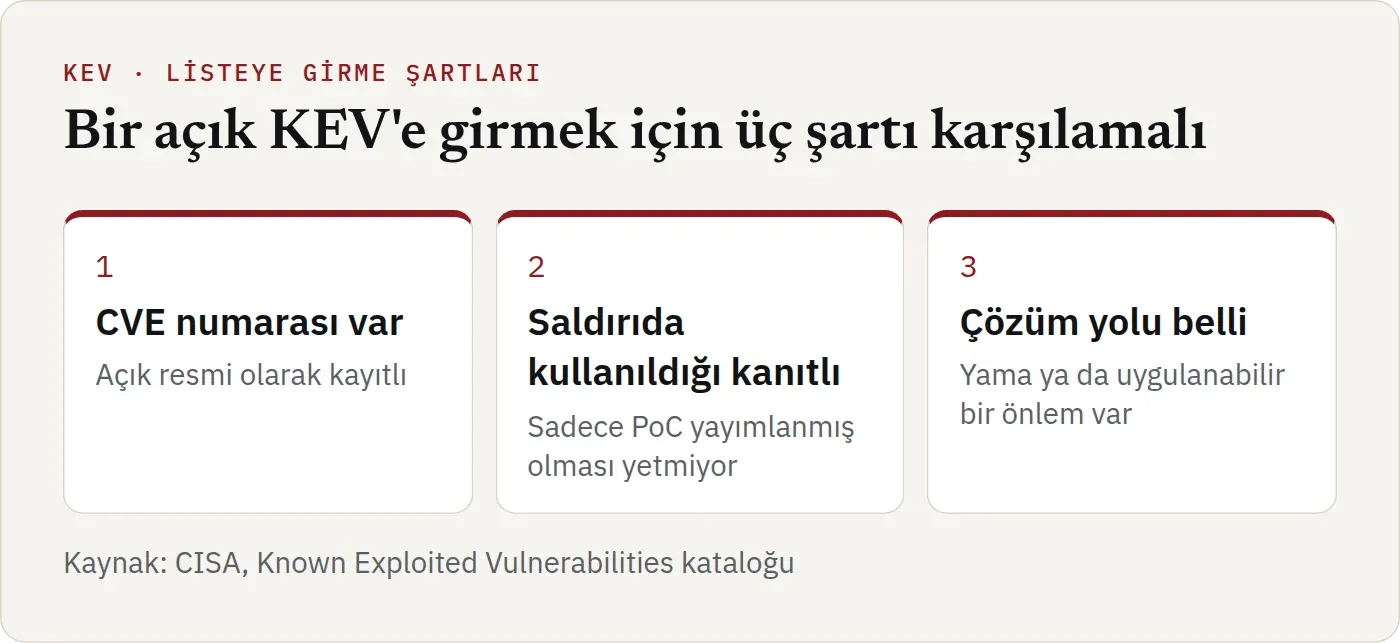
Listeye girmenin üç şartı
Bir açığın listeye girmesi için üç şart aranıyor. Açığın bir CVE numarası olmalı. CISA’nın elinde açığın gerçek saldırılarda kullanıldığına dair güvenilir bir kanıt olmalı. Bir de açık için yama ya da uygulanabilir bir önlem gibi net bir çözüm yolu bulunmalı. Bu yüzden listedeki her kayıt aslında “bu açık kullanılıyor ve ne yapacağınız belli” diyor.
İkinci şart en önemlisi ve en çok yanlış anlaşılanı. Bir açık için kavram kanıtı (PoC), yani açığın çalıştığını gösteren bir deneme kodu yayımlanmış olması yetmiyor. Bir güvenlik şirketinin “saldırı yakında başlayabilir” uyarısı da yetmiyor. CISA, açığın gerçek bir sisteme karşı, gerçek bir saldırganın elinde kullanıldığını gösteren bir kanıt arıyor. Bu kanıt üreticinin açıklamasından, bir güvenlik şirketinin olay incelemesinden ya da CISA’nın kendi gözlemlerinden gelebiliyor.
Üçüncü şart da ilginç bir sonuç doğuruyor: Yaması henüz çıkmamış bir açık, üretici geçici bir önlem yayımladıysa listeye girebiliyor. FortiMail açığı yaması çıkmadan listeye girebildi, çünkü Fortinet geçici bir önlem yayımlamıştı.
Listedeki bir kaydı okumak
KEV’deki her kaydın birkaç alanı var: CVE numarası, üretici ve ürün adı, açığın kısa bir tanımı, listeye eklenme tarihi, ABD federal kurumları için son yama tarihi ve yapılması gereken işlem. Bir de “fidye yazılımı kampanyasında kullanımı” diye bir alan bulunuyor. Bu alan “Known” ise CISA, açığın fidye yazılımı saldırılarında kullanıldığını biliyor demektir.
Son eklemelerle birlikte kayıtlara yeni bir alan geldi: adli inceleme gereksinimi. Bu alan, açığın kapatılmasının yetmediği, sistemin daha önce ele geçirilip geçirilmediğinin de araştırılması gereken durumları işaretliyor. Sitemizde yazdığımız BeyondTrust ve Fortinet PEERSTITCH açıkları bu işaretle listeye girdi. Bu, aslında bir uyarı: Yamayı kurduktan sonra işi bitmiş saymayın.
Liste neden bu kadar önemli?
KEV başlangıçta ABD federal kurumları için hazırlandı. Haziran 2026’da yürürlüğe giren BOD 26-04 direktifine göre bu kurumlar listedeki açıkları belirli sürelerde kapatmak zorunda. Açık listedeyse ve sistemin tamamen ele geçirilmesine izin veriyorsa süre üç gün. Kurum bu durumda ayrıca ele geçirilip geçirilmediğini anlamak için adli inceleme de yapmak zorunda. Listedeki açıkların çoğu için süre 14 gün.
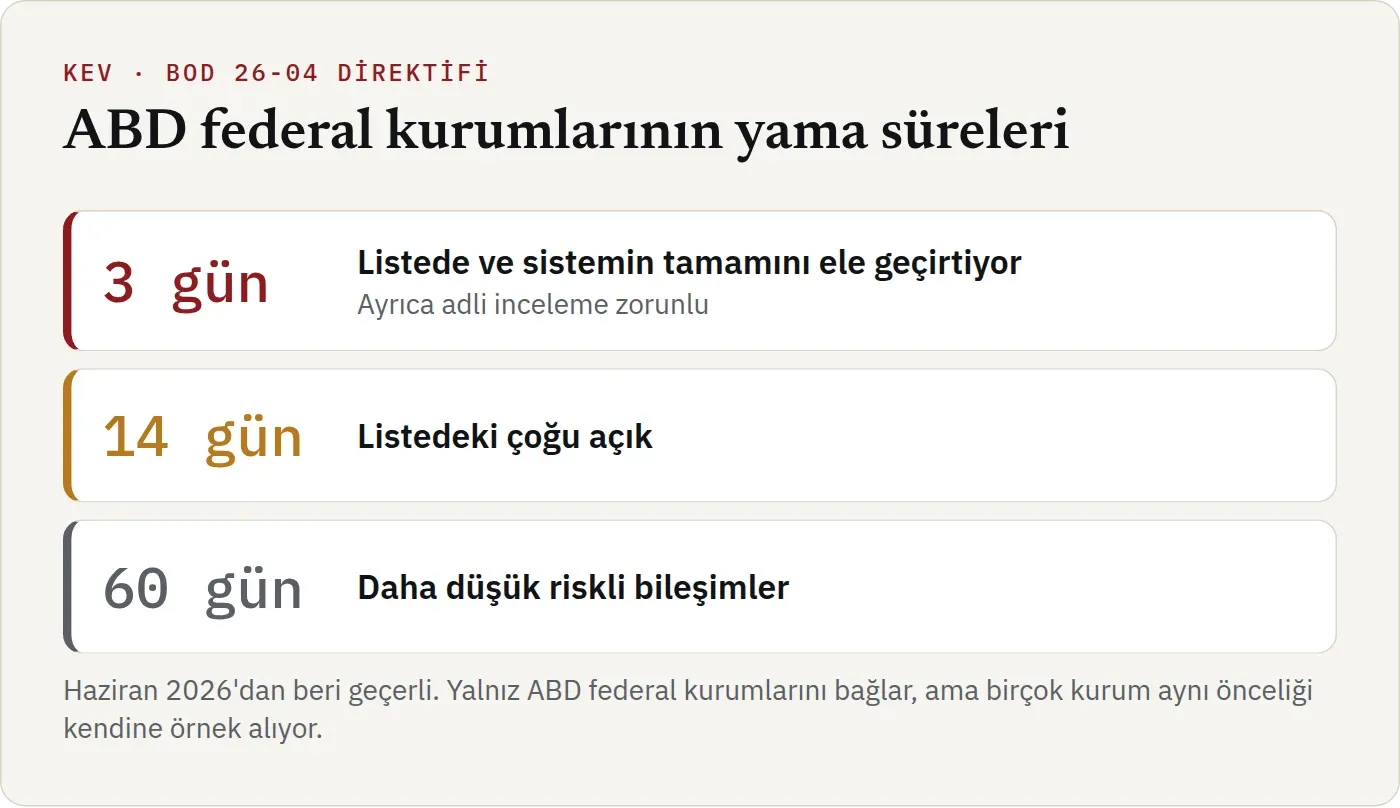
Bu kurallar sadece ABD kurumlarını bağlıyor, ama liste dünyanın her yerinde kullanılıyor. Güvenlik ekipleri, tarama araçları, sigorta şirketleri ve bizim gibi yayınlar “önce neyi yamalamalıyım?” sorusuna cevap ararken KEV’e bakıyor. Pek çok güvenlik ürünü, taradığı sistemlerde KEV’deki bir açığı bulduğunda onu otomatik olarak listenin en üstüne taşıyor.
CVSS bir açığın ne kadar ağır sonuçlar doğurabileceğini söylüyor, KEV ise o açığın şu anda kullanılıp kullanılmadığını. İkisi birlikte okununca anlam kazanıyor. MikroTik’teki SSH açığı CVSS puanı orta olduğu hâlde listede, çünkü saldırılarda kullanılıyor. Fortinet’in PEERSTITCH saldırılarında kullanılan açığının puanı 5.4, ama o da listede. Puanı düşük ama kullanılan bir açık, puanı yüksek ama kimsenin kullanmadığı bir açıktan genellikle daha acildir.
Listede neler var?
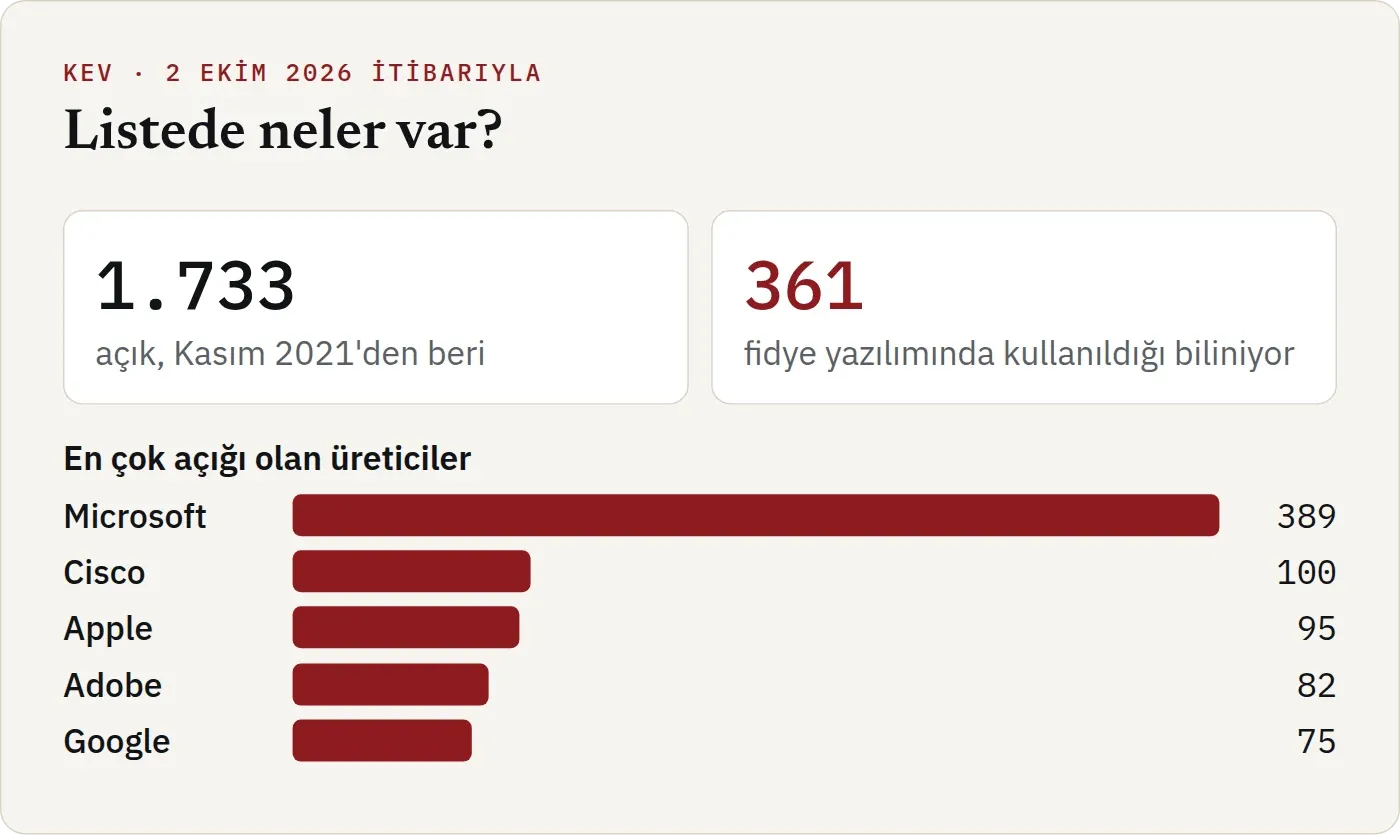
Görseldeki rakamlar 2 Ekim’e ait. O günden bu yana iki hafta içinde listeye 15 açık daha eklendi ve toplam 1.748’e çıktı. Sıralama değişmedi: En çok açık 390 kayıtla Microsoft ürünlerinde. Onu 101 açıkla Cisco ve 95 açıkla Apple izliyor. Çok kullanılan yazılımlar daha çok hedef alındığı için bu sıralama şaşırtıcı değil. Listedeki 361 açığın fidye yazılımı saldırılarında kullanıldığı biliniyor.
Listeye eklenen açıkların türüne bakınca bir örüntü göze çarpıyor. Son haftalarda eklenenlerin büyük kısmı internete açık cihazlarda ve uzaktan erişim ürünlerinde: Cisco e-posta güvenlik geçidi, Citrix NetScaler, Palo Alto PAN-OS, Ivanti Connect Secure, Fortinet cihazları, BeyondTrust uzaktan destek sistemi. Kurumların ağa açılan kapısı olan bu cihazlar saldırganların en çok hedef aldığı yerler arasında. Bir güvenlik duvarını ya da VPN cihazını ele geçiren saldırgan, kurumun bütün ağına uzanan bir köprü kurmuş olur.
Bir başka dikkat çekici nokta: Listeye eklenen her açık yeni değil. CISA bazen yıllar önce yamalanmış açıkları da ekliyor, çünkü saldırganlar onları hâlâ kullanıyor. Ekim başında listeye 2015 ve 2016 yıllarından kalma açıklar eklendi. Bu, güncellenmeden yıllarca çalışan sistemlerin ne kadar yaygın olduğunu gösteriyor.
Liste neyi söylemez?
KEV’de olmayan bir açığın güvenli olduğu sonucuna varmayın. Liste sadece CVE numarası olan ve CISA’nın kullanıldığını doğrulayabildiği açıkları içeriyor. Bir açık listeye girmeden önce aylarca kullanılmış olabilir. BeyondTrust açığı ağustos sonundan beri kullanılıyordu, listeye ekim ortasında girdi. Liste “bunlar kesin kullanılıyor” diyor, “diğerleri kullanılmıyor” demiyor.
Liste bir de ABD merkezli. CISA’nın görüş alanı geniş, ama her bölgedeki saldırıyı aynı hızla görmüyor. Türkiye’de yaygın kullanılan ama ABD’de pek bilinmeyen bir yazılımdaki açık, saldırılarda kullanılsa bile listeye geç girebilir ya da hiç girmeyebilir. Bu yüzden Siber Güvenlik Başkanlığı’nın bildirimlerini ve kullandığınız ürünlerin üreticilerinin duyurularını da takip etmek gerekiyor.
Benzer listeler başka yerlerde de var. Bazı güvenlik şirketleri kendi topladıkları verilerle daha geniş istismar listeleri tutuyor ve bunlar çoğu zaman CISA’dan daha erken davranıyor. KEV ise en çok kabul gören, doğrulama çıtası en yüksek olanı.
Nasıl takip edebilirsiniz?
Liste CISA’nın sitesinde herkese açık. Aynı veriler GitHub’da JSON ve CSV dosyaları olarak da yayımlanıyor, yani bir tabloya ya da kendi araçlarınıza kolayca aktarabilirsiniz. CISA ayrıca yeni eklemeleri e-posta bülteniyle duyuruyor.
Biz zafiyet yazılarımızı hazırlarken bu dosyayı kullanıyoruz: yeni eklenen açıklara bakıyor, her birinin CVE kaydını ve üreticinin duyurusunu okuyup Türkçe yazıyoruz. Bir açık listeye eklendiğinde ve sitede zaten yazısı varsa, o yazıya güncelleme notu ekliyoruz.
Kurumunuz için pratik bir yöntem şu: Kullandığınız ürünlerin bir listesini tutun ve KEV’e her yeni ekleme geldiğinde bu listeyle karşılaştırın. Kurumunuzda kullandığınız bir ürün listede görünürse, o açığı yapılacak işler listenizin en üstüne alın. Kaydında adli inceleme işareti varsa, yamayı kurduktan sonra sistemin daha önce ele geçirilip geçirilmediğini de araştırın.