Tedarik zinciri saldırısı nedir, neden tek bir kurbanla sınırlı kalmaz?
Saldırgan bazen hedefin kapısını zorlamak yerine, o hedefin güvendiği birini vurur. Bir yazılım kütüphanesini, bir güncellemeyi, bir donanım satıcısını ya da bir hizmet sağlayıcıyı. Bir noktayı ele geçirip ona bağlı herkese birden ulaşmak. Türleri, son haftalardaki örnekler ve korunma yolları bu rehberin konusu.
- Güncellendi:
- 5 dk okuma
- 3 kaynak
Kısaca
- Tedarik zinciri saldırısında hedef doğrudan değil, onun kullandığı bir yazılım, güncelleme, donanım ya da hizmet sağlayıcı üzerinden vurulur. Tek bir ele geçirme, ona bağlı yüzlerce kurumu etkileyebilir.
- Korunmanın temeli, dışarıdan gelen her bileşene ve her tedarikçiye körü körüne değil, denetleyerek ve sınırlı yetkiyle güvenmek. Bir tedarikçi ele geçirildiğinde ne olacağını önceden düşünmek de bunun parçası.
Bir kuruma girmenin en zor yolu, çoğu zaman ön kapısıdır. İyi korunan bir kurumun güvenlik duvarını, güncel sistemlerini ve dikkatli çalışanlarını aşmak uğraştırıcıdır. Ama o kurum, her gün onlarca başka şeye güvenir: kullandığı hazır yazılım kütüphanelerine, otomatik olarak kurduğu güncellemelere, satın aldığı cihazlara, hizmet aldığı BT şirketlerine, verilerini yedekleyen bulut hizmetlerine. İşte saldırgan bazen hedefin kendisini değil, hedefin güvendiği bu halkalardan birini vurur. Zayıf bir halkayı ele geçirip, ona bağlı herkese oradan ulaşır. Buna tedarik zinciri saldırısı denir.
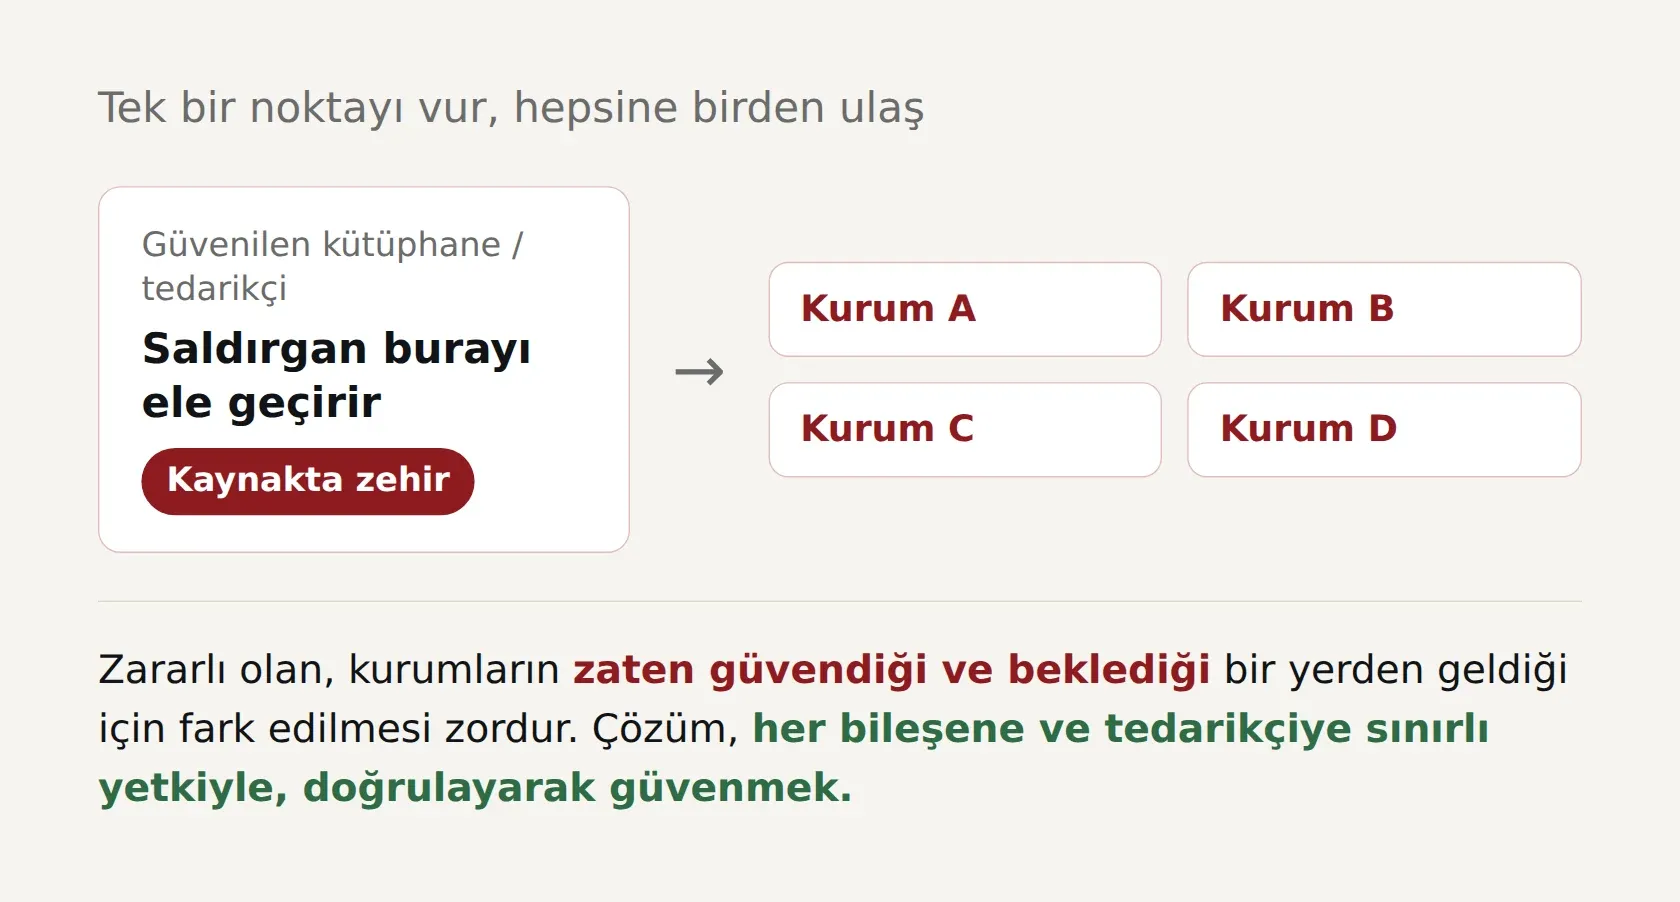
Mantığı şuna benzer: Bir mahalledeki her eve tek tek girmeye çalışmak yerine, hepsinin içtiği suyu kaynağında zehirlemek. Ya da bir fabrikanın üretim bandına bir kez müdahale edip, o banttan çıkan bütün ürünlere aynı kusuru yerleştirmek. Tek bir noktaya yapılan müdahale, o noktaya bağlı herkese birden yayılır.
Neden bu kadar tehlikeli?
İki sebeple. Birincisi ölçek: Tek bir ele geçirme, ona bağlı yüzlerce hatta binlerce kurumu aynı anda etkileyebilir. Saldırgan için bu, emeğin çok daha verimli kullanılması demek.
İkincisi güven: Zararlı şey, kurumun zaten güvendiği ve beklediği bir yerden gelir. Bir yazılım güncellemesi düşünün. Kurumlar güncellemeleri kurmaya teşvik edilir, çünkü güncellemeler genelde güvenliği artırır. Ama o güncellemenin kaynağı ele geçirildiyse, kurum kendi eliyle, güvenerek, zararlı olanı içeri alır. Güvenlik yazılımları da çoğu zaman tanınmış bir üreticinin imzalı dosyasına ya da güvenilir bir uygulamanın hareketlerine şüpheyle bakmaz. Saldırının fark edilmesi bu yüzden zordur.
Dört yüzü, dört yakın örnek
Tedarik zinciri saldırıları tek bir biçimde gelmiyor. Yalnızca Ekim 2026’nın ilk yarısında sitede yazdığımız olaylar, dört farklı türünü gösteriyor.
Güncelleme kanalının ele geçirilmesi. AOMEI Backupper olayında saldırganlar, yedekleme yazılımının kendi güncelleme sunucularındaki dosyaları mayıs ve temmuz aylarında yalnızca beş-on dakikalık aralıklarla değiştirdi. O dakikalarda güncelleme kontrolü yapan bilgisayarlara arka kapı kuruldu. Kullanıcı hiçbir hata yapmadı, yalnızca yazılımını güncel tuttuğu için enfekte oldu. Güncelleme dosyalarının imzasız olması, değişikliğin fark edilmesini imkânsız kıldı.
Donanım dağıtım zincirine müdahale. Ledger olayında kripto para cüzdanlarına, Güneydoğu Asya’daki bir satıcı üzerinden satılan cihazlara gizli bir çip yerleştirildi. Çip, kullanıcının kurulum sırasında ekranda gördüğü kurtarma kelimelerini okuyup mobil ağ üzerinden saldırganlara gönderdi. Cihazın güvenlik çipine dokunulmadığı için değiştirilmiş cihazlar orijinallik kontrollerinden geçebiliyordu.
Hizmet sağlayıcının kimliğinin çalınması. ConnectWise olayında saldırganlar, BT hizmet sağlayıcılarının müşterilerinin Microsoft 365 verilerini yedeklemek için kullandığı uygulamanın kimliğini ele geçirdi. Uygulama her müşteri ortamında e-postalara ve dosyalara geniş erişime sahip olduğu için, saldırganlar tek bir kimlikle yüzlerce kurumun ortamına girebildi. Kullanıcıların parolalarını değiştirmek bu erişimi kesmiyordu.
Üçüncü tarafın erişiminin kötüye kullanılması. Danimarka’nın nüfus kayıt sisteminden 8,8 milyon kişinin bilgisi, sistemde yasal sorgulama yetkisi olan iki kişilik bir şirketin hesabı üzerinden alındı. Devletin en kritik kayıtlarından biri, ona erişim verilen en zayıf halka kadar güvenliydi.
Bunlara klasik bir türü de eklemek gerekiyor: açık kaynak kütüphanelerin zehirlenmesi. Modern yazılımların büyük kısmı, binlerce gönüllünün geliştirdiği hazır parçalardan oluşuyor. Saldırganlar bu parçaların paket depolarına benzer isimli sahte paketler yüklüyor, bir geliştiricinin hesabını ele geçirip popüler bir pakete zararlı kod ekliyor ya da yıllarca güven kazanıp sonra bir projeye arka kapı yerleştiriyor. Taramalarımızda neredeyse her hafta npm ve PyPI gibi depolarda bulunan yeni zararlı paket haberleri çıkıyor.
Kim için ne anlama geliyor?
Tedarik zinciri saldırılarında kurbanların çoğu, saldırının asıl hedefi değil. AOMEI’yi kullanan binlerce bilgisayar arasında saldırganı ilgilendirenler belki birkaç tanesiydi. ConnectWise olayında Huntress, saldırganların bir aşamada yalnızca politika, ulusal güvenlik ve kritik mineraller alanındaki 16 kurumu hedeflediği ikinci bir dalga gördü. Diğerleri, o birkaç hedefe giden yolda kalan “yan hasar”dı.
Bu yüzden “bizim kurumumuz kimsenin ilgisini çekmez” düşüncesi tedarik zinciri saldırılarında geçerli değil. Kullandığınız bir yazılım ya da hizmet sağlayıcı başka biri için hedef seçildiyse, siz de aynı zincirin üzerindesiniz.
Nasıl korunulur?
Tedarik zinciri saldırısına karşı tek bir sihirli çözüm yok, çünkü sorun güvenin kendisinde. Bir kurum her şeyi kendisi üretemez, birilerine güvenmek zorunda. Ama bu güveni körü körüne değil, denetleyerek vermek riski ciddi biçimde azaltır.
Neye güvendiğinizi bilin. Kullanılan yazılımların, kütüphanelerin, eklentilerin ve hizmet sağlayıcıların bir listesini tutun. Yazılım dünyasında buna SBOM (yazılım malzeme listesi) deniyor. Hangi yazılımın hangi bileşenleri kullandığını bilmeyen bir kurum, bir halkada sorun çıktığında etkilenip etkilenmediğini bile anlayamaz.
Gelenin gerçekten kaynaktan geldiğini doğrulayın. Güncellemelerin ve bileşenlerin dijital imzalarını kontrol edin. İmzasız güncelleme sunan yazılımları, mümkünse otomatik güncelleme yerine kontrollü bir süreçle güncelleyin. Donanımları yalnızca üreticiden ya da yetkili satıcılardan alın.
Her tedarikçiye yalnızca gereken kadar yetki verin. Bir hizmet sağlayıcının ya da uygulamanın, işini görmek için gerekmeyen verilere ya da sistemlere erişimi hiç olmamalı. Bulut ortamlarında üçüncü taraf uygulamalara verilen izinleri düzenli olarak gözden geçirin. Kurulup unutulmuş, artık kullanılmayan bağlantılar en tehlikelileri. Böylece o halka ele geçse bile verebileceği zarar sınırlı kalır.
Tedarikçilerin kimlik bilgilerini koruyun. Üçüncü tarafların sistemlerinize erişirken çok faktörlü doğrulama kullanmasını şart koşun, ayrılan çalışanların erişimlerinin hemen kapatıldığından emin olun. Danimarka olayında iddia edilen zayıf parola ve kapatılmamış eski çalışan hesabı, bu iki basit kuralın ihmal edilmesinin bedelini gösteriyor.
Olağandışı davranışı izleyin. Güvenilir bir uygulamanın birden yeni yetkiler alması, beklenmedik saatlerde ya da adreslerden bağlanması, olağandışı miktarda veri çekmesi, tedarik zinciri saldırılarının en erken işaretleri. Bu davranışları yakalayan kayıt ve uyarılar kurun.
Olay planınıza tedarikçileri de ekleyin. Bir tedarikçi “ele geçirildik” dediğinde ilk bir saatte ne yapacağınızı önceden düşünün: o tedarikçinin bağlantılarını nasıl keseceksiniz, hangi anahtarları değiştireceksiniz, kimlerle iletişime geçeceksiniz? Tedarikçilerle sözleşmelerde olay bildirim sürelerini ve iletişim kanallarını baştan belirleyin.
Özetle tedarik zinciri saldırısı, “ben güvenliyim” demenin artık yetmediğini gösterir. Bir kurum, ancak güvendiği halkalar kadar güvenlidir. O halkaları tanımak, denetlemek, her birine sınırlı güvenmek ve biri koptuğunda ne yapacağını bilmek, bu tür saldırıların en etkili savunmasıdır.