CVE nedir ve bir açık nasıl numara alır?
Zafiyet yazılarımızın hepsinde geçen CVE-2026-104286 gibi numaralar, dünyanın her yerinde aynı açıktan söz edildiğinden emin olmayı sağlıyor. Bu numaraların nereden geldiği, nasıl okunduğu ve neyi söyleyip neyi söylemediği aşağıda.
- Güncellendi:
- 6 dk okuma
- 5 kaynak
Kısaca
- CVE, herkese açık olarak bilinen güvenlik açıklarına verilen ortak kimlik numarası. Numarayı üreticiler ve CNA denen yetkili kuruluşlar veriyor, Türkiye'den de bu yetkiye sahip kuruluşlar var.
- Numaradaki yıl açığın bulunduğu yılı değil, numaranın ayrıldığı yılı gösteriyor. Numara açığın ne kadar tehlikeli olduğunu ya da saldırılarda kullanılıp kullanılmadığını söylemiyor.
Sitedeki zafiyet yazılarının hepsi CVE-2026-104286 gibi bir numarayla başlıyor. İlk bakışta bürokratik bir ayrıntı gibi duruyor, ama bu numaralar olmasaydı güvenlik dünyası birbirini anlamakta ciddi zorluk çekerdi. Bir üretici açığa kendi iç kodunu verir, bir araştırmacı ona akılda kalıcı bir isim takar, bir haber sitesi başka bir ad kullanır, bir tarama aracı bambaşka bir başlık gösterir. Aynı açıktan söz eden beş kaynağın gerçekten aynı şeyi anlattığından emin olmak zorlaşır.
CVE (Common Vulnerabilities and Exposures) bu karmaşayı çözmek için 1999’da başlatılan bir sistem. Herkese açık olarak bilinen her güvenlik açığına tek ve kalıcı bir kimlik numarası veriyor. Bir açığın CVE numarasını bildiğinizde, dünyanın neresinde olursanız olun aynı açıktan söz ettiğinizden emin olursunuz. Bir sistem yöneticisi tarama aracında gördüğü numarayı üreticinin duyurusunda, bir haber sitesinde ya da kendi kurumunun yama listesinde aynen arayabilir.
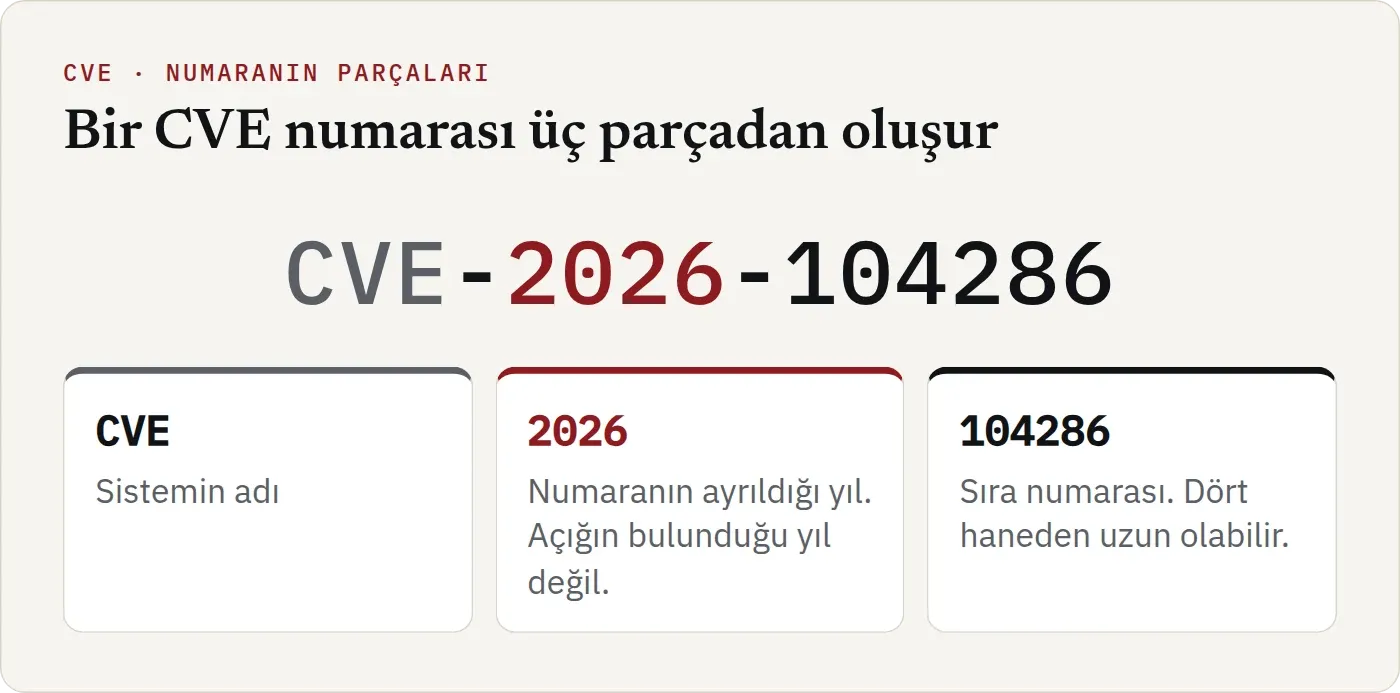
Numara nasıl okunur?
Numaranın üç parçası var. Baştaki “CVE” sistemin adı. Ortadaki yıl, numaranın ayrıldığı yılı gösteriyor, açığın bulunduğu ya da duyurulduğu yılı değil. Bu ayrıntı sık karıştırılıyor. Bir üretici 2025’in sonunda bir açık için numara ayırıp açığı 2026’da duyurursa, numara yine 2025 ile başlar. Bu yüzden “CVE-2025 ile başlıyor, demek ki eski bir açık” diye düşünmek yanıltıcı olabilir. Sitede bunun güzel bir örneği var: Fortinet’in PEERSTITCH saldırılarında kullanılan açığı CVE-2025-61624 numarasını taşıyor, ama yaması Nisan 2026’da çıktı ve saldırılarda kullanıldığı Ekim 2026’da doğrulandı.
Sondaki sayı sıra numarası. Eskiden dört haneliydi ve yılda en fazla 9.999 numara verilebiliyordu. Açık sayısı arttıkça bu sınır yetmez hâle geldi ve 2014’te yapılan bir değişiklikle daha uzun numaralara izin verildi. Bugün her yıl on binlerce numara verildiği için beş ve altı haneli numaralar artık sıradan. Sıra numarası açığın önemini göstermiyor, yalnızca bloktan ayrılma sırasını yansıtıyor. Bir üretici yıl başında yüzlerce numarayı birden ayırabildiği için, numaralar yayımlanma sırasına göre de dizilmiyor.
Numarayı kim veriyor?
CVE programını ABD’de kâr amacı gütmeyen MITRE kuruluşu yürütüyor, finansmanını ise ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) sağlıyor. Ama numaraların çoğunu MITRE vermiyor. Bu işi CNA (CVE Numbering Authority) denen yetkili kuruluşlar yapıyor. Microsoft, Apple, Fortinet, Cisco gibi büyük üreticiler kendi ürünlerindeki açıklara kendileri numara veriyor. Bazı ulusal siber güvenlik ekipleri, güvenlik şirketleri, açık kaynak vakıfları ve araştırma kuruluşları da CNA. Dünyada yüzlerce CNA var ve her birinin hangi ürünler için numara verebileceği önceden belirlenmiş.
Bu yapının bir faydası var: Açığı en iyi bilen, yani ürünü geliştiren şirket, kaydı da kendisi hazırlıyor. Ama bir de riski var. Bazı üreticiler numara vermekte ağır davranabiliyor ya da açığı olduğundan hafif gösterebiliyor. Bu yüzden CNA’ların hiyerarşisinde bir üst kuruluşa başvurma ve itiraz etme yolları da var.
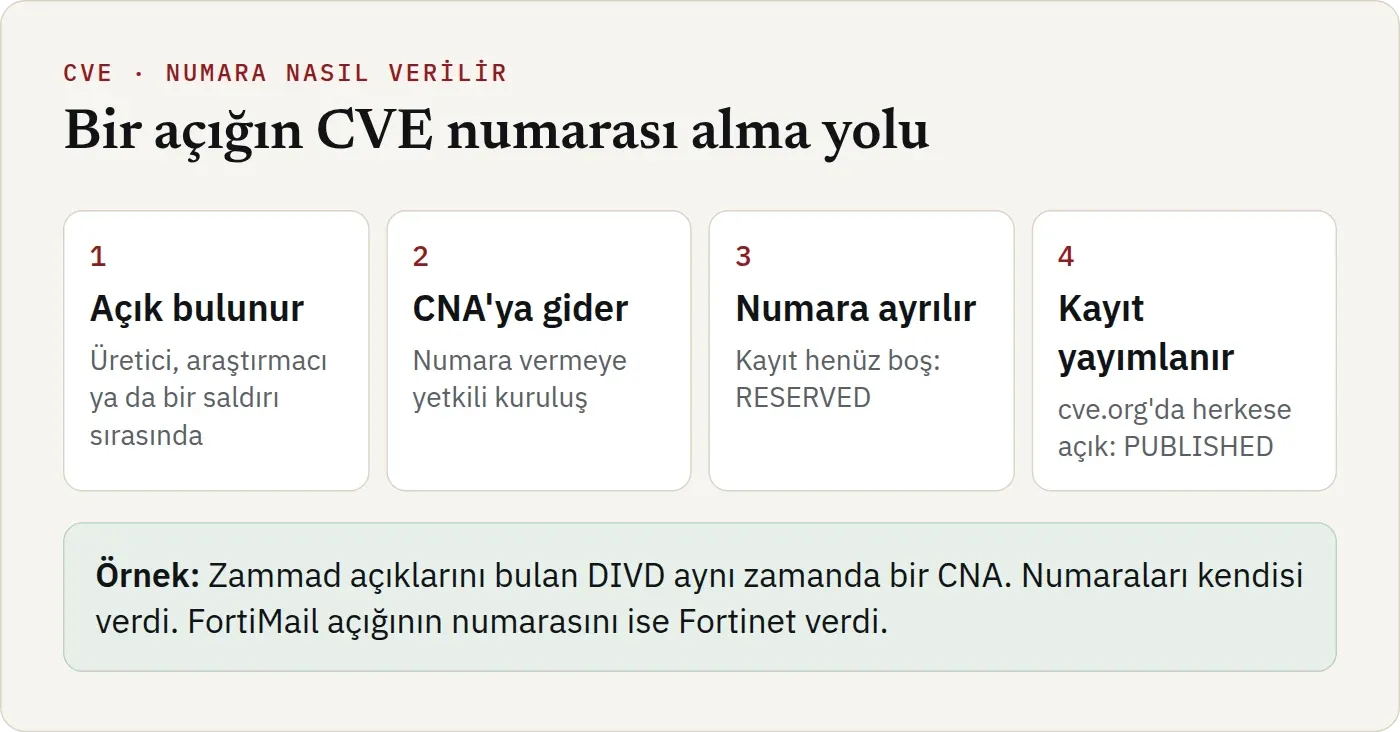
Sitede yazdığımız açıklar bunun iyi örnekleri. Zammad açıklarını bulan Hollandalı DIVD aynı zamanda bir CNA olduğu için CVE-2026-102489 ve CVE-2026-102490 numaralarını kendisi verdi. MikroTik açığının numarasını Polonya’nın ulusal siber güvenlik ekibi CERT Polska verdi. FortiMail açığına ise numarayı Fortinet’in kendi güvenlik ekibi verdi. Kayıt, duyurunun yapıldığı 1 Ekim akşamı açıldı ve beş dakika sonra yayımlandı.
Türkiye’den numara verenler
Türkiye’de geliştirilen yazılımlardaki açıklar da CVE numarası alıyor. Bu numaraların önemli bir kısmını, Cumhurbaşkanlığı Siber Güvenlik Başkanlığı bünyesindeki TR-CERT veriyor. CVE kayıtlarında numarayı verenin kısa adı “TR-CERT” olarak görünüyor. Başkanlığın sitesinde yayımlanan güvenlik bildirimleri de çoğu zaman bu numaralara atıf yapıyor. Sitemizde yazdığımız UYAP Doküman Editörü, Biletiva ve Costifier açıkları bu yoldan numara aldı. Yerli bir yazılım geliştiriciyseniz ve ürününüzde bir açık bildirildiyse, numaranın büyük ihtimalle bu kanaldan geleceğini bilmekte fayda var.
Bir kaydın hayatı
Bir CVE numarası ilk ayrıldığında kayıt “RESERVED” yani ayrılmış durumda bekler. Bu aşamada numara vardır ama içi boştur. Üretici açığı kapatmak için çalışırken numarayı önceden alır, böylece duyuru günü herkes aynı numarayı kullanır. Açık duyurulduğunda kayıt doldurulur ve “PUBLISHED” yani yayımlanmış olur. Bazen bir numara yanlışlıkla ayrılır, aynı açık için iki kez numara alınır ya da bildirilen şeyin aslında bir açık olmadığı anlaşılır. O zaman kayıt “REJECTED” olarak işaretlenir ve kullanılmaz.
Kayıtlar yayımlandıktan sonra da değişebilir. Etkilenen sürümler genişleyebilir, yeni kaynaklar eklenebilir, puan güncellenebilir. Sitemizde yazdığımız AhsayCBS açıklarında böyle oldu: İlk kayıtlarda düzeltildiği söylenen sürümün de aslında etkilendiği sonradan ortaya çıktı. Bu yüzden bir kaydı bir kez okuyup bırakmak yerine, özellikle saldırılarda kullanılan açıklarda ara ara yeniden bakmak gerekiyor.
Bir CVE kaydında neler var?
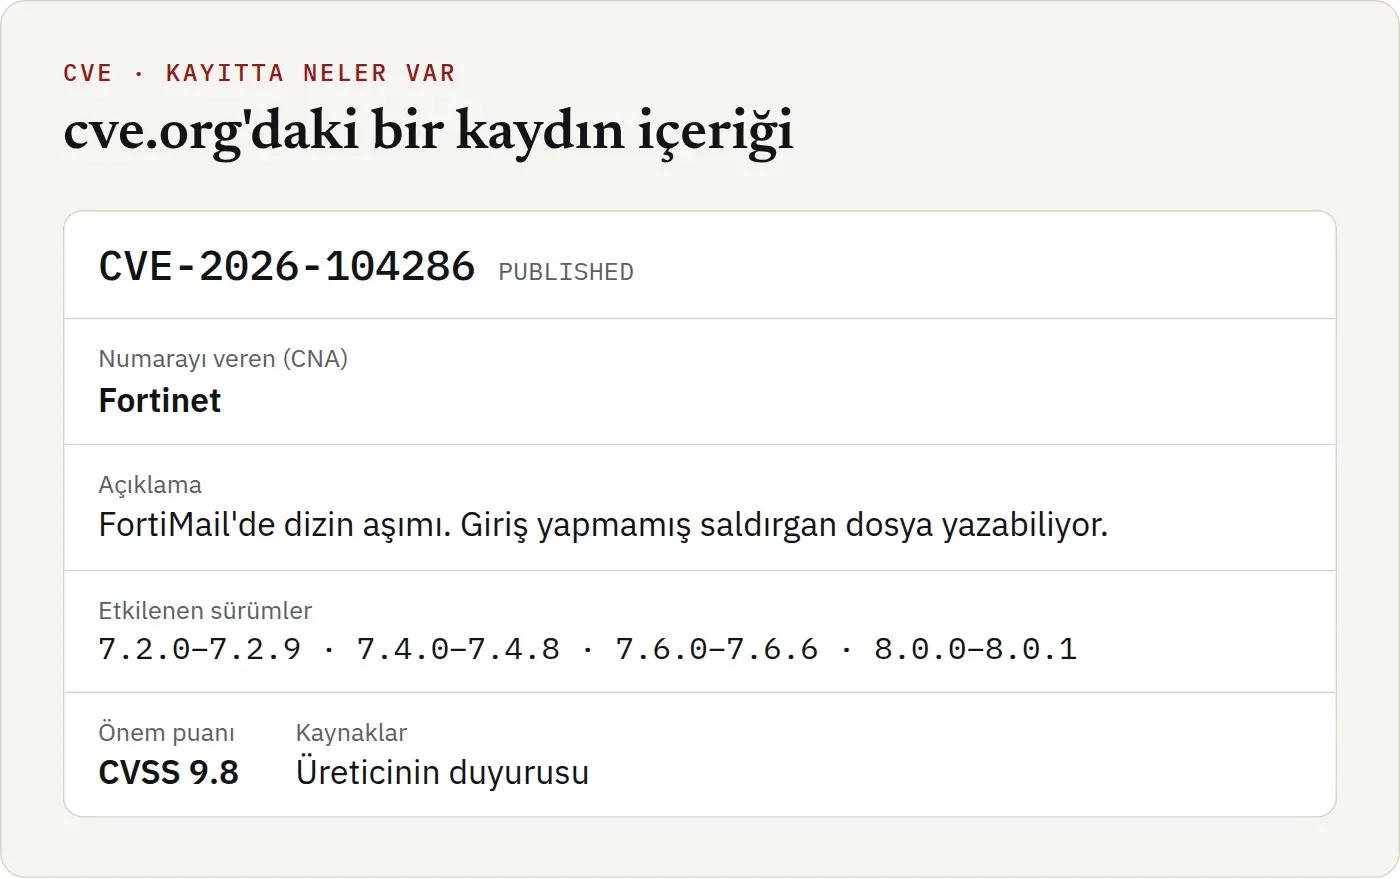
Her numaranın cve.org’da herkese açık bir kaydı var. Kayıtta numarayı veren kuruluş, açığın kısa bir açıklaması, etkilenen ürün ve sürümler ve üreticinin duyurusu gibi kaynak bağlantıları bulunuyor. Açıklama çoğu zaman bir iki cümlelik, teknik ve kuru bir metindir. Asıl ayrıntılar kaynak bölümündeki üretici duyurusundadır.
Çoğu kayıtta açığın ne kadar ciddi olduğunu gösteren bir CVSS puanı da var. Bir de açığın hangi hata türünden kaynaklandığını gösteren bir CWE numarası bulunuyor. CWE, açıkların değil hata türlerinin kataloğu. Örneğin SQL injection türündeki açıklar CWE-89, dizin aşımı türündekiler CWE-22 ile işaretleniyor. Aynı CWE numarasına sahip açıklara bakmak, bir türün ne kadar yaygın olduğunu görmenin pratik bir yolu.
ABD’nin Ulusal Güvenlik Açığı Veritabanı NVD de aynı kayıtları alıp kendi analizini ekliyor. NVD bazen kendi CVSS puanını hesaplıyor ve etkilenen ürünleri standart bir biçimde etiketliyor. Ancak NVD’nin bu işi yapması zaman alabiliyor. Son yıllarda kayıt sayısındaki artış yüzünden pek çok kayıt NVD’de uzun süre analiz bekledi. Bu yüzden biz kaynak olarak önce cve.org’daki kaydı ve üreticinin kendi duyurusunu kullanıyoruz.
Kayıtlar nerede, nasıl izlenir?
Bütün CVE kayıtları cve.org’da tek tek aranabiliyor. Aynı veriler, CVE programının GitHub’daki cvelistV5 deposunda makine tarafından okunabilir dosyalar olarak da yayımlanıyor. Bu depo her birkaç dakikada bir güncelleniyor ve hangi kayıtların yeni eklendiğini ya da değiştiğini gösteren bir değişiklik günlüğü tutuyor. Biz de zafiyet taramalarımızda bu günlüğü kullanıyoruz: son taramadan bu yana yayımlanan kayıtları çekip üreticiye, puana ve Türk ürünlerine göre süzüyoruz.
Bir kurumda bu kadar ayrıntıya gerek yok. Kullandığınız ürünlerin üreticilerinin güvenlik duyuru sayfalarını ve Siber Güvenlik Başkanlığı’nın bildirimlerini takip etmek, çoğu kurum için yeterli bir başlangıç.
CVE numarası neyi söylemez?
Bilmekte fayda olan bir şey var: CVE numarası olması, açığın tehlikeli olduğu anlamına gelmiyor. Numara sadece bir kimlik. Her yıl verilen on binlerce numaranın çok küçük bir kısmı gerçek saldırılarda kullanılıyor. Hangilerinin kullanıldığını takip etmek için KEV listesine bakıyoruz. Zafiyetler bölümüne de çoğunlukla bu listedeki açıkları alıyoruz.
Tersi de geçerli: CVE numarası olmayan bir açık var olmayan bir açık değil. Bazı üreticiler bulut hizmetlerindeki açıklara numara vermiyor, çünkü düzeltmeyi kendileri uyguluyor ve müşterinin yapacağı bir şey kalmıyor. Bazı açıklar ise bulunduğu hâlde hiç duyurulmuyor. Next.js’in olağan takvim dışındaki güncellemesinde olduğu gibi, kritik bir açık duyuru gününde henüz CVE numarası almamış da olabilir.
Pratik bir alışkanlık
Bir üretici ya da bir haber bir açıktan söz ediyorsa CVE numarasını arayın. Numarayla cve.org’da arama yaparak resmi kayda, oradan da üreticinin kendi duyurusuna ulaşabilirsiniz. Aynı açığa farklı kaynaklarda farklı isimler verildiğini gördüğünüzde de numaraya bakın. “BlockStrap”, “StyleSmuggler”, “PwnEscape” gibi akılda kalıcı isimler haberleri okunur kılıyor, ama bir yama listesine yazacağınız şey her zaman numara olmalı. Kurum içinde yamaları takip ederken de isim yerine numarayla çalışmak, hangi açığın kapandığı konusunda karışıklığı önlüyor.
Kaynaklar
- CVE Program, genel bakışcve.org (başka siteye gider)
- CVE Program, CNA listesicve.org (başka siteye gider)
- CVE kaydı örneği, CVE-2026-104286cve.org (başka siteye gider)
- NIST, Ulusal Güvenlik Açığı Veritabanı (NVD)nvd.nist.gov (başka siteye gider)
- CVE Program, cvelistV5 veri deposu (GitHub)github.com (başka siteye gider)