Bilgileriniz bir şirketten sızdığında ne yapmalısınız?
Bir siteden "bilgileriniz sızmış olabilir" e-postası geldiğinde ne yapmanız gerektiği, hangi bilginizin sızdığına bağlı. Adresinizin sızması ile parolanızın sızması aynı önlemleri gerektirmiyor. Sızıntının ardından şirketin adını kullanan sahte mesajlar ve aramalar da gelebiliyor.
- 13 dk okuma
- 21 kaynak
Kısaca
- Sızıntı haberleri, sızıntı bildirimini taklit eden sahte mesajlar için de fırsat. Bildirimdeki bağlantılara tıklamadan şirketin kendi sitesine gidin ve hangi bilgilerinizin etkilendiğini oradan öğrenin.
- Parolanız sızdıysa, özet ya da şifreli olarak saklanmış olsa bile, o sitedeki ve aynı parolayı kullandığınız her yerdeki parolayı değiştirin. İşe e-posta hesabınızdan başlayın ve önemli hesaplarda iki adımlı doğrulamayı açın.
- Türkiye'de şirkete başvurup hangi bilgilerinizin tutulduğunu öğrenme ve silinmesini isteme hakkınız var. Şirket 30 gün içinde cevap vermezse KVKK'ya şikâyet edebilirsiniz. Kimlik numaranız sızdıysa e-Devlet'ten adınıza kayıtlı hatlara ve ücretsiz Risk Merkezi Raporu'na bakabilirsiniz.
Sık alışveriş yaptığınız bir siteden ya da yıllar önce üye olup unuttuğunuz bir uygulamadan “Bilgileriniz yetkisiz kişilerin eline geçmiş olabilir” diye başlayan bir e-posta geliyor. Son haftalarda bu tür açıklamalar milyonlarca kişiyi ilgilendirdi. Japon ev eşyası üreticisi Iris Ohyama’nın çevrim içi mağazası, 5 Kasım’da yaklaşık 7,7 milyon kişinin bilgilerinin sızmış olabileceğini açıkladı. Ekim’de Burger King’in Japonya şirketinde 11 milyondan fazla üyenin bilgileri sızmıştı. Türkiye’de de Kişisel Verileri Koruma Kurumu (KVKK), şirketlerin yaptığı veri ihlali bildirimlerini düzenli olarak yayımlıyor.
Böyle bir mesaj aldığınızda iki uç tepki vermek kolay. Birincisi panik: her hesabı kapatmak, bütün kartları iptal ettirmek, gelen ilk “destek” bağlantısına tıklamak. İkincisi kayıtsızlık: “Benim bilgilerimle ne yapacaklar ki?” deyip mesajı silmek. Doğru tepki ikisinin arasında bir yerde ve büyük ölçüde hangi bilginizin sızdığına bağlı. Adınızın ve e-posta adresinizin sızması ile parolanızın ya da kart bilgilerinizin sızması aynı önlemleri gerektirmiyor.
Bu rehberde bildirimin gerçek olup olmadığını nasıl anlayacağınızı, sızan bilginin türüne göre neler yapmanız gerektiğini, sonraki haftalarda hangi dolandırıcılık girişimlerine hazırlıklı olmanız gerektiğini ve Türkiye’de kanunun size tanıdığı hakları bulacaksınız.
Önce bildirimin kendisini doğrulayın
Veri sızıntısı haberleri dolandırıcılar için de bir fırsat. İngiltere Ulusal Siber Güvenlik Merkezi (NCSC), sızıntı haberleri gündemdeyken suçluların bu haberleri insanları sahte mesajlara tıklatmak için kullandığını, bu mesajların bilgileri çalınmamış kişilere de gönderilebildiğini belirtiyor. NCSC’nin verdiği örneklerden biri, sızıntı yaşayan şirketin adıyla gelen ve “hesabınızda dolandırıcılık amaçlı işlem tespit edildi, giriş yapıp hesabınızı doğrulayın” diyen bir mesaj. Bu mesajdaki bağlantı, gerçek siteye çok benzeyen ve yazdığınız parolayı kaydeden bir sayfaya gidiyor.
Bu yüzden ilk iş, bildirimdeki bağlantılara ya da telefon numaralarına dokunmadan şirketin kendi sitesine gitmek. Tarayıcıya adresi kendiniz yazın ya da uygulamayı kendiniz açın. NCSC de şirketle, aldığınız mesajdaki bağlantılar ve numaralar yerine şirketin resmî sitesi ya da sosyal medya hesapları üzerinden iletişime geçmenizi öneriyor. Iris Ohyama da açıklamalarını kendi haber sayfasında yayımladı. NCSC, sızıntı yaşayan kuruluştan şu üç şeyi öğrenmenizi öneriyor: gerçekten bir sızıntı olup olmadığı, sizin bundan nasıl etkilendiğiniz ve sizin ne yapmanız gerektiği.
Türkiye’de kişisel verileri işleyen şirketlerin bir yükümlülüğü daha var. 6698 sayılı Kişisel Verilerin Korunması Kanunu’na göre veriler kanuna aykırı yollarla başkalarının eline geçtiğinde şirket bunu en kısa sürede hem ilgili kişilere hem de Kişisel Verileri Koruma Kurulu’na bildirmek zorunda. Kurul bu süreyi kendisine yapılacak bildirim için en geç 72 saat olarak yorumluyor. Etkilenen kişilere ise kim olduklarının belirlenmesinden sonra makul en kısa sürede bildirim yapılıyor: iletişim adresinize ulaşılabiliyorsa doğrudan size, ulaşılamıyorsa şirketin kendi internet sitesi üzerinden. KVKK de kendisine yapılan bildirimlerin bir kısmını internet sitesindeki “Veri İhlali Bildirimleri” sayfasında yayımlıyor. Size bildirim gönderen şirketin ihlal bildirimi bu sayfada yayımlanmışsa, oradan da kontrol edebilirsiniz. Son yayımlanan bildirimlerden bazılarını bu haberimizde özetlemiştik.
Bildirimde sizden parola, kart numarası, doğrulama kodu ya da “kimliğinizi doğrulamak için” T.C. kimlik numaranız isteniyorsa, mesajın sahte olduğunu varsayın. NCSC’ye göre bankanız ya da resmî bir kuruluş sizden bu şekilde kişisel bilgi istemez. Iris Ohyama’nın açıklamasında da şirketin müşterilere yazarken parola, PIN ya da doğrulama kodu istemeyeceği ayrıca belirtiliyor.
Hangi bilginin sızdığına bakın
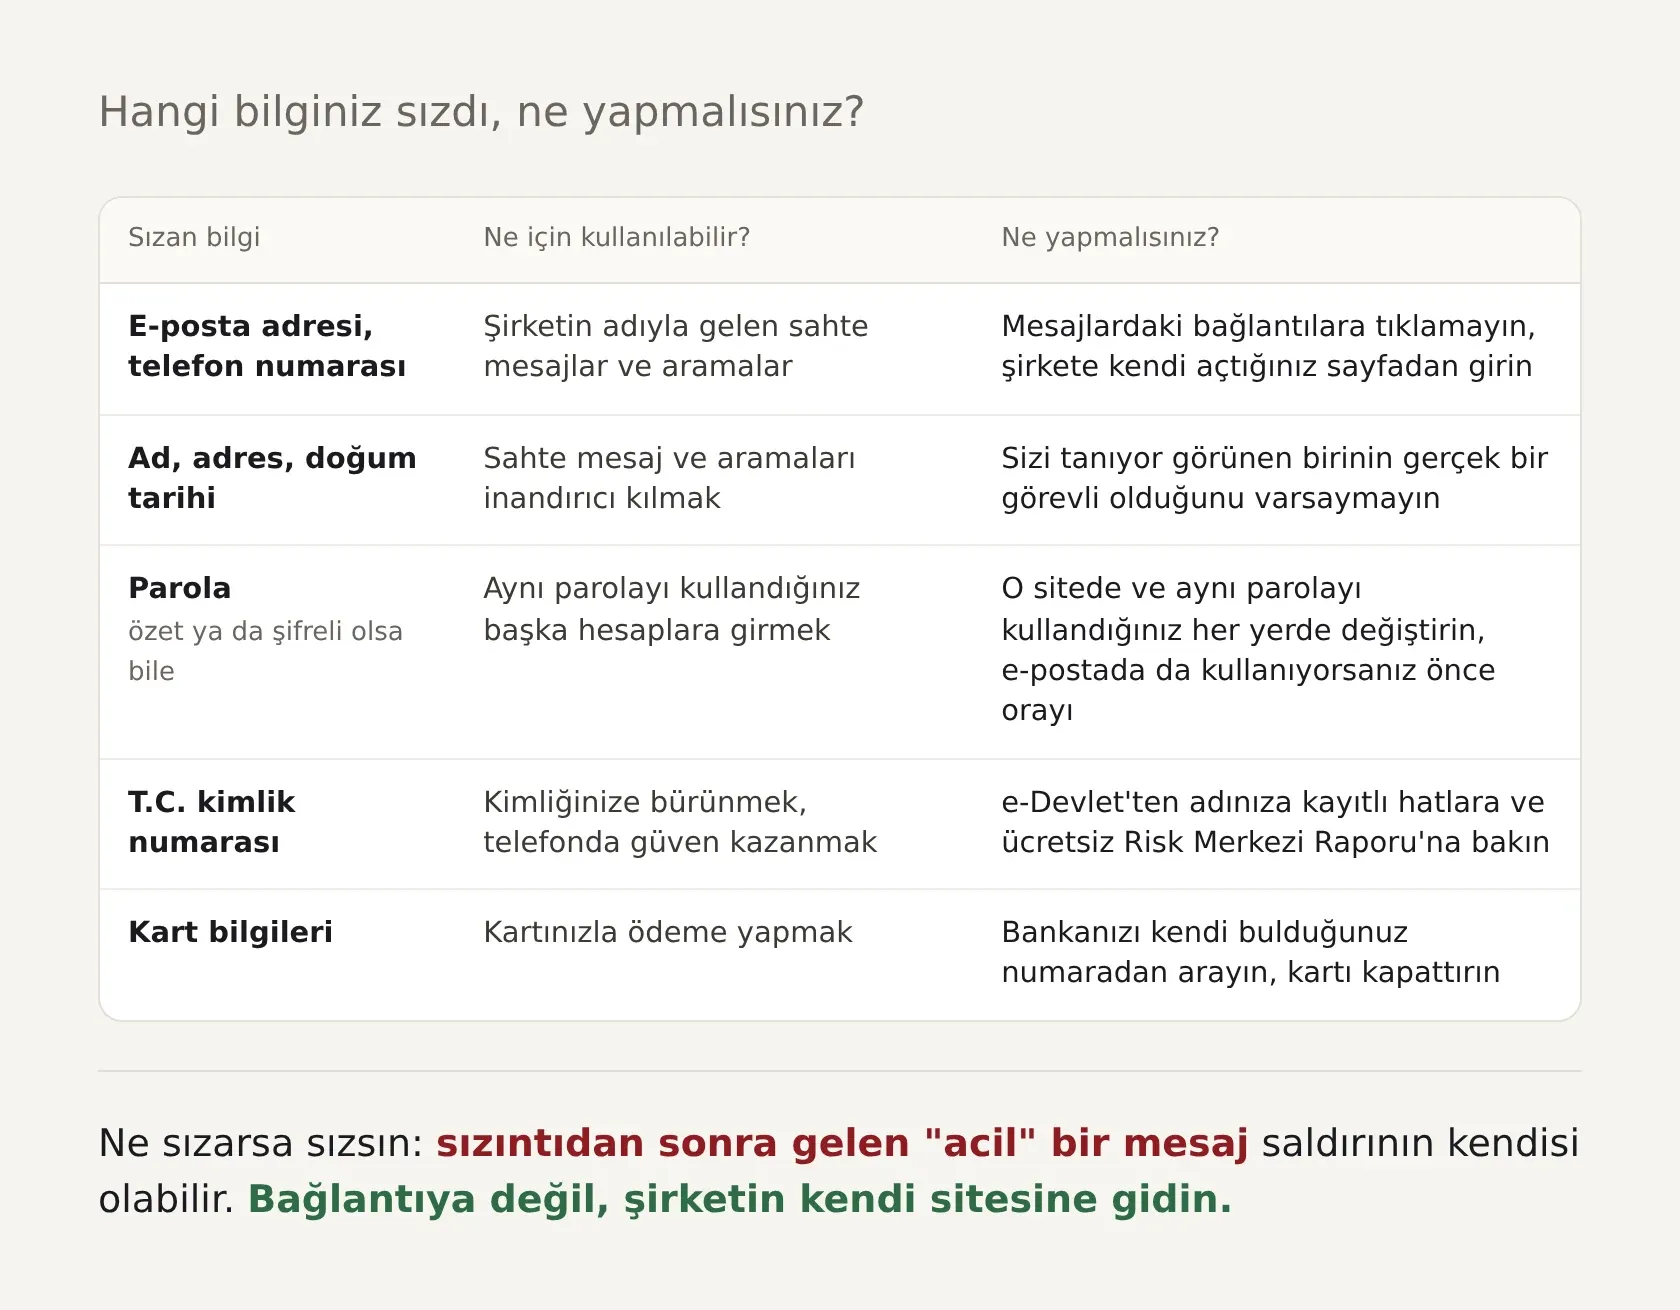
Gerçek bir bildirim, hangi bilgilerinizin etkilendiğini de söyler. Iris Ohyama örneğinde üyeler için ad, adres, telefon, e-posta, cinsiyet, doğum tarihi ve şifrelenmiş parola, üye olmadan alışveriş yapanlar için ise yalnızca ad, adres, telefon ve e-posta etkilenmişti. Kart bilgileri sızıntının yaşandığı sistemde hiç tutulmuyordu. Yapmanız gerekenler bu listeye göre değişiyor.
E-posta adresi ve telefon numarası
Tek başına e-posta adresinizin sızması, kimsenin hesabınıza girebileceği anlamına gelmez. Asıl sonuç, bu adrese ve numaraya gelecek sahte mesajların artması. Sızıntının ardından gelen mesajlar artık sıradan toplu e-postalar gibi durmaz. Adınızla hitap edebilir ve gerçekten alışveriş yaptığınız şirketin adını kullanabilir. NCSC’ye göre sızan veriler, milyonlarca kişiye gönderilen mesajları bile kişiye özel ve inandırıcı gösterebiliyor. Telefon numaranız da sızdıysa, banka bilgilerinizi, parolanızı ya da bilgisayarınıza uzaktan erişim isteyen şüpheli aramalar gelebilir.
Ad, adres ve doğum tarihi
Bu bilgiler tek başına bir hesaba girmeye yetmez, ama başka bir şeye yarar: güven kazanmaya. Sizi arayan biri adınızı, açık adresinizi ve doğum tarihinizi söylediğinde, gerçekten bir kurumdan aradığına inanmak çok daha kolaydır. Dolandırıcının bu bilgileri bilmesi, onun gerçek bir görevli olduğunu göstermez. Yalnızca bir sızıntıdan geçen verileri elinde tuttuğunu gösterebilir. Bazı siteler parola sıfırlarken güvenlik sorusu olarak doğum tarihi gibi bilgiler sorduğu için, bu tür sorular kullanan hesaplarınızı da gözden geçirmekte fayda var.
Parola
Burada önemli bir ayrım var. Web uygulaması güvenliği alanındaki kâr amacı gütmeyen kuruluş OWASP’a göre parolalar hiçbir zaman düz metin olarak saklanmamalı, yavaş ve güçlü özet (hash) algoritmalarıyla korunmalı. Özet tek yönlüdür: ondan geriye doğru parolanın kendisi elde edilemez, site girişte yazdığınız parolanın özetini kayıtlı özetle karşılaştırır. Şifreleme ise iki yönlüdür. OWASP’a göre şifrelenmiş veriden asıl metne geri dönülebildiği için, şifreleme anahtarını da ele geçiren bir saldırgan parolaları okuyabilir. Iris Ohyama’nın açıklamasında parolaların şifrelenmiş olarak saklandığı yazıyor, hangi yöntemin kullanıldığı ise belirtilmiyor.
Özet de her durumda güvenli değil. OWASP’a göre güçlü parolalar modern algoritmalarla saklandığında kırılmaları fiilen imkânsız olmalı. Ama saldırganlar olası parolaların özetlerini hesaplayıp sızan özetlerle karşılaştırarak bazı parolaları bulabiliyor, özellikle parolalar zayıfsa ve şirket iyi uygulamaları izlememişse. Bir şirket parolaları nasıl sakladığını açıklamadıysa, parolanızın açığa çıktığını varsaymak en güvenli yol.
Asıl tehlike, aynı parolayı birden fazla yerde kullanıyorsanız ortaya çıkıyor. Saldırganlar bir sızıntıdan elde ettikleri e-posta ve parola çiftlerini otomatik araçlarla başka birçok sitede deniyor. Bu saldırının adı credential stuffing. OWASP’a göre bu yöntem, kullanıcıların çoğunun aynı kullanıcı adını ya da e-postayı ve aynı parolayı tekrar tekrar kullanması sayesinde işe yarıyor. Yani bir oyuncak mağazasından sızan parolanız, aynı parolayı kullanıyorsanız e-postanızın, sosyal medya hesabınızın ya da internet bankacılığınızın kapısını da açabilir. NCSC de parolaların çalınmasının en yaygın yolunun, bilgilerinizi tutan bir kuruluşun veri sızıntısına uğraması olduğunu ve suçluların bu parolaları başka hesaplarda denediğini belirtiyor.
T.C. kimlik numarası
Türkiye’de pek çok işlemde kimliğinizi doğrulamak için kullanılan bu numara, dolandırıcıların işine yarayan bilgilerden biri. Türkiye İş Bankası’nın uyarısına göre telefon dolandırıcıları kendilerini resmî görevli ya da banka çalışanı olarak tanıtıp güven kazanmaya çalışıyor. Kimlik numaranızı ve adresinizi baştan biliyor olmaları, bu güveni kazanmalarını kolaylaştırır. Kimlik numaranızın sızdığını öğrendiyseniz, adınıza sizin haberiniz olmadan bir hat ya da kredi açılıp açılmadığını kontrol etmeniz iyi olur. Bunun yollarını aşağıda bulacaksınız.
Kart bilgileri
Kart numarası, son kullanma tarihi ve güvenlik kodu birlikte sızdıysa en hızlı ve en net adım bankanızı aramak. Banka kartı kapatıp yenisini gönderebilir. Kartın yalnızca son dört hanesi sızdıysa bu tek başına ödeme yapmaya yetmez, ama sizi arayan birinin “kartınızın son dört hanesi şu” diyerek güven kazanmasına yarayabilir.
İlk gün yapılacaklar
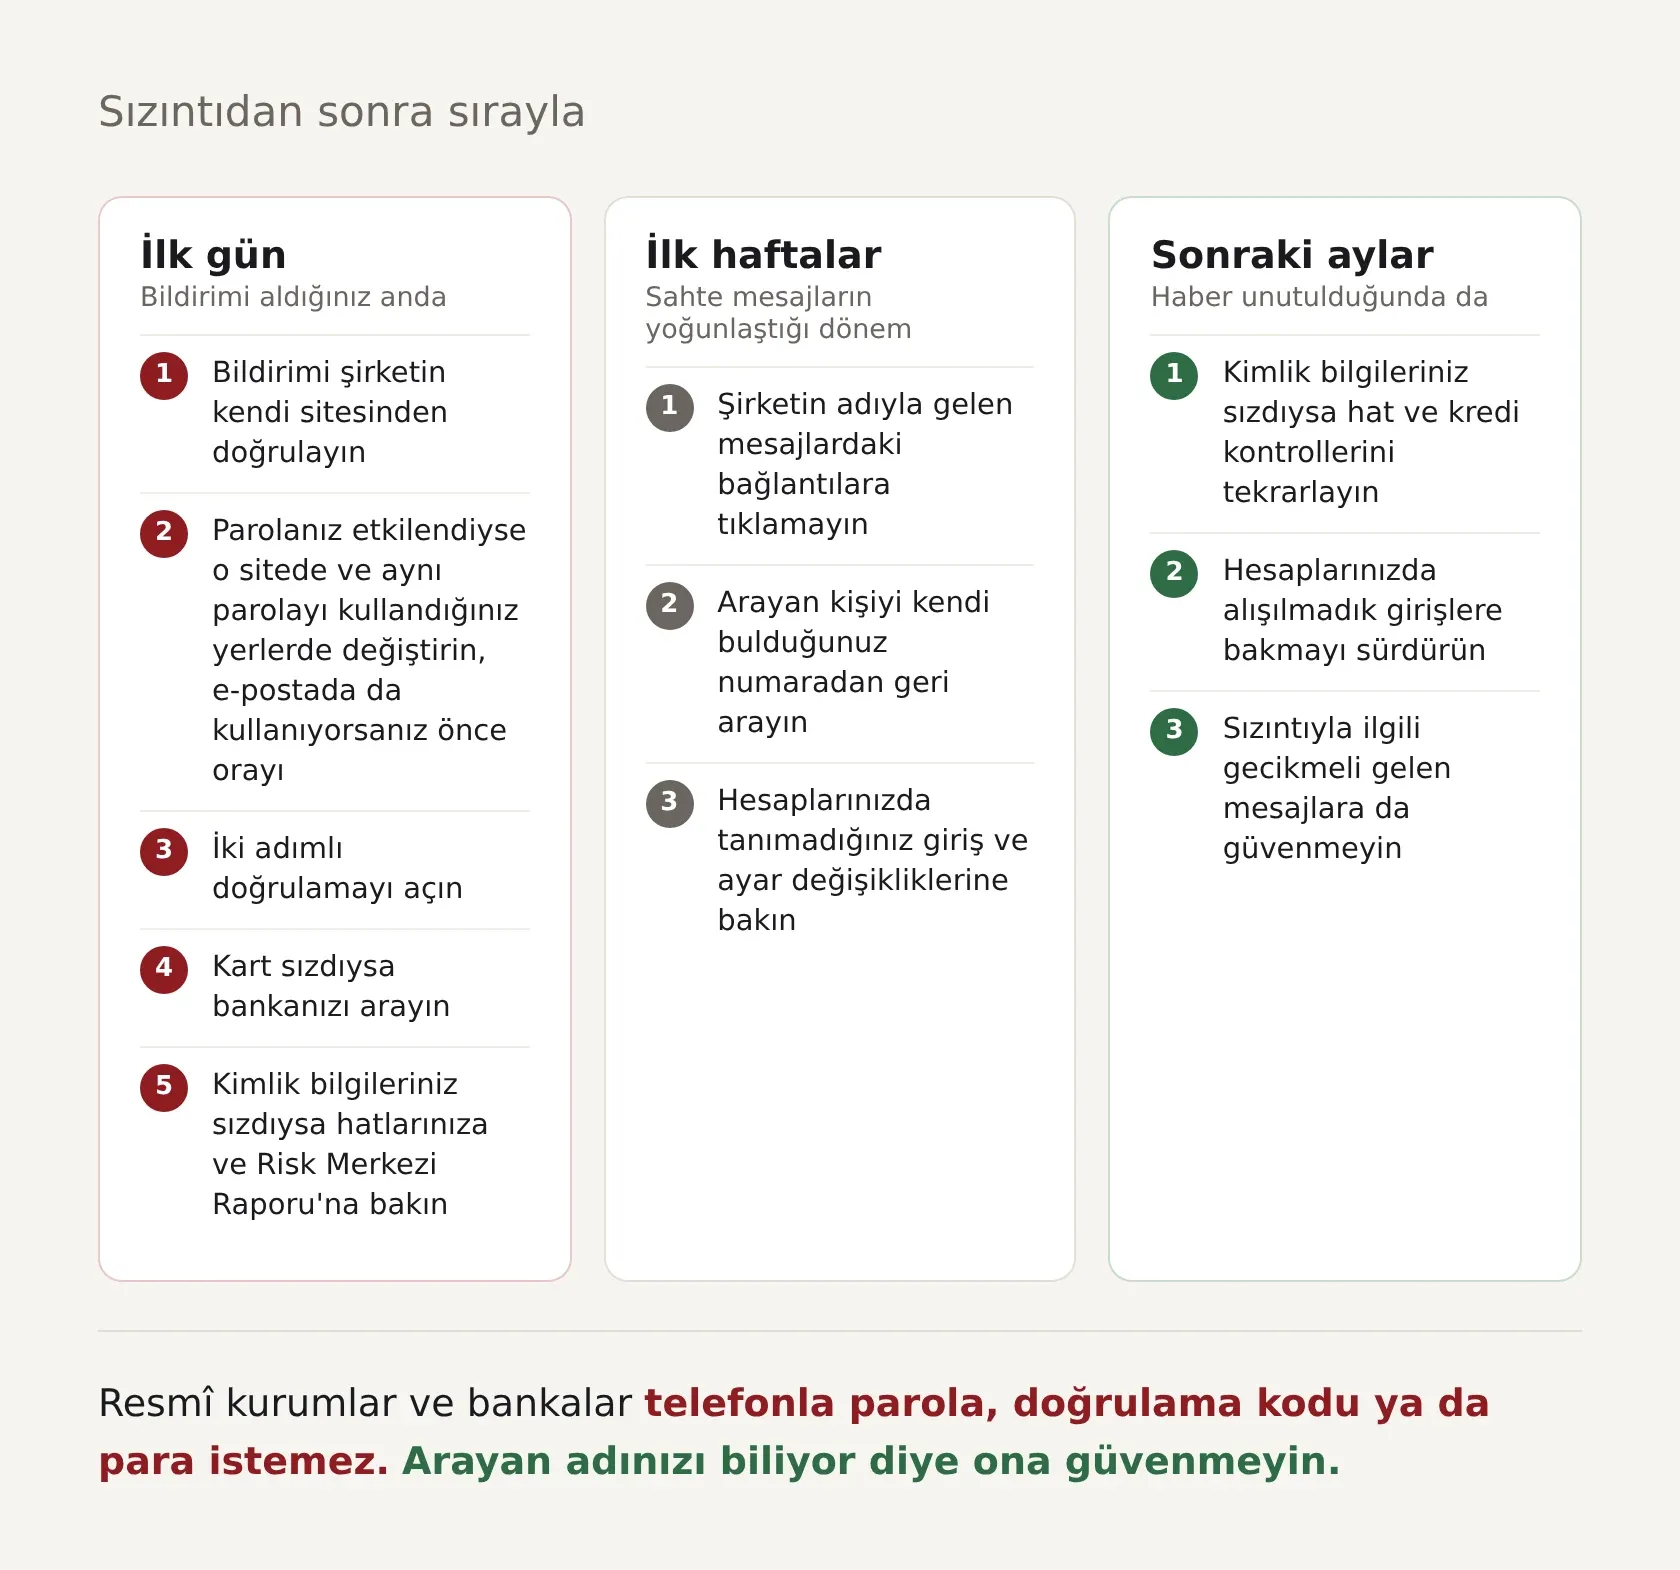
Hangi bilgilerinizin sızdığını öğrendikten sonra aşağıdaki adımlardan size uyanları uygulayın. Hesap hareketlerinize bakmak ve önemli hesaplarda iki adımlı doğrulamayı açmak herkes için yararlı, diğer adımlar sızan bilgiye bağlı.
Parolanız etkilendiyse ya da şirket bunu netleştiremiyorsa, o sitedeki parolanızı değiştirin. Sızıntı yaşayan şirkete kendi açtığınız sayfadan girin ve parolanızı değiştirin. Şirket siteyi kapattıysa, Iris Plaza’da olduğu gibi, site yeniden açıldığında değiştirin.
Aynı parolayı başka yerlerde de kullanıyorsanız, oralarda da değiştirin. Parolanız etkilendiyse bu, atabileceğiniz en önemli adımlardan biri. Aynı parolayı e-posta hesabınızda da kullanıyorsanız ya da e-postanızın ele geçirildiğinden şüpheleniyorsanız işe oradan başlayın. NCSC’ye göre e-postanıza giren bir suçlu, diğer bütün hesaplarınızın parolalarını sıfırlayıp onlara da erişebilir. Ardından aynı parolayı kullandığınız internet bankacılığı, sosyal medya ve alışveriş hesaplarınıza geçin. Her hesap için farklı ve uzun bir parola kullanın. Bunca parolayı akılda tutmak zor olduğu için bir parola yöneticisi kullanmak bu işi kolaylaştırır. Hesap destekliyorsa NCSC’nin önerdiği gibi parola yerine geçiş anahtarı (passkey) da kullanabilirsiniz.
İki adımlı doğrulamayı açın. NCSC’ye göre iki adımlı doğrulama, suçlular parolanızı bilse bile hesabınıza girmelerini engellemeye yardımcı oluyor ve güçlü parolalarla korunan hesaplar bile bundan yarar görüyor. NCSC özellikle e-posta, bankacılık, sosyal medya ve alışveriş hesaplarında açılmasını öneriyor.
Hesap hareketlerinize bakın. Tanımadığınız bir giriş, değiştirilmiş bir güvenlik ayarı, sizin göndermediğiniz bir mesaj ya da alışılmadık bir yerden yapılmış bir giriş denemesi var mı? NCSC’nin saydığı işaretler bunlar. Hesaplardan birinin ele geçirildiğini düşünüyorsanız, o hesabı kurtarma adımlarına öncelik verin.
Kart sızdıysa bankanızı arayın. Bankanın numarasını kartınızın arkasından ya da bankanın kendi sitesinden alın, size gelen mesajdaki numarayı aramayın.
Kimlik bilgileriniz sızdıysa ilk kontrolleri hemen yapın. T.C. kimlik numaranız etkilendiyse, aşağıda anlatılan hat ve kredi kontrollerini ilk günden yapın ve sonraki aylarda tekrarlayın.
Sonraki haftalarda nelere dikkat etmelisiniz?
Tehlike ilk günle sınırlı değil. NCSC, şüpheli mesajların sızıntı kamuoyuna duyurulduktan bir süre sonra da gelebileceği uyarısını yapıyor. Bu dönemde karşınıza çıkabilecek mesajların konuları aşağı yukarı belli. NCSC’nin örnekleri şunlar: parola sıfırlama, tazminat ödemesi, cihazınızın taranması ve teslim edilemeyen kargo. Bunlara acele ettiren bir dil, kısa bir süre tanıyan bir son tarih ve bol miktarda teknik terim eşlik ediyor.
Telefonla gelecek aramalara da hazırlıklı olun. Türkiye İş Bankası’nın uyarısına göre resmî kurumlar T.C. kimlik numarası, banka kartı bilgisi, e-Devlet şifresi ya da SMS doğrulama kodu gibi hassas bilgileri telefonla istemiyor, gerçek kamu görevlileri de telefonla para istemiyor. Sizi arayan kişi adınızı, adresinizi ve kimlik numaranızı biliyor olabilir. Bunlar bir sızıntıdan gelmiş olabileceği için, arayanın gerçekten bir kurumda çalıştığını göstermez. Şüphelendiğiniz anda telefonu kapatın ve kurumu kendi bulduğunuz numaradan geri arayın.
Şu durumlarda mesajın ya da aramanın sahte olduğunu varsayın:
- Sizden parola, doğrulama kodu, kart bilgisi ya da e-Devlet şifresi isteniyorsa.
- “Hesabınızı korumak için” paranızı başka bir hesaba aktarmanız isteniyorsa.
- Telefonunuza ya da bilgisayarınıza bir uygulama kurmanız veya uzaktan erişim vermeniz isteniyorsa.
- Sızıntı için size tazminat ödeneceği söylenip kart ya da hesap bilgileriniz isteniyorsa.
- Mesaj “hemen”, “24 saat içinde”, “aksi hâlde hesabınız kapatılacak” gibi ifadelerle acele ettiriyorsa.
Sahte sayfaları ayırt etmek için adres çubuğu rehberimize bakabilirsiniz.
Kimlik bilgileriniz sızdıysa yapılabilecek kontroller
Türkiye’de bazı hizmetler, adınıza sizin haberiniz olmadan bir şey açılıp açılmadığını görmenize yardım ediyor.
Adınıza kayıtlı hatlar. e-Devlet’te Bilgi Teknolojileri ve İletişim Kurumu’nun (BTK) “Mobil Hat Sorgulama” ve “Sabit Hat Sorgulama” hizmetleri, adınıza kayıtlı hatları gösteriyor. Tanımadığınız bir hat görürseniz, hattın bağlı olduğu operatörle hemen iletişime geçin.
Adınıza açılmış krediler ve kartlar. Türkiye Bankalar Birliği’nin (TBB) Risk Merkezi Raporu, e-Devlet’teki “Risk Merkezi Raporu Başvurusu” hizmetinden ücretsiz alınabiliyor. TBB’ye göre raporda kredi limitleriniz ve borçlarınız, bireysel kredi başvurularınız, çek ve senet bilgileri ile gecikmiş telefon ve fatura bilgileri yer alıyor. Rapor günde bir, ayda dört ve bir takvim yılında en fazla 24 kez alınabiliyor. Kimlik bilgilerinizin sızdığını öğrendiyseniz, sizin yapmadığınız bir kredi başvurusu ya da bilmediğiniz bir kredi limiti veya borç olup olmadığını bu rapordan görebilirsiniz. Kredi Kayıt Bürosu’nun (KKB) Findeks hizmetindeki ücretli Risk Raporu da bütün bankalardaki kredi, kredi kartı ve kredili mevduat hesaplarınızı borç ve limit ayrıntılarıyla birlikte gösteriyor.
Dolandırıcılığa uğradıysanız. Türkiye İş Bankası’nın önerdiği sıra şu: önce bankanızla ve gerekiyorsa GSM operatörünüzle iletişime geçin, ardından en yakın polis ya da jandarma birimine başvurun ya da Cumhuriyet Başsavcılığı’na şikâyette bulunun. Banka bilgileriniz dolandırıcıların eline geçtiyse ya da para gönderdiyseniz, bankanızı vakit kaybetmeden arayın.
Bilgilerinizin başka sızıntılarda olup olmadığını kontrol etmek
Bir sızıntıdan haberdar olduğunuzda, bilgilerinizin daha önceki sızıntılarda da yer alıp almadığını merak edebilirsiniz. Bunun en bilinen aracı Have I Been Pwned. Bu ücretsiz hizmet, kamuya açık hâle gelen veri sızıntılarını bir araya getiriyor ve e-posta adresinizi yazdığınızda o adresin hangi sızıntılarda göründüğünü gösteriyor. Hizmetin “Notify Me” özelliğine kaydolursanız, adresiniz ileride yeni bir sızıntıda görünürse size e-posta gönderiliyor. Hizmete göre bu e-postalar yalnızca noreply@haveibeenpwned.com adresinden geliyor. Ancak gönderici adresinin böyle görünmesi tek başına mesajın gerçek olduğunu göstermez. Şüphe ettiğinizde e-postadaki bağlantıya tıklamak yerine siteyi kendiniz açın.
Have I Been Pwned’ın kendi sık sorulan sorular sayfasında belirttiği iki noktayı akılda tutmak gerekiyor. Birincisi, hizmet sızan kayıtların yalnızca bir kısmını tutuyor, yani adresinizin listede görünmemesi bilgilerinizin hiç sızmadığı anlamına gelmiyor. İkincisi, hizmet sızan parolaları e-posta adreslerinin yanında saklamıyor ve kimseye göndermiyor. Size “parolanızı buldum” diyerek bir sızıntı listesi gönderen biri varsa, bu Have I Been Pwned değildir.
Hizmetin bir de “Pwned Passwords” bölümü var. Burada bir parolanın sızıntılarda görünüp görünmediğini denetleyebiliyorsunuz. Parola sizin cihazınızda SHA-1 ile özetleniyor ve hizmete özetin yalnızca ilk beş karakteri gönderiliyor. Hizmet bu beş karakterle başlayan bütün sızmış özetleri geri gönderiyor, karşılaştırma sizin cihazınızda yapılıyor. Böylece hizmet, sizin parolanızın hangisi olduğunu bilemiyor. Cloudflare’in 2018’de anlattığı bu yönteme k-anonymity deniyor. Yine de parolanızı tanımadığınız başka “sızıntı kontrol” sitelerine yazmayın. Bir parola Have I Been Pwned’da görünüyorsa, hizmetin kendi önerisiyle, o parolayı artık hiçbir yerde kullanmayın.
Kanunun size tanıdığı haklar
Türkiye’de faaliyet gösteren ve verilerinizi işleyen bir şirket bir sızıntı yaşadığında, Kişisel Verilerin Korunması Kanunu’nun 11. maddesi size şirkete başvurarak bazı taleplerde bulunma hakkı veriyor. Bunların arasında şunlar var:
- Verilerinizin işlenip işlenmediğini öğrenmek ve işlendiyse bilgi istemek.
- Verilerinizin hangi amaçla işlendiğini ve bu amaca uygun kullanılıp kullanılmadığını öğrenmek.
- Verilerinizin yurt içinde ya da yurt dışında hangi üçüncü kişilere aktarıldığını öğrenmek.
- Eksik ya da yanlış işlenen verilerin düzeltilmesini, verilerinizin silinmesini ya da yok edilmesini istemek ve bu işlemlerin verilerin aktarıldığı üçüncü kişilere de bildirilmesini talep etmek.
- Verilerinizin kanuna aykırı işlenmesi nedeniyle uğradığınız zararın giderilmesini talep etmek.
Bir sızıntıdan sonra en çok işe yarayanlar, şirkette hangi bilgilerinizin tutulduğunu öğrenmek ve artık kullanmadığınız bir hizmetteki verilerinizin silinmesini istemek. Sızıntının kendisini geri alamazsınız, ama aynı şirketin gelecekte yaşayabileceği bir sızıntıda kaybedecek daha az bilginiz olur.
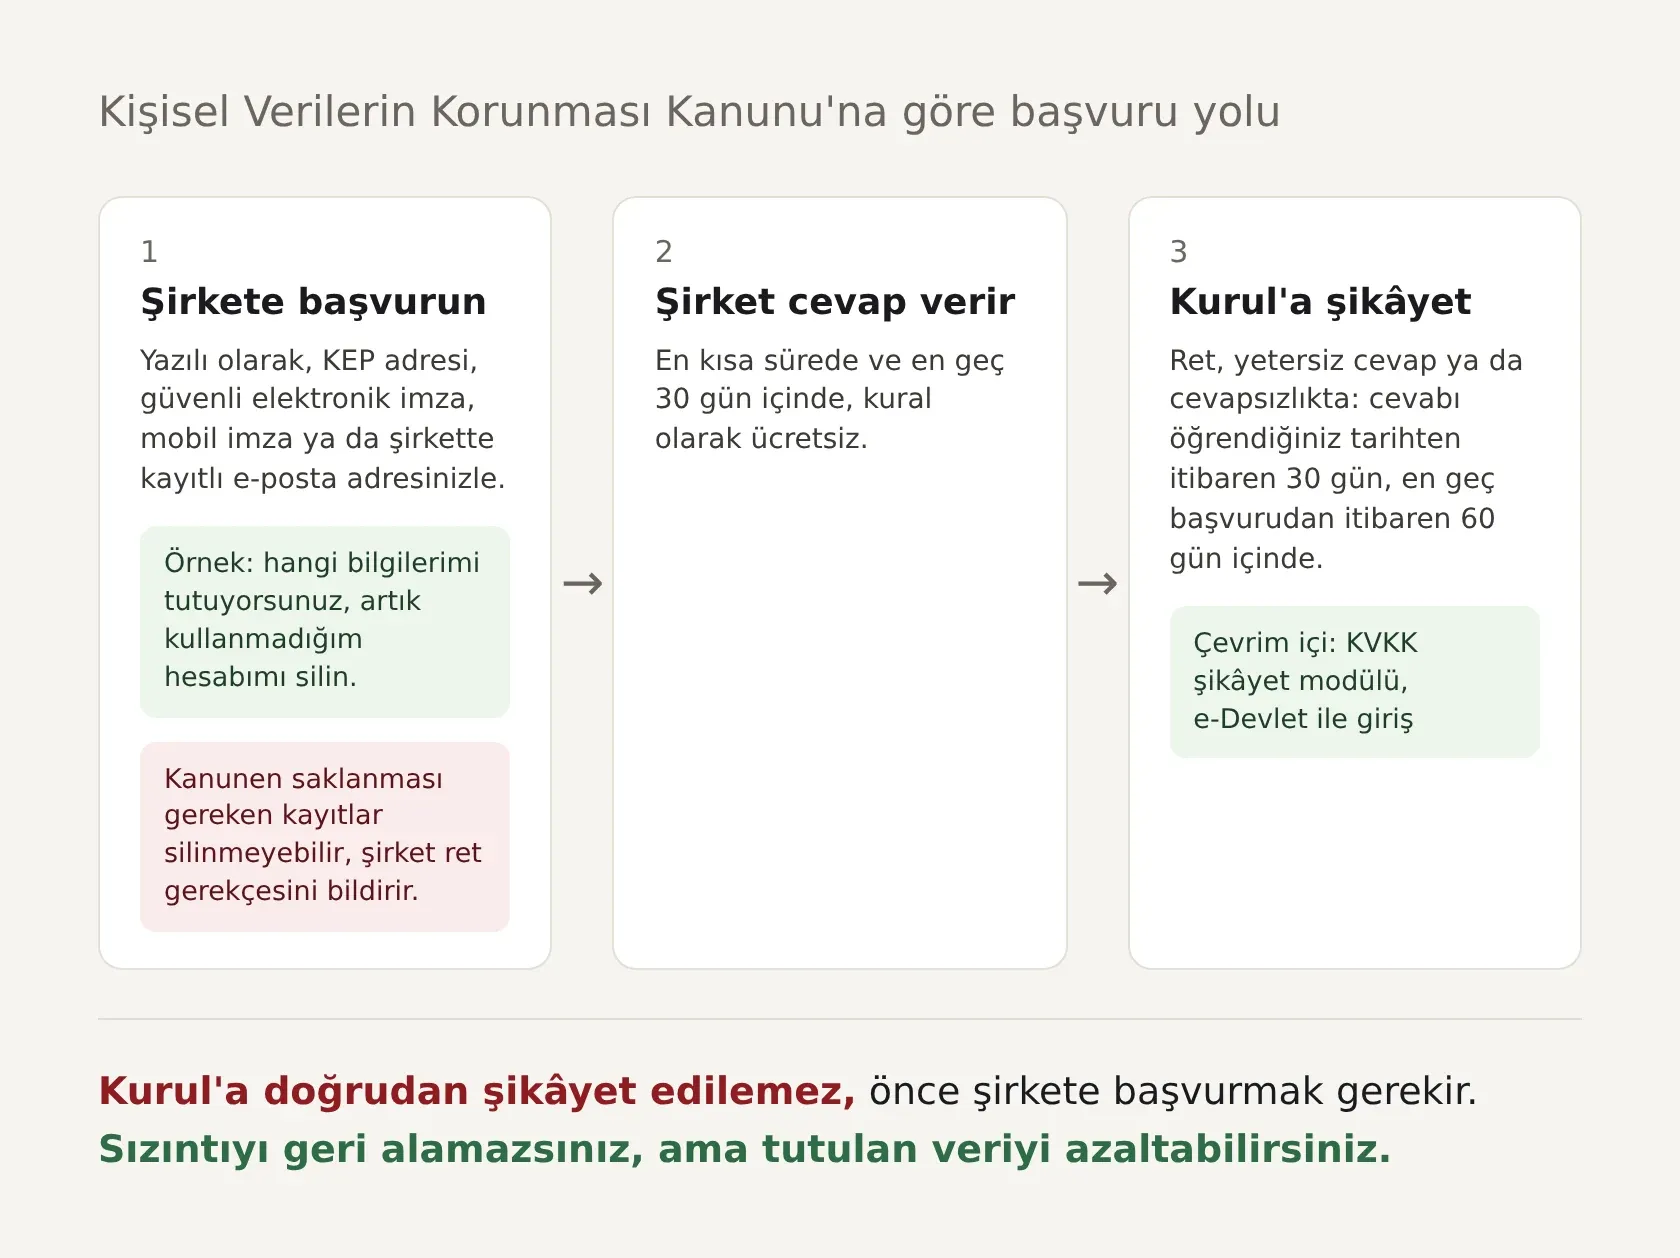
Silme talebinin bir sınırı var. Kişisel Verilerin Silinmesi, Yok Edilmesi veya Anonim Hale Getirilmesi Hakkında Yönetmelik’e göre şirket, verilerin işlenme şartlarının hepsi ortadan kalktıysa talebe konu verileri siliyor, yok ediyor ya da anonim hâle getiriyor. Şartlardan biri hâlâ geçerliyse, örneğin bir kanun bazı kayıtların belirli bir süre saklanmasını gerektiriyorsa, şirket gerekçesini açıklayarak talebi reddedebiliyor. Cevabını her iki durumda da en geç 30 gün içinde bildirmek zorunda.
Başvuruyu şirkete yazılı olarak, kayıtlı elektronik posta (KEP) adresi, güvenli elektronik imza, mobil imza ya da şirkete daha önce bildirdiğiniz ve sistemlerinde kayıtlı olan e-posta adresiniz üzerinden yapabilirsiniz. Şirket başvurunuzu en kısa sürede ve en geç 30 gün içinde, kural olarak ücretsiz sonuçlandırmak zorunda. Başvurunuz reddedilirse, verilen cevabı yetersiz bulursanız ya da süresi içinde cevap verilmezse, cevabı öğrendiğiniz tarihten itibaren 30 gün içinde ve her hâlde başvuru tarihinizden itibaren 60 gün içinde Kişisel Verileri Koruma Kurulu’na şikâyette bulunabilirsiniz. Şikâyetler KVKK’nın e-Devlet ile giriş yapılan çevrim içi şikâyet modülünden de yapılabiliyor. Kurul’a doğrudan şikâyet edemezsiniz, önce şirkete başvurmuş olmanız gerekiyor.
Sızıntı yurt dışındaki bir şirkette yaşandıysa ilk başvuru adresi, şirketin bildiriminde verdiği iletişim kanalları. Iris Ohyama da açıklamasında bu olay için bir çağrı merkezi, bir sohbet botu, bir e-posta adresi ve sık sorulan sorular sayfası paylaştı.
Sık yapılan hatalar
- Bildirimdeki bağlantıdan giriş yapmak. Sızıntıdan sonra gelen her mesaj sahte olabilir. Şirkete her zaman kendi açtığınız sayfadan ya da uygulamadan girin.
- Yalnızca sızıntı yaşayan sitedeki parolayı değiştirmek. Aynı parolayı başka yerlerde de kullanıyorsanız asıl risk oralarda.
- “Benim bilgilerimle ne yapacaklar?” demek. Ad, telefon ve adres tek başına bir hesabı açmaz, ama size gelecek sahte bir aramayı ya da mesajı çok daha inandırıcı yapar.
- Arayanın kişisel bilgilerinizi bilmesini güven işareti saymak. Bu bilgiler bir sızıntıdan gelmiş olabilir. Resmî kurumlar telefonla parola, kod ya da para istemez.
- “Have I Been Pwned’da çıkmadım, güvendeyim” demek. Hizmet bütün sızıntıları tutmuyor.
- Parolanızı tanımadığınız sızıntı kontrol sitelerine yazmak. Bu, parolanızı bilmediğiniz birine vermek demek.
Sonuç
Bir şirketin bilgilerinizi koruyamaması sizin sorumluluğunuz değil ve bir sızıntının bütün sonuçları da sizin elinizde değil. Ama alacağınız önlemler zararı azaltabilir. Zararı en çok büyütebilecek iki şey, aynı parolanın başka hesaplarda da kullanılması ve sızıntının ardından gelen sahte mesajlara inanılması. Her hesap için ayrı bir parola, önemli hesaplarda iki adımlı doğrulama ve sizi arayan ya da size yazan herkesi kendi bulduğunuz kanaldan doğrulama alışkanlığı, bir sonraki “bilgileriniz sızmış olabilir” e-postasını çok daha sakin karşılamanızı sağlar.
Kaynaklar
- NCSC (İngiltere), "Data breaches: guidance for individuals and families"ncsc.gov.uk (başka siteye gider)
- NCSC (İngiltere), veri sızıntılarından sonra gelen oltalama tehdidincsc.gov.uk (başka siteye gider)
- NCSC (İngiltere), Top tips for staying secure online, iki adımlı doğrulamancsc.gov.uk (başka siteye gider)
- NCSC (İngiltere), Top tips for staying secure online, e-posta için güçlü ve ayrı parolancsc.gov.uk (başka siteye gider)
- OWASP, "Credential stuffing"community.owasp.org (başka siteye gider)
- OWASP, "Password Storage Cheat Sheet"cheatsheetseries.owasp.org (başka siteye gider)
- Kişisel Verileri Koruma Kurumu, Kanun kapsamındaki hak ve yükümlülüklerkvkk.gov.tr (başka siteye gider)
- Kişisel Verileri Koruma Kurumu, Veri ihlali bildirimi (Kurul'un 24 Ocak 2019 tarihli ve 2019/10 sayılı kararı)kvkk.gov.tr (başka siteye gider)
- Kişisel Verileri Koruma Kurumu, Veri ihlali bildirimlerikvkk.gov.tr (başka siteye gider)
- Kişisel Verileri Koruma Kurumu, Şikâyet hakkıkvkk.gov.tr (başka siteye gider)
- Kişisel Verileri Koruma Kurumu, Kişisel Verilerin Silinmesi, Yok Edilmesi veya Anonim Hale Getirilmesi Hakkında Yönetmelikkvkk.gov.tr (başka siteye gider)
- Kişisel Verileri Koruma Kurumu, Şikâyet modülüsikayet.kvkk.gov.tr (başka siteye gider)
- e-Devlet, Bilgi Teknolojileri ve İletişim Kurumu, Mobil Hat Sorgulamaturkiye.gov.tr (başka siteye gider)
- e-Devlet, Bilgi Teknolojileri ve İletişim Kurumu, Sabit Hat Sorgulamaturkiye.gov.tr (başka siteye gider)
- Türkiye Bankalar Birliği, Risk Merkezi Raporu e-Devlet başvurusutbb.org.tr (başka siteye gider)
- e-Devlet, Türkiye Bankalar Birliği, Risk Merkezi Raporu Başvurusuturkiye.gov.tr (başka siteye gider)
- Findeks (Kredi Kayıt Bürosu), Risk Raporufindeks.com (başka siteye gider)
- Türkiye İş Bankası blogu, telefon dolandırıcılığı (16 Eylül 2025)isbank.com.tr (başka siteye gider)
- Have I Been Pwned, sık sorulan sorularhaveibeenpwned.com (başka siteye gider)
- Cloudflare, "Validating Leaked Passwords with k-Anonymity" (21 Şubat 2018)blog.cloudflare.com (başka siteye gider)
- Iris Ohyama, Iris Plaza ikinci açıklaması (5 Kasım 2026, Japonca)irisohyama.co.jp (başka siteye gider)