Kuantum bilgisayarlar geldiğinde bugünün şifrelemesine ve geçmişte toplanan verilere ne olacak?
İnternetteki şifreli bağlantıların anahtarını paylaşan algoritmalar, yeterince güçlü bir kuantum bilgisayar karşısında çöküyor. Bu yüzden bugün kaydedilen şifreli trafik, o gün geldiğinde geriye dönük olarak çözülebilir. Europol, devlet destekli grupların ve siber suçluların şifreli veriyi şimdiden toplayıp saklayabileceği uyarısında bulunuyor.
- 9 dk okuma
- 17 kaynak
Kısaca
- Kuantum bilgisayarlar RSA, Diffie-Hellman ve eliptik eğri algoritmalarını kırabiliyor. Verinin kendisini şifreleyen AES ayakta kalsa da, anahtarı bu algoritmalarla paylaşılan bağlantıların içeriği açığa çıkıyor.
- Europol'e göre devlet destekli gruplar ve siber suçlular, şifreli veriyi bugün toplayıp ileride çözmek için saklayabilir. Devlet yazışmaları, soruşturma dosyaları, ticari sırlar ve kişisel veriler gibi yıllarca değerini koruyan bilgiler en büyük risk altında.
- Bugün bu işi yapabilecek bir kuantum bilgisayar yok, ama gereken donanım tahminleri son iki yılda hızla düştü. Chrome, Cloudflare, Apple ve Signal kuantuma dayanıklı anahtar değişimine geçti, ama bu geçişten önce kaydedilmiş trafik bu korumadan yoksun.
Bir siteye girdiğinizde adres çubuğunda gördüğünüz kilit, bankanızın mobil uygulaması, şirketinizin VPN’i. İnternette gizli kalması gereken neredeyse her şey, birkaç on yıl önce tasarlanmış bir avuç matematiksel algoritmaya emanet. Bu algoritmalar bugünkü bilgisayarlara karşı sağlam. Ama yeterince güçlü bir kuantum bilgisayar ortaya çıktığında, bu korumanın en kritik halkası çöküyor.
İşin asıl rahatsız edici yanı geleceğe değil, geçmişe dönük. Bugün şifreli hâliyle kaydedilen bir bağlantı, o gün geldiğinde geriye dönük olarak çözülebilir. ABD’nin siber güvenlik ajansı CISA, Ulusal Güvenlik Ajansı NSA ve Ulusal Standartlar ve Teknoloji Enstitüsü NIST, Ağustos 2023’te ortak yayımladıkları belgede tehdit aktörlerinin, gelecekte de korunması gereken verileri “bugünden hedefliyor olabileceği” uyarısında bulundu. Europol de 2026’da yayımladığı raporda bu riskin hem devlet destekli grupları hem de siber suçluları ilgilendirdiğini anlatıyor.
Bugünkü şifreleme nasıl çalışıyor?
Bir HTTPS bağlantısında iki tür şifreleme birlikte çalışıyor.
Simetrik şifreleme verinin kendisini şifreliyor. Bugünün standardı AES. Şifrelemek ve çözmek için aynı anahtar kullanılıyor ve bu algoritmalar çok hızlı. Sorun şu: İki tarafın aynı anahtara sahip olması gerekiyor ve bu anahtarı internet üzerinden güvenle paylaşmak başlı başına bir problem.
Açık anahtarlı kriptografi bu problemi çözüyor. Birbirini hiç görmemiş iki taraf, Diffie-Hellman ya da onun eliptik eğri sürümü ECDH ile internet üzerinden ortak bir gizli anahtar üretebiliyor. Buna anahtar değişimi deniyor. Aynı aile dijital imzayı da sağlıyor: RSA, ECDSA ve EdDSA, bir sunucunun ya da belgenin gerçekten iddia ettiği kişiden geldiğini kanıtlıyor. Sitelerin TLS sertifikaları, yazılım güncellemelerinin imzaları ve e-imza bu algoritmalara dayanıyor.
Bağlantı kurulurken tarayıcı ile sunucu önce anahtar değişimiyle ortak bir gizli anahtar üretiyor, sunucu sertifikasındaki imzayla kimliğini kanıtlıyor. Ardından sayfanın içeriği, üretilen anahtarla AES kullanılarak şifreleniyor.
Açık anahtarlı algoritmaların güvenliği, bazı matematik problemlerinin bugünkü bilgisayarlarla pratikte çözülememesine dayanıyor. RSA’da bu problem büyük sayıları çarpanlarına ayırmak, Diffie-Hellman’da ve eliptik eğrilerde ise ayrık logaritma. AES’te böyle bir matematiksel yapı yok. Onu kırmanın bilinen en iyi yolu, temelde bütün olası anahtarları denemek.
Kuantum bilgisayar neyi kırıyor?
Kuantum bilgisayarlar her işte daha hızlı değil. Ama bazı problemlerde klasik bilgisayarların yapamadığı kestirmeler kullanabiliyorlar. Kriptografi için iki algoritma önemli.
Shor algoritması (1994), çarpanlara ayırma ve ayrık logaritma problemlerini yeterince büyük bir kuantum bilgisayarda verimli şekilde çözebiliyor. Bu, RSA’nın, Diffie-Hellman’ın ve eliptik eğri kriptografisinin dayandığı zorluğun ortadan kalkması demek. Anahtarı uzatmak da çözüm değil. Bugünkü açık anahtarlı algoritmaların tamamı, yeterince güçlü bir kuantum bilgisayar karşısında güvenliğini yitiriyor.
Grover algoritması ise olası anahtarları deneme işini hızlandırıyor. Ancak NIST, bu hızlanmanın pratikte sınırlı olduğunu, çünkü Grover’ın işi paralel makinelere bölmeye elverişli olmadığını belirtiyor. NIST’in değerlendirmesine göre “AES 128 onlarca yıl daha güvenli kalacak” ve AES 128, 192 ya da 256 bitlik anahtarlarla kullanılmaya devam edebilir.
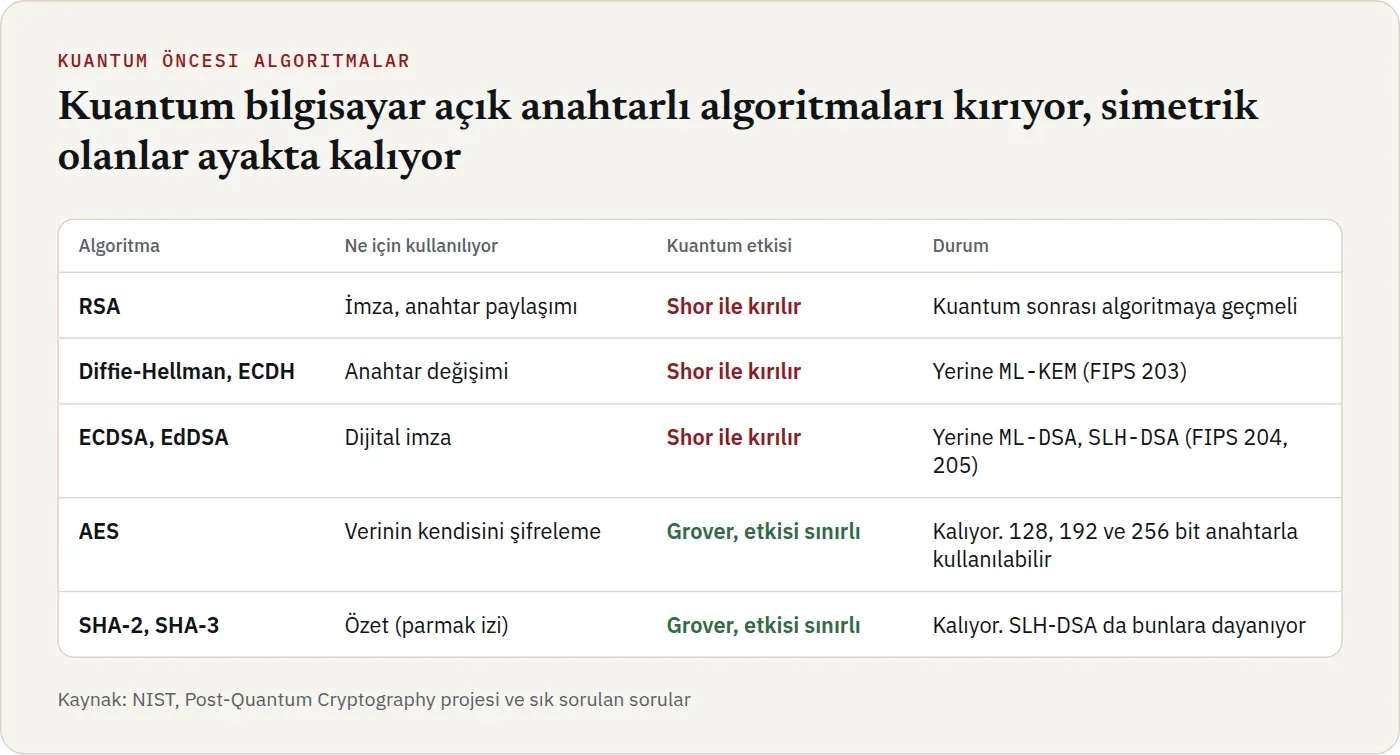
Bu tablo ilk bakışta rahatlatıcı görünebilir, çünkü verinin kendisini şifreleyen AES ayakta kalıyor. Ama bir bağlantıda kullanılan AES anahtarı, Diffie-Hellman ya da eliptik eğri ile yapılan anahtar değişiminden çıkıyor. Anahtar değişimini çözen biri, o bağlantının AES anahtarına da ulaşıyor ve içeriği okuyabiliyor. Kasa ne kadar sağlam olursa olsun, anahtarı herkesin görebileceği bir yoldan teslim edilmişse kasanın sağlamlığı bir işe yaramıyor.
Web sayfaları, mobil uygulamalar ve VPN bağlantıları bu yöntemle kuruluyor. Bu yüzden anahtar değişiminin kırılması, kâğıt üzerinde yalnızca bir algoritma ailesinin çökmesi gibi görünse de, kuantuma dayanıklı korumaya geçmemiş her şifreli bağlantının okunabilir hale gelmesi demek. İmza algoritmalarının kırılması ise sertifikaların, yazılım güncellemelerinin ve e-imzaların sahtelenebilmesi anlamına geliyor.
Şimdi topla, sonra çöz
Kuantum bilgisayar henüz yokken bu tehdidin neden bugünden konuşulduğunun cevabı bu yöntemde. Europol’ün tanımıyla “şimdi topla, sonra çöz” (harvest now, decrypt later), şifreli verinin bugün, çoğu zaman toplu hâlde toplanıp saklanması ve şifreleme ileride kırılabilir hale geldiğinde çözülmesi. CISA, NSA ve NIST’in ortak belgesi aynı şeyi “şimdi yakala, sonra kır” (catch now, break later) olarak adlandırıyor.
İşleyiş basit. İnternetten geçen şifreli bir bağlantı bugün kopyalanıp saklanabilir. Bugün okunamaz. Ama bağlantının anahtar değişimi RSA ya da eliptik eğriyle yapılmışsa, yeterince güçlü bir kuantum bilgisayar o anahtarı çözdüğünde kayıtlı trafik de okunabilir hale gelir. Verinin ne zaman toplandığının bir önemi yok. Şifreleme ne zaman kırılırsa, kayıt o zaman açılıyor.
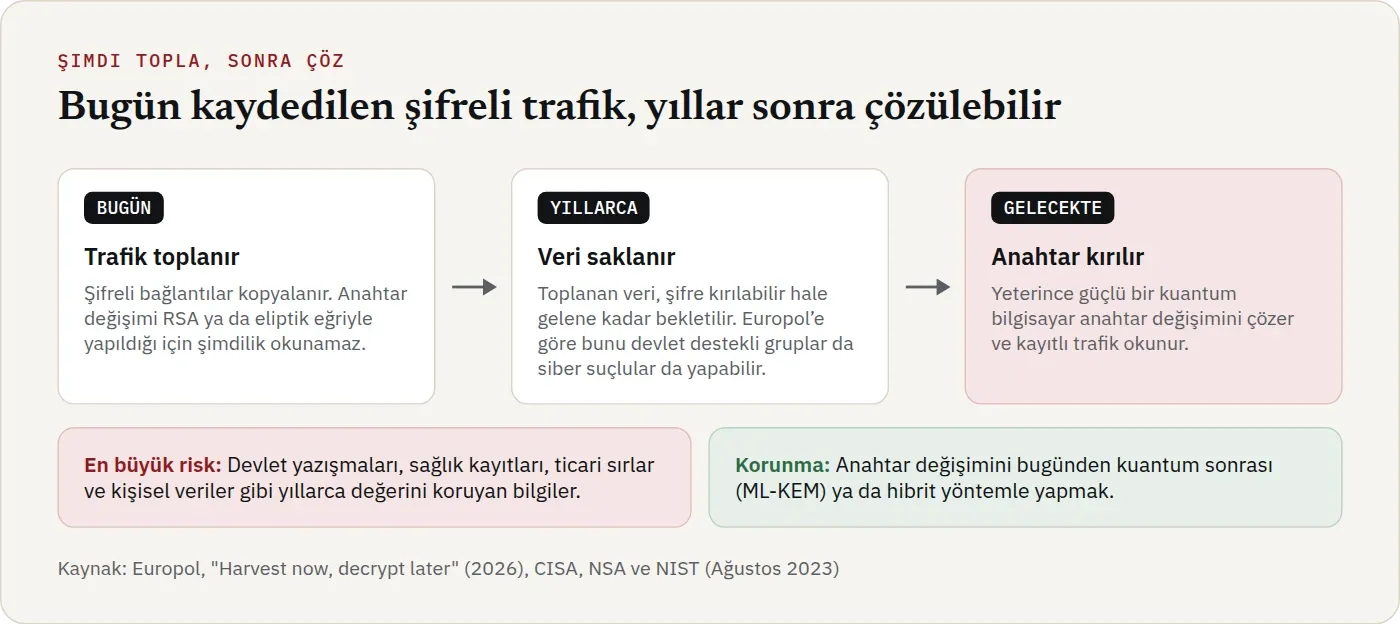
Bu yüzden risk, verinin ne kadar süre değerli kalacağına bağlı. Europol, bu yöntemin özellikle devlet iletişimi, sağlık kayıtları ve fikri mülkiyet gibi uzun süre değerini koruyan veriler için önemli olduğunu vurguluyor ve örnekleri şöyle sıralıyor:
- Devletler için: Diplomatik yazışmalar ve istihbarat raporları gibi ulusal güvenlik iletişimi, kolluk kuvvetlerinin devam eden soruşturma dosyaları ve muhbirlerin kimlikleri.
- Şirketler için: Ticari sırlar, müşteri listeleri, finansal veriler ve hassas sözleşmeler.
- Bireyler için: E-postalar ve finansal bilgiler gibi kişisel veriler. Europol’e göre bu veriler ileride şantaj ya da kimlik hırsızlığı için kullanılabilir.
Bu veriyi kim topluyor?
“Şimdi topla, sonra çöz” kavramı en çok devletlerle birlikte anılıyor. Europol’ün raporunda diplomatik ve istihbarat yazışmaları, soruşturma dosyaları ve kritik altyapı verileri, bu yöntemi kullanan devlet destekli aktörlerin “birincil hedefleri” olarak sayılıyor.
Büyük ölçekte trafik toplamanın mümkün olduğu da kamuya açık belgelerle biliniyor. The Guardian’ın Haziran 2013’te Edward Snowden’ın sızdırdığı belgelere dayanarak yayımladığı habere göre, İngiltere’nin sinyal istihbaratı kurumu GCHQ, “Tempora” kod adlı operasyonla dünyanın telefon ve internet trafiğini taşıyan 200’den fazla fiber optik kabloya erişmişti. Kurum bu kablolardan çektiği büyük miktarda veriyi incelemek için 30 güne kadar saklayabiliyor ve ABD’nin NSA’sı ile paylaşıyordu. The Guardian’ın aynı hafta yayımladığı ve ABD Başsavcısı Eric Holder’ın imzasını taşıyan 2009 tarihli NSA kuralları ise ajansın, yanlışlıkla topladığı ABD içi iletişimleri bile şifreli olmaları hâlinde saklayıp kullanabildiğini gösteriyordu.
Bu belgeler, kuantum bilgisayarlar düşünülerek toplama yapıldığını göstermiyor. Ama devlet kurumlarının internet trafiğini toplu hâlde toplayabildiğini ve şifreli iletişimi saklama kurallarına ayrıca dahil ettiğini ortaya koyuyor.
Tehdit yalnızca devletlerle sınırlı değil. Europol’e göre siber suçlular çoğu durumda hemen kazanç peşinde. Ama rapor, bu yöntemin suçlulara alternatif, bazen de tamamlayıcı bir strateji sunduğunu ve onların bir tür “koleksiyoncu” gibi davranmasına imkân verdiğini belirtiyor. Rapora göre bu durum, casusluk ve fidye yazılımı gibi büyük çaplı siber suç faaliyetlerinde özellikle geçerli: Çalınan veri hemen işe yaramayabilir, ama ileride değer kazanabilir. Şirketler ise bu tabloda daha çok hedef tarafında duruyor. Ticari sırları, müşteri listeleri ve sözleşmeleri, Europol’ün saydığı hedefler arasında.
Europol’ün raporu bir noktayı da açıkça not ediyor: Bugün bu yöntemin geniş ölçekte sistematik olarak kullanıldığına dair açık bir kanıt yok. Kurumların uyarıları bu yüzden bir tespit değil, bir risk değerlendirmesi. Buna rağmen hem Europol hem de CISA, NSA ve NIST, kurumların geçiş hazırlığına şimdiden başlamasını istiyor.
Hangi veriler risk altında, hangileri değil?
Risk altında olanlar: Şifreli hâliyle toplanıp saklanmış ve anahtar değişimi RSA, Diffie-Hellman ya da eliptik eğriyle yapılmış her bağlantı. Kaydedilmiş HTTPS trafiği, VPN bağlantıları ve kuantuma dayanıklı korumaya geçmemiş mesajlaşma uygulamaları bu gruba giriyor.
Doğrudan risk altında olmayanlar: Hiç ele geçirilmemiş veriler. Anahtarı hiçbir zaman açık anahtarlı bir algoritmayla paylaşılmamış, yalnızca AES ile şifrelenmiş veriler. Ve kuantuma dayanıklı anahtar değişimiyle korunan bağlantılar.
Bu son grup büyüyor:
- Chrome: Google, kuantuma dayanıklı hibrit anahtar değişimini Mayıs 2024’te, Chrome 124 ile masaüstündeki bütün kullanıcılar için varsayılan hale getirdi. Chrome 131 ile de standartlaşmış ML-KEM algoritmasına geçti.
- Cloudflare: Şirket bu korumayı 2022’de bütün siteler ve API’ler için açtı. Nisan 2026’da yayımladığı yazıya göre kendisine gelen insan kaynaklı trafiğin yüzde 65’inden fazlası bu şekilde korunuyor.
- Apple: iMessage, iOS 17.4’ten beri PQ3 adlı kuantum sonrası protokolü kullanıyor. iOS 26 ve macOS 26 ile birlikte, sistemin ağ araçlarını kullanan uygulamaların TLS bağlantıları da destekleyen sunuculara bağlanırken varsayılan olarak bu korumayla kuruluyor.
- Signal: Ekim 2025’te kuantum sonrası korumayı konuşmanın tamamına yayan SPQR protokolünü duyurdu.
Tablonun öbür yüzü şu: Her hizmette bu geçiş tarihinden önce kurulup kaydedilmiş bağlantılar, bu korumaya sahip değil ve kayıt bir kez alındıktan sonra yapılabilecek bir şey yok. Geçiş bugün de her yere ulaşmış değil. Cloudflare, kendi tarafını güncellese de “tarayıcıların, uygulamaların ve kaynak sunucuların” da güncellenmesi gerektiğini ve bunun kendi kontrolünde olmadığını belirtiyor.
Dijital imzalarda durum farklı. Bir imzayı ileride sahtelemek, geçmişte kaydedilmiş bir bağlantının içeriğini açmaya yaramıyor. Bu yüzden imzalar için asıl risk kuantum bilgisayar ortaya çıktıktan sonra başlıyor.
Tehdit ne kadar yakın?
Bugün RSA’yı ya da eliptik eğri kriptografisini kırabilecek bir kuantum bilgisayar yok. NIST bu makineleri “yıllar ya da on yıllar” uzakta görüyor. Ancak böyle bir makinenin ne kadar büyük olması gerektiğine dair tahminler son iki yılda hızla düştü.
- Mayıs 2025, RSA-2048: Craig Gidney, 2048 bitlik bir RSA anahtarının bir milyondan az “gürültülü” fiziksel kübitle bir haftadan kısa sürede çarpanlarına ayrılabileceğini hesapladı. Ekerå ile birlikte 2019’da yayımladığı tahmin yaklaşık 20 milyon kübit ve sekiz saatti. Gidney 2019’daki donanım varsayımlarını aynen korudu. Kazanç, yeni hesaplama ve hata düzeltme tekniklerinden geliyor.
- Şubat 2026, RSA-2048: Iceberg Quantum, kuantum LDPC adı verilen hata düzeltme kodlarına dayanan “Pinnacle” mimarisiyle aynı işin 100 binden az fiziksel kübitle yapılabileceğini öne sürdü. Şirkete göre sonuç, standart donanım varsayımlarıyla yapılan hesaplara ve sayısal simülasyona dayanıyor.
- Mart 2026, eliptik eğri: Google Quantum AI araştırmacılarının, aralarında Dan Boneh’in de bulunduğu ortak yazarlarla yayımladığı çalışma, kripto paraları koruyan türden 256 bitlik eliptik eğri kriptografisinin 500 binden az fiziksel kübitle dakikalar içinde kırılabileceğini hesapladı. Çalışmaya göre önceki en iyi tahmin, 2023’te Litinski’nin fotonik bir mimari için hesapladığı yaklaşık 9 milyon kübitti. Yazarlar, sorumlu ifşa gerekçesiyle saldırı devrelerini yayımlamadı ve sonuçlarını bir sıfır bilgi ispatıyla doğruladı.
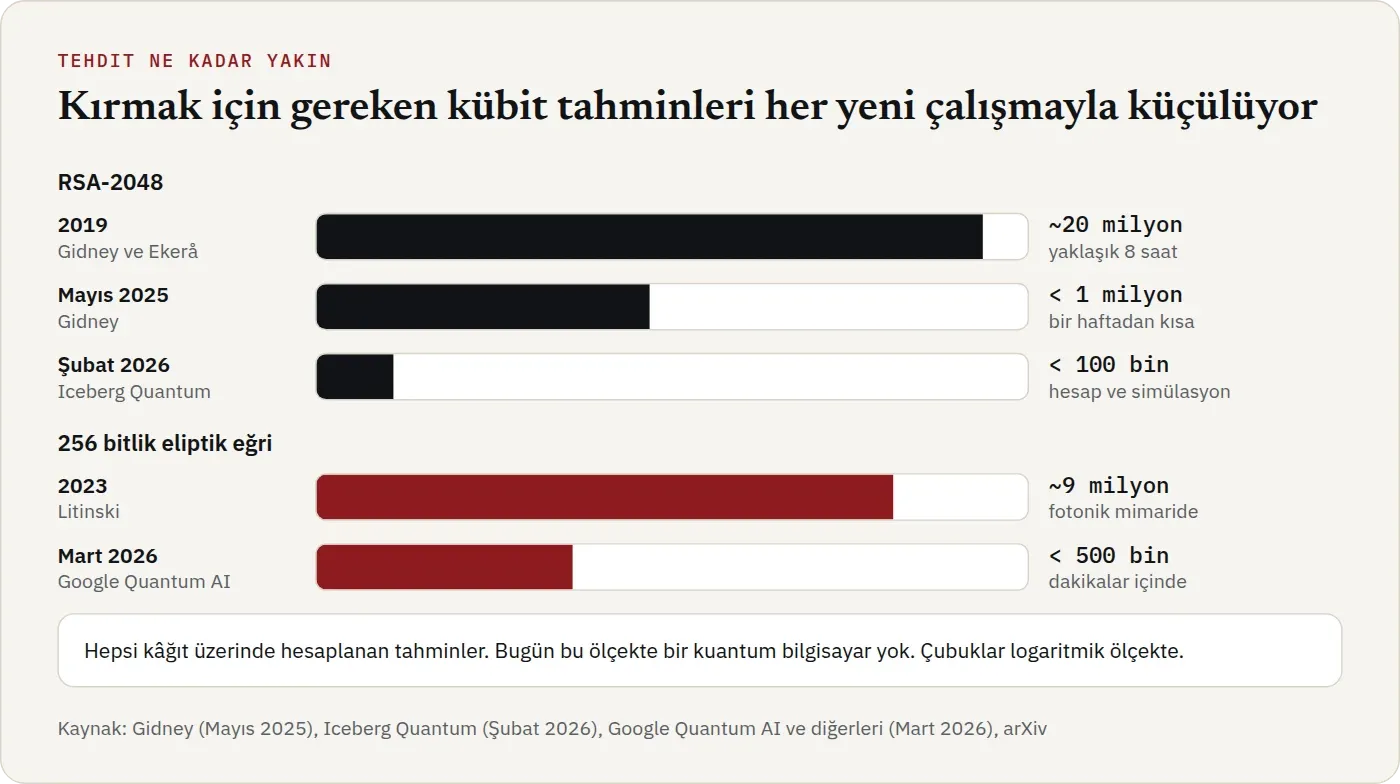
Bu sayıların hepsi kâğıt üzerinde hesaplanan tahminler. Yine de eğilim açık: Bir zamanlar on milyonlarca kübit gerektirdiği düşünülen bir iş için gereken donanım, her yeni çalışmayla küçülüyor.
Çözüm ne?
Çözüm, kuantum bilgisayarlara karşı da dayanıklı olacak şekilde tasarlanan yeni algoritmalara, yani kuantum sonrası kriptografiye geçmek. İsmine rağmen bu algoritmalar bugünkü sıradan bilgisayarlarda çalışıyor. NIST, Ağustos 2024’te ilk üç standardı yayımladı: Anahtar değişimi için ML-KEM (FIPS 203), dijital imza için ML-DSA (FIPS 204) ve SLH-DSA (FIPS 205). Geçişte yaygın kullanılan yöntem hibrit yaklaşım. Bağlantı kurulurken klasik bir algoritma ile ML-KEM birlikte kullanılıyor, böylece bağlantıyı çözmek için ikisini birden kırmak gerekiyor.
Devletler de geçişe tarih koydu. NIST’in Kasım 2024’te taslak olarak yayımladığı takvime göre bugün 112 bit güvenlik sağlayan RSA ve eliptik eğri anahtarları 2030’dan sonra kullanımdan kaldırılmaya başlanacak. 2035’ten sonra ise RSA, Diffie-Hellman ve eliptik eğri algoritmaları NIST standartlarında hiçbir güvenlik seviyesinde kabul edilmeyecek. İngiltere’nin Ulusal Siber Güvenlik Merkezi NCSC, kurumların 2028’e kadar envanter ve geçiş planı hazırlamasını, 2031’e kadar öncelikli geçişleri, 2035’e kadar ise bütün geçişi tamamlamasını istiyor. Avrupa Birliği’ne göre bütün üye ülkeler 2026 sonuna kadar geçişe başlamalı ve kritik altyapılar en geç 2030 sonuna kadar geçmiş olmalı.
Kurumlar ve kullanıcılar için öneriler
Kullanıcılar için yapılacak iş az. Tarayıcınızı, işletim sisteminizi ve mesajlaşma uygulamalarınızı güncel tutmak, kuantuma dayanıklı korumanın sizin bir şey yapmanıza gerek kalmadan devreye girmesini sağlıyor.
Kurumlar için ise iş uzun. Europol’ün ve NCSC’nin önerileri benzer:
- Envanter çıkarın. Hangi sistemde, hangi uygulamada, hangi cihazda hangi kriptografik algoritmanın kullanıldığını bilmeden geçiş planlanamıyor.
- Uzun süre değerini koruyan veriden başlayın. Şimdi topla sonra çöz riski en çok bu veriyi taşıyan bağlantılar için geçerli.
- Hibrit anahtar değişimini kullanmaya başlayın. Europol, klasik Diffie-Hellman’ı kuantuma dayanıklı algoritmalarla birleştiren hibrit anahtar değişimlerini öneriyor.
- Tedarikçilerinize sorun. Kullandığınız ürünlerin kuantum sonrası algoritmaları ne zaman destekleyeceğini öğrenin.
Bugün kuantum öncesi algoritmaları kırabilecek bir kuantum bilgisayar yok. Ama bugün kaydedilen trafik için bu yeterli bir güvence değil. O makine hangi gün ortaya çıkarsa, o güne kadar toplanmış ve klasik yöntemle korunmuş veriler, makineye sahip olan için okunabilir hale gelebilir.
Kaynaklar
- Europol, "Harvest now, decrypt later" (2026)europol.europa.eu (başka siteye gider)
- CISA, NSA ve NIST, "Quantum-Readiness: Migration to Post-Quantum Cryptography" (Ağustos 2023)nccoe.nist.gov (başka siteye gider)
- The Guardian, "GCHQ taps fibre-optic cables for secret access to world's communications" (21 Haziran 2013)theguardian.com (başka siteye gider)
- The Guardian, "The top secret rules that allow NSA to use US data without a warrant" (20 Haziran 2013)theguardian.com (başka siteye gider)
- NIST, Post-Quantum Cryptography projesicsrc.nist.gov (başka siteye gider)
- NIST, Post-Quantum Cryptography sık sorulan sorularcsrc.nist.gov (başka siteye gider)
- NIST, IR 8547 (taslak), Transition to Post-Quantum Cryptography Standardscsrc.nist.gov (başka siteye gider)
- Craig Gidney, "How to factor 2048 bit RSA integers with less than a million noisy qubits" (arXiv, Mayıs 2025)arxiv.org (başka siteye gider)
- Iceberg Quantum, "The Pinnacle Architecture: Reducing the cost of breaking RSA-2048 to 100 000 physical qubits using quantum LDPC codes" (arXiv, Şubat 2026)arxiv.org (başka siteye gider)
- Babbush ve diğerleri, Google Quantum AI, "Securing Elliptic Curve Cryptocurrencies against Quantum Vulnerabilities: Resource Estimates and Mitigations" (arXiv, Mart 2026)arxiv.org (başka siteye gider)
- NCSC (İngiltere), "Timelines for migration to post-quantum cryptography"ncsc.gov.uk (başka siteye gider)
- Avrupa Komisyonu, "EU reinforces its cybersecurity with post-quantum cryptography"digital-strategy.ec.europa.eu (başka siteye gider)
- Google Chromium Blog, "Advancing Our Amazing Bet on Asymmetric Cryptography" (23 Mayıs 2024)blog.google (başka siteye gider)
- Google Security Blog, "A new path for Kyber on the web" (13 Eylül 2024)security.googleblog.com (başka siteye gider)
- Cloudflare, "Cloudflare targets 2029 for full post-quantum security"blog.cloudflare.com (başka siteye gider)
- Apple, "Quantum-secure cryptography in Apple operating systems"support.apple.com (başka siteye gider)
- Signal, "Signal Protocol and Post-Quantum Ratchets"signal.org (başka siteye gider)