Sıfırıncı gün (zero-day) açığı nedir?
Bir açık, üretici daha yama hazırlayamadan saldırılarda kullanılmaya başlarsa sıfırıncı gün açığı denir. Bu durumda savunmanın elinde yama değil, geçici önlemler vardır. Kavramı, sitedeki örnekleri ve yama yokken yapılabilecekleri ele alıyoruz.
- Güncellendi:
- 5 dk okuma
- 4 kaynak
Kısaca
- Adı, üreticinin açığı kapatmak için "sıfır gün" vakti olduğu fikrinden geliyor. FortiMail, BeyondTrust ve Nextcloud açıkları son haftaların örnekleri.
- Yaması çıkmış açıklar da tehlikeli olmaya devam ediyor, çünkü güncellenmeyen sistemlerde yıllarca kullanılabiliyorlar. Sıfırıncı günlerde yama kadar önemli bir soru da sistemin yama öncesinde ele geçirilip geçirilmediği.
Güvenlik haberlerinde sık geçen “sıfırıncı gün” (zero-day) ifadesi, üretici açıktan haberdar olmadan ya da yamasını hazırlayamadan saldırılarda kullanılmaya başlanan açıklar için kullanılıyor. Adı, açık ortaya çıktığında üreticinin onu kapatmak için “sıfır gün” vakti olduğu fikrinden geliyor. Saldırgan bir adım önde başlıyor, savunma tarafı ise yama olmadan idare etmek zorunda kalıyor.
İfade bazen biraz gevşek kullanılıyor. Bazı kaynaklar yaması yeni çıkmış her ciddi açığa “sıfırıncı gün” diyor. Daha doğru kullanımda belirleyici olan şey, açığın yama yayımlanmadan önce gerçek saldırılarda kullanılmış olması. Bir araştırmacının bulup üreticiye bildirdiği ve yaması çıkana kadar kimsenin kullanmadığı bir açık, ne kadar ciddi olursa olsun, sıfırıncı gün olarak kullanılmış sayılmaz.
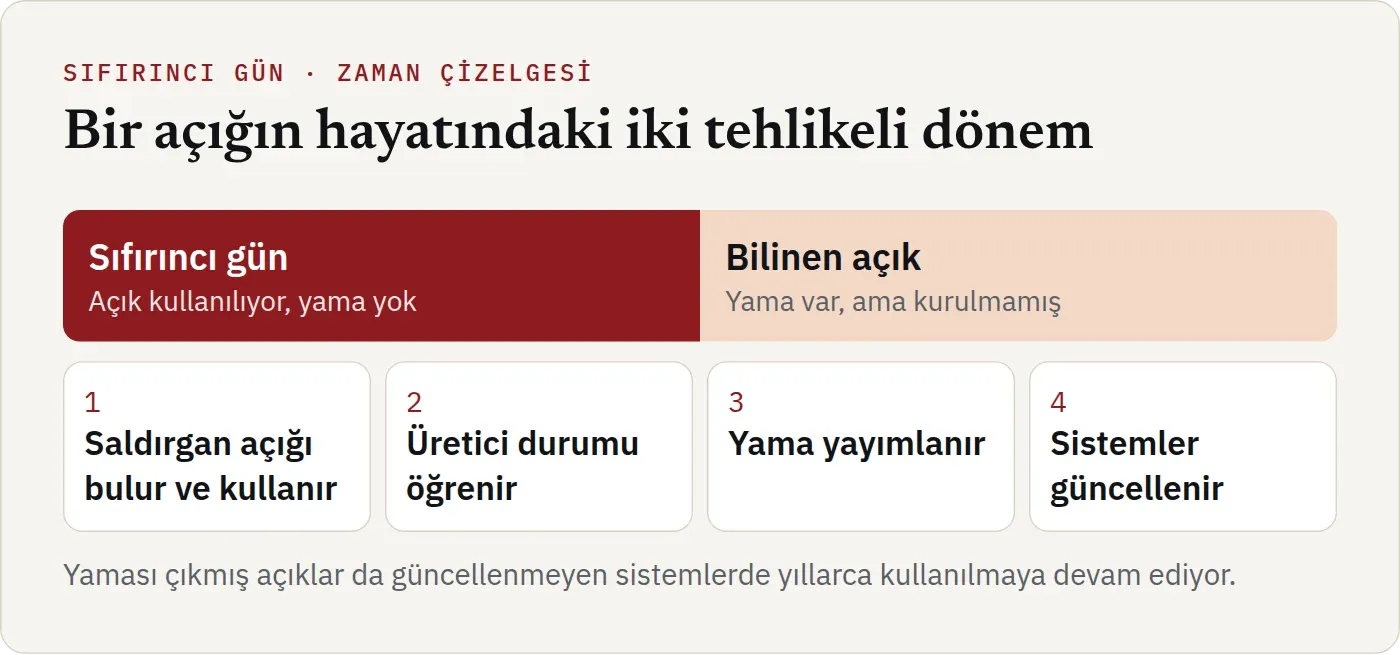
İki tehlikeli dönem
Bir açığın hayatında iki tehlikeli dönem var. Birincisi sıfırıncı gün dönemi: Açık kullanılıyor ama yama yok. İkincisi, yama yayımlandıktan sonra sistemlerin güncellenmesine kadar geçen süre. Bu ikinci dönemdeki açıklara İngilizcede “n-day” deniyor, yani yaması n gün önce çıkmış açıklar.
Sıfırıncı günler daha çok dikkat çekiyor, ama saldırganlar yaması çoktan çıkmış açıkları da sevdikleri için ikinci dönem en az birincisi kadar uzun ve tehlikeli olabiliyor. Hatta bir yama yayımlandığı anda yeni bir tehlike başlıyor: Saldırganlar yamayı inceleyip neyin düzeltildiğini görebiliyor ve buradan çalışan bir saldırı kodu üretebiliyor. Yapay zekâ araçları bu süreyi kısaltıyor. Sitemizde yazdığımız Atlassian açığında teknik ayrıntılar yayımlandıktan yalnızca iki saat sonra saldırı denemeleri başladı. Drupal’ın güvenlik ekibi de yeni yamalar için “saldırı kodu saatler ya da günler içinde geliştirilebilir” uyarısı yaptı.
Sıfırıncı günleri kimler kullanıyor?
Sıfırıncı gün açıkları pahalı ve değerli. Bir açığı bulmak, çalışan bir saldırı koduna dönüştürmek ve kimseye fark ettirmeden kullanmak ciddi bir emek istiyor. Bu yüzden sıfırıncı günleri çoğunlukla iki tür aktör kullanıyor: devletlerle bağlantılı casusluk grupları ve paralı casus yazılım şirketleri. Bu gruplar açığı mümkün olduğunca az ve seçici kullanıyor, çünkü her kullanım açığın fark edilme ihtimalini artırıyor.
Son yıllarda bu tabloya fidye yazılımı grupları da eklendi. Özellikle dosya aktarım yazılımlarındaki ve uzaktan erişim cihazlarındaki sıfırıncı günler, tek seferde yüzlerce kuruma ulaşmak için kullanıldı. Google’ın Project Zero ekibi her yıl saldırılarda kullanılan sıfırıncı günleri takip eden bir tablo tutuyor. Google’ın bu verilere dayanan yıllık değerlendirmeleri, hedeflerin giderek tarayıcılardan ve telefonlardan kurumsal güvenlik ve ağ ürünlerine kaydığını gösteriyor.
Sitedeki örnekler
Son haftalarda yazdığımız açıkların bir kısmı tam olarak bu tanıma uyuyor.
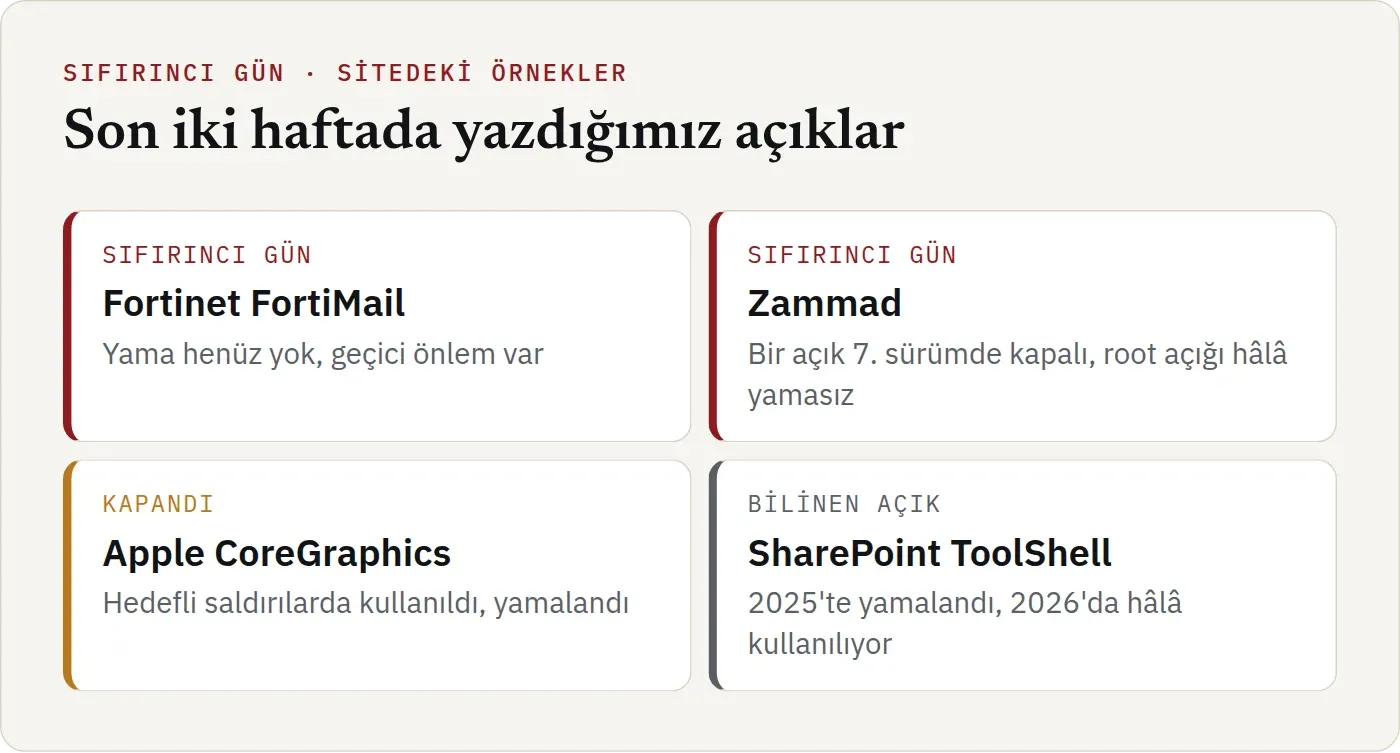
Görsel ekim başındaki durumu gösteriyor. FortiMail açığı klasik bir sıfırıncı gündü: Fortinet açığın saldırılarda kullanıldığını 1 Ekim’de duyurduğunda düzeltilmiş sürümler henüz hazır değildi, yalnızca geçici bir önlem vardı. Zammad açıkları ise bir saldırı sırasında keşfedildi: DIVD sistemlerine girildiğini fark edince açıkları buldu. Apple’ın CoreGraphics açığı da hedefli saldırılarda kullanıldıktan sonra kapatıldı.
Sonraki haftalar daha da çarpıcı örnekler getirdi. BeyondTrust’ın uzaktan destek ürünündeki açık Çin bağlantılı bir casusluk grubu tarafından ağustos sonundan ekim ortasına kadar, yaklaşık yedi hafta boyunca yamasız hâlde kullanıldı. Nextcloud’un yerleşik belge sunucusundaki açık ise ilginç bir ara örnek: İlk saldırı 10 Eylül’de görüldü, düzeltme ertesi gün çıktı, ama açığın resmi duyurusu ve CVE kaydı bir ay sonra yayımlandı. Bu arada güncellemeyen sunucular saldırıya açık kaldı.
Öbür uçta SharePoint’teki ToolShell açıkları var. Yamaları Temmuz 2025’te çıkmasına rağmen fidye yazılımı grupları bu açıklarla güncellenmemiş sunuculara girmeye devam ediyor. Bu, “n-day” açıkların sıfırıncı günler kadar zarar verebileceğinin en iyi örneklerinden biri.
Yama yokken ne yapılır?
Sıfırıncı gün açıklarında beklemek tek seçenek değil. Üreticiler çoğu zaman yama hazırlanana kadar uygulanacak geçici önlemler yayımlıyor.
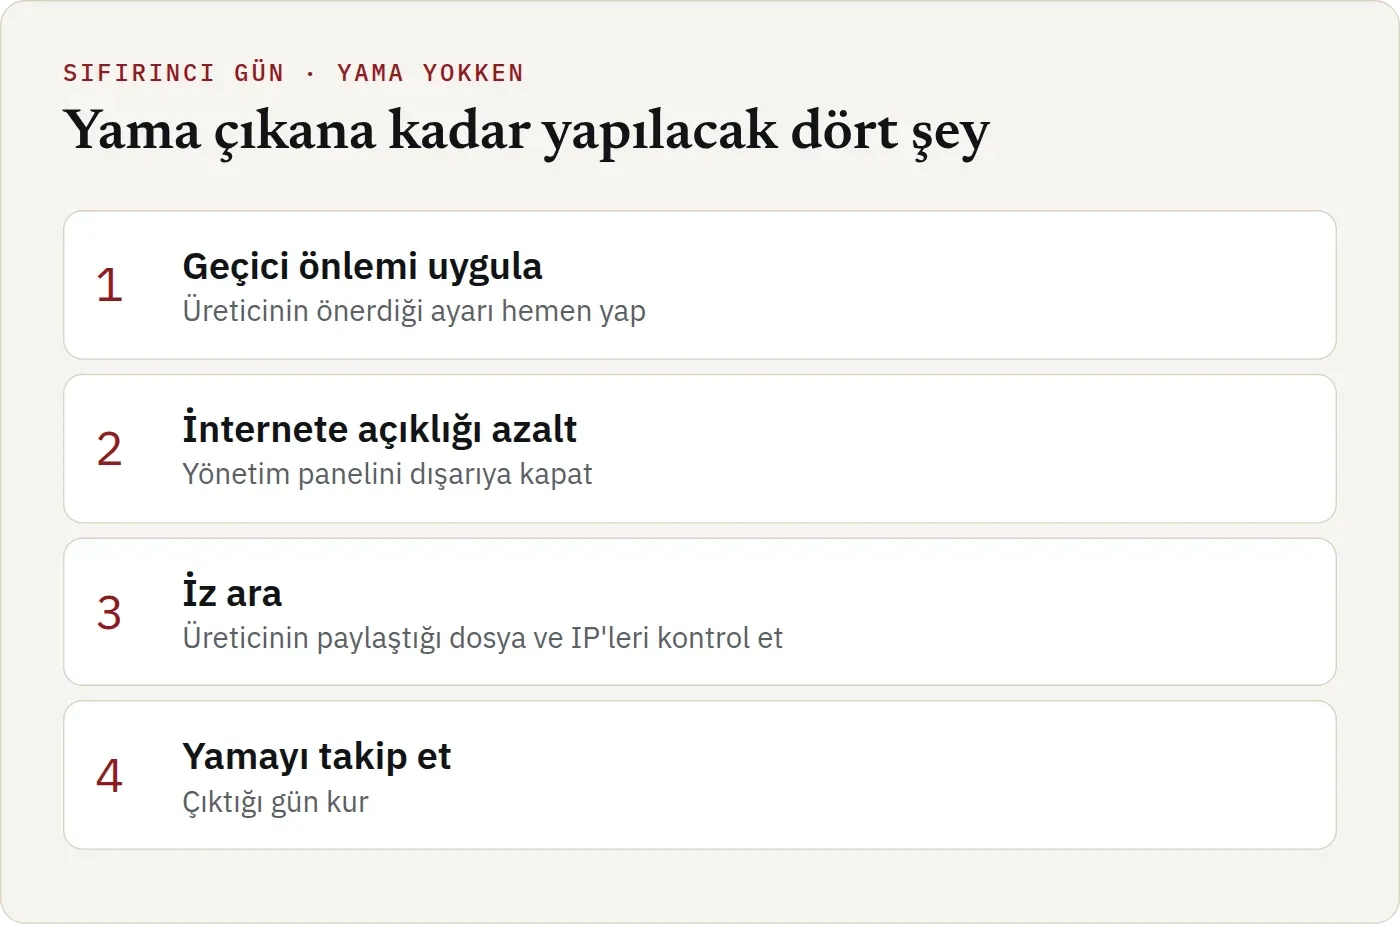
Geçici önlemi uygulayın. Üretici bir ayarın kapatılmasını, bir özelliğin devre dışı bırakılmasını ya da belirli isteklerin engellenmesini önerdiyse bunu hemen yapın. FortiMail için bu, IBE özelliğini kapatmak ya da yönetim arayüzünü internetten erişilemez hâle getirmekti. Geçici önlemler bazen bir özelliğin kaybı anlamına geliyor, ama birkaç günlük bir kısıtlama, ele geçirilmiş bir sistemle uğraşmaktan çok daha ucuz.
İnternete açıklığı azaltın. Saldırının dışarıdan ulaşabileceği yüzeyi küçültmek, sıfırıncı günlerin büyük kısmına karşı en etkili önlem. Yönetim panelleri, uzaktan destek arayüzleri ve VPN portalları gibi bileşenlere erişimi yalnızca gereken IP adresleriyle sınırlamak, açık ne olursa olsun saldırganın işini zorlaştırır.
İz arayın. Açık siz öğrenmeden önce kullanılmış olabilir. Bu yüzden üreticinin ya da güvenlik şirketlerinin paylaştığı şüpheli dosya adlarını, IP adreslerini ve kayıt izlerini kendi sistemlerinizde arayın. Bu işaretlere güvenlik dünyasında IoC (ele geçirilme göstergesi) deniyor. Bulursanız mesele artık yama değil, olay müdahalesi.
Yamayı takip edin ve çıktığı gün kurun. Sıfırıncı gün açıklarının yaması çıktığında, artık açığın ayrıntıları da herkesin elindedir. Yamayı ertelemek, saldırganlara ikinci bir fırsat vermek demek.
Yamadan sonra da bakın. Sıfırıncı günlerde en sık yapılan hata, yamayı kurup işi bitmiş saymak. Yama açığı kapatır, ama saldırganın daha önce bıraktığı arka kapıyı silmez. BeyondTrust olayında Mandiant, açığın kullanıldığı dönemde internete açık olan her cihazın incelenene kadar ele geçirilmiş sayılmasını önerdi. Bu yaklaşım bütün sıfırıncı günler için geçerli.
Bireysel kullanıcılar için
Sıfırıncı günler çoğunlukla kurumları hedef alıyor, ama telefonlar ve tarayıcılar da listede. Bireysel kullanıcı için kural basit: Otomatik güncellemeleri açık tutmak ve bir güncelleme geldiğinde tarayıcıyı ya da telefonu yeniden başlatmayı ertelememek. Apple ve Google, saldırılarda kullanılan bir açığı kapattıklarında bunu duyurularında açıkça belirtiyor. Böyle bir notla gelen güncelleme, beklemeye gelmez.
Gazeteciler, aktivistler ve yöneticiler gibi hedef alınma riski daha yüksek olan kişiler için Apple’ın Kilitleme Modu ve benzeri ek korumalar da değerlendirilmeye değer. Bu modlar bazı özellikleri kısıtlıyor, ama sıfırıncı gün açıklarının kullanabileceği yüzeyi ciddi şekilde daraltıyor.
Saldırılarda kullanıldığı bilinen açıkların listesi için KEV rehberimize, bir açığın ne kadar ciddi olduğunu gösteren puanlar için CVSS rehberimize bakabilirsiniz.
Kaynaklar
- Fortinet PSIRT, FG-IR-26-175fortiguard.fortinet.com (başka siteye gider)
- DIVD vaka sayfası DIVD-2026-00015csirt.divd.nl (başka siteye gider)
- Symantec, "Warlock Ransomware Attackers Hit Water and Telecom Operators"security.com (başka siteye gider)
- Google Project Zero, sıfırıncı gün takip tablosugoogleprojectzero.blogspot.com (başka siteye gider)