WhatsApp hesabı ele geçirme saldırıları, yöntemler, korunma ve müdahale adımları
Annenizden, kardeşinizden ya da en yakın arkadaşınızdan gelen bir mesaj acil para istiyor ve altında bir IBAN var. Mesaj gerçekten onun hesabından geliyor, ama yazan o değil. Bu rehberde hesapların nasıl ele geçirildiğini, eski iPhone'larda tıklama gerektirmediği bildirilen saldırıyı, korunma yollarını ve olay anında yapılacakları bulacaksınız.
- Güncellendi:
- 13 dk okuma
- 17 kaynak
Kısaca
- Hesaplar dört temel yolla ele geçiriliyor: doğrulama kodunu kandırarak almak, telesekreterden dinlemek, sahte bir bağlantıyla saldırganın cihazını hesaba bağlatmak ve 2026'da İtalya, İspanya ve Türkiye'de görülen, iOS 16.7.12 öncesini kullanan iPhone'larda tıklama gerektirmediği bildirilen yöntem.
- Para isteyen her mesajı, tanıdık birinden gelse bile, sesli arayarak doğrulayın. iPhone'unuzu güncelleyin, iki adımlı doğrulamayı açın, bağlı cihazları düzenli kontrol edin. Hesabınız çalındıysa numaranızla yeniden kayıt olun, çevrenizi ve varsa para gönderilen bankayı hemen arayın.
Akşam saatlerinde telefonunuza kız kardeşinizden bir mesaj geliyor: “Telefonum bozuldu, kartımı da kullanamıyorum, acil bir ödeme yapmam lazım. Şu IBAN’a 7.500 lira atabilir misin? Yarın veririm.” Mesaj onun numarasından, onun profil fotoğrafıyla, hatta size her zaman hitap ettiği şekilde yazılmış. Şüphelenmek için bir sebep görmüyorsunuz. Parayı gönderiyorsunuz. Yarım saat sonra kardeşinizi aradığınızda, hiçbir şeyden haberi olmadığını öğreniyorsunuz.
Bu senaryo 2026’da Türkiye’de pek çok kişinin başına geldi. Ekim ortasında haberlere yansıyan bir olayda İstanbul’da bir kişi, kız arkadaşının hesabından gelen ve aralarındaki hitaplarla yazılmış mesajlara inanıp 20 bin lira gönderdi. Eylül’de Edirne’nin Keşan ilçesinde hesabı ele geçirilen bir kişinin yakınlarından para istendi ve polis soruşturma başlattı. Sivas Emniyeti Siber Suçlarla Mücadele Şube Müdürlüğü de 16 Ekim’de aynı yöntem için uyarı yayımladı. Şikâyet platformlarında da “hiçbir bağlantıya tıklamadım ama hesabım ele geçirildi” diyen kullanıcıların şikâyetlerinin arttığı bildiriliyor.
Bu dolandırıcılığın gücü, ilk adımında yatıyor. Saldırgan size yabancı bir numaradan yazmıyor. Güvendiğiniz birinin gerçek hesabını ele geçiriyor ve onun ağzından konuşuyor. Bu yüzden önce hesapların nasıl ele geçirildiğini, sonra korunma ve müdahale yollarını anlatacağız.
Dolandırıcılığın işleyişi
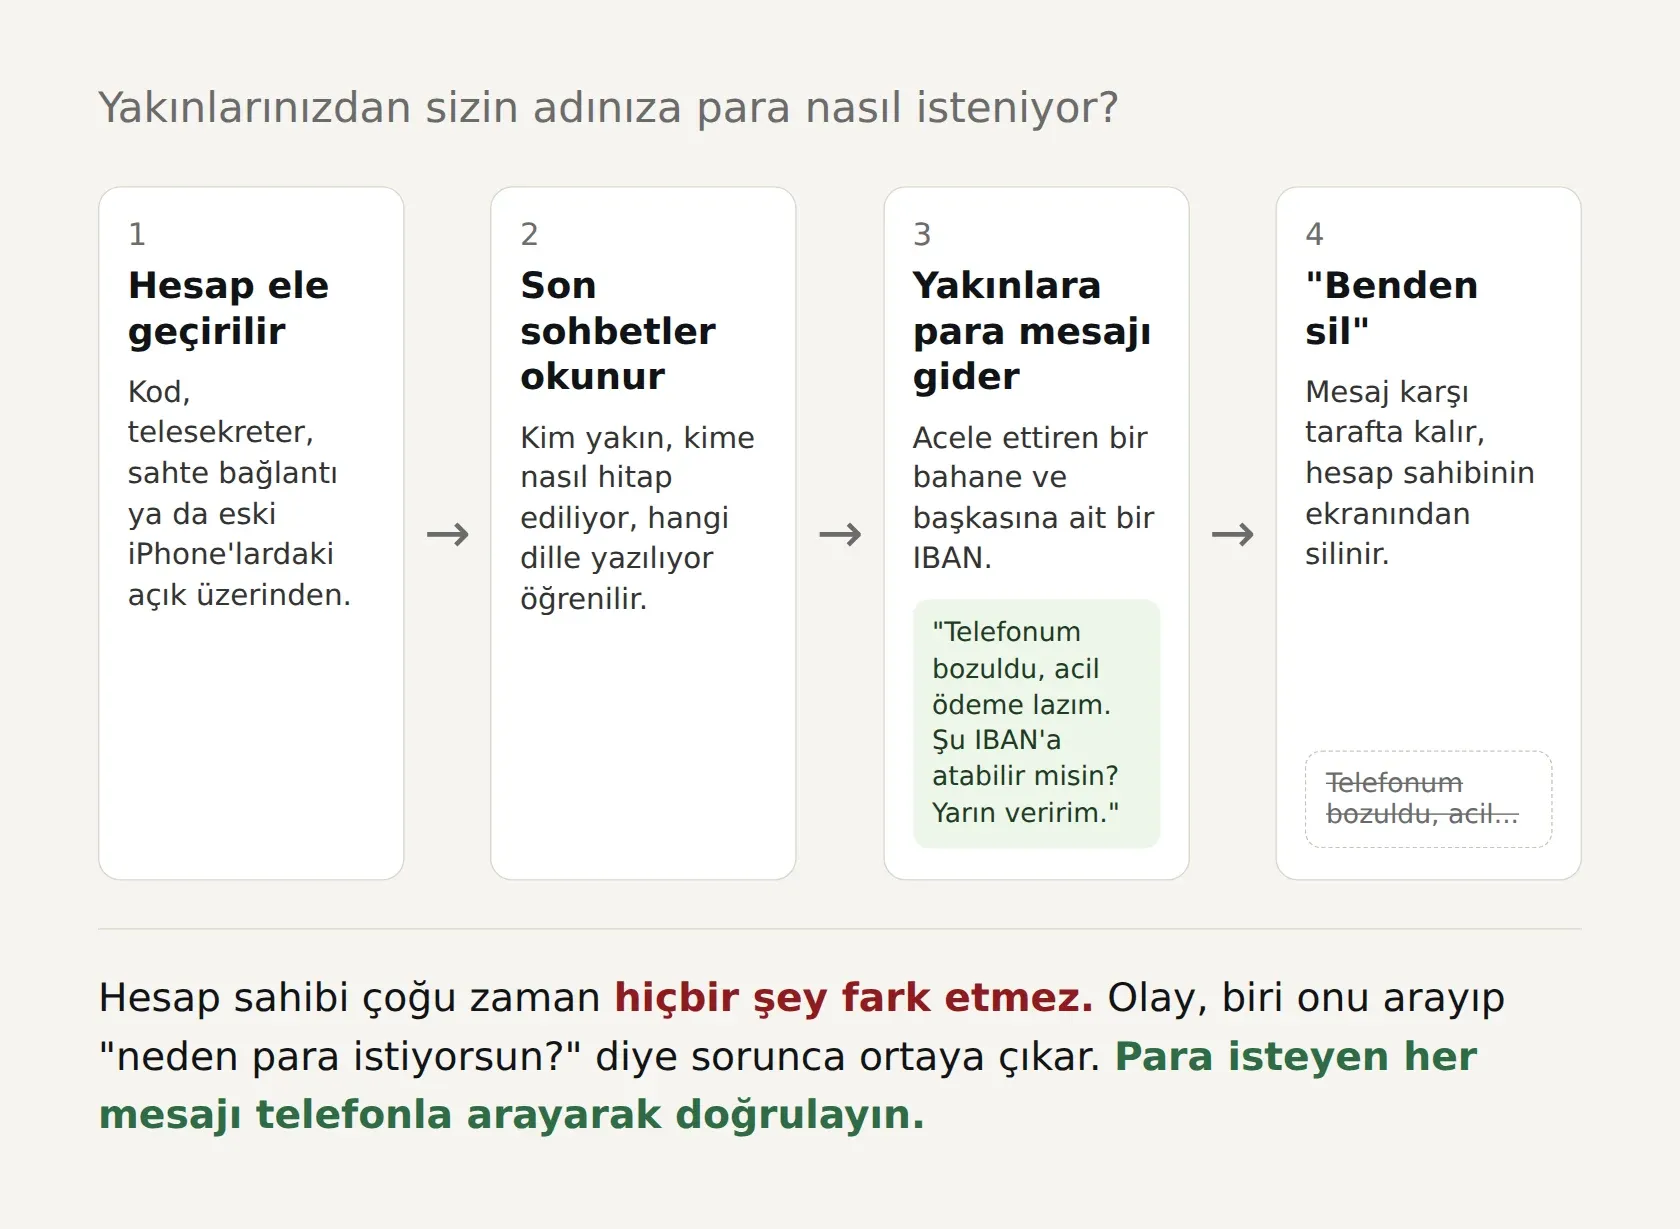
Saldırganın ne kadar bilgiye ulaşabileceği, hesabı nasıl ele geçirdiğine bağlı. Hesaba kendi cihazını bağladıysa eşitlenen yakın zamandaki sohbetleri okuyabiliyor. Hesabı doğrulama koduyla kendi telefonuna kurduysa eski sohbetleri göremiyor, ancak hesap sahibinin adıyla mesaj gönderebiliyor ve yeni gelen mesajları okuyabiliyor. Sohbetlere erişebildiğinde kiminle sık yazışıldığını, aile üyelerinin kim olduğunu, hesap sahibinin nasıl konuştuğunu, hangi hitapları kullandığını öğreniyor. Ardından bu kişilere tek tek yazıyor. Bahaneler hep benzer: telefon bozuldu, kart bloke oldu, kapıda ödemeli bir kargo var, acil bir fatura ödenmeli, birine borç kapatılacak. Para, çoğunlukla hesap sahibinin değil, üçüncü kişilere ait IBAN’lara isteniyor.
Bu sırada saldırgan bir hile daha kullanıyor. Gönderdiği mesajları WhatsApp’ın “Benden sil” seçeneğiyle siliyor. Böylece mesajlar karşı tarafta duruyor ama hesap sahibinin telefonunda görünmüyor. Hesap sahibi WhatsApp’ı normal şekilde kullanmaya devam ediyor ve kendi adına para istendiğinden habersiz kalıyor. İspanya’da Guardia Civil’in Eylül’deki uyarısında ve İtalya’daki vakalarda da aynı hile görüldü. Olay çoğu zaman, yakınlardan biri hesap sahibini arayıp “neden benden para istiyorsun?” diye sorduğunda ortaya çıkıyor.
Hesap ele geçirme yöntemleri
Sonuç hep aynı olsa da, hesaba giriş yolu farklı olabiliyor. Hangi yöntemin kullanıldığını bilmek önemli, çünkü her birine karşı alınacak önlem ve sonrasında yapılacaklar farklı.
1. Doğrulama kodunu kandırarak almak
En eski ve en bilinen yöntem bu. WhatsApp bir numarayı yeni bir telefona kurarken o numaraya 6 haneli bir kod gönderir. Saldırgan sizin numaranızı kendi telefonuna yazar, kod sizin telefonunuza gelir. Saldırganın tek ihtiyacı bu kodu size söyletmek.
Bunun için genellikle ele geçirdiği başka bir hesabı kullanır. Tanıdığınız birinden “Yanlışlıkla sana bir kod gönderdim, bana iletir misin?” mesajı gelir. Ya da kendini WhatsApp destek ekibi olarak tanıtıp hesabınızın şikâyet edildiğini, doğrulamak için kodu göndermeniz gerektiğini söyler. Singapur Polisi 2021’de bu iki türü ayrıntılı olarak anlatmıştı. Kodu ileten kişi saniyeler içinde hesabından atılır. Bir hesap ele geçirilince sıradaki kurbanlar onun rehberinden seçildiği için bu yöntem zincirleme yayılır.
WhatsApp bu kodu hiçbir zaman sizden istemez. Kodu soran kişi kim olursa olsun, onu paylaşmak hesabınızı vermek demek.
2. Telesekreterden kodu dinlemek
Bu yöntemde sizin hiçbir şey yapmanıza gerek yok, bu yüzden “hiçbir şeye tıklamadım” diyen bazı mağdurların açıklaması bu olabilir. Saldırgan numaranızı gece ya da telefonunuza bakamayacağınız bir saatte kendi cihazına kurmaya çalışır. SMS ile gelen kodu göremediği için WhatsApp’tan kodun sesli aramayla okunmasını ister. Siz aramayı açmayınca kod telesekretere düşer. Saldırgan da operatörün telesekreterini uzaktan arayıp, değiştirilmemiş varsayılan şifreyle kodu dinler.
İsrail Ulusal Siber Güvenlik Otoritesi 2018’de, Singapur Polisi de 2021’de bu yöntem için uyarı yaptı. Saldırgan çoğu zaman hesabı aldıktan sonra kendi şifresiyle iki adımlı doğrulamayı açarak sahibinin hesabı geri almasını zorlaştırır. Bu yöntemin belirgin bir işareti var: Siz hesabınızdan atılırsınız ve WhatsApp sizden yeniden doğrulama ister.
3. Sahte bağlantıyla cihaz eşleştirmek (GhostPairing)
WhatsApp’ı bilgisayarda ya da tablette kullanmanızı sağlayan “Bağlı cihazlar” özelliği de saldırganların hedefinde. Malwarebytes’ın Aralık 2025’te anlattığı ve “GhostPairing” (hayalet eşleştirme) adı verilen yöntemde, tanıdık bir kişiden “Bak, fotoğrafını buldum!” gibi bir mesajla bir bağlantı gelir. Bağlantı Facebook’a benzeyen bir sayfaya gider. Sayfa, fotoğrafı görmek için telefon numaranızla “doğrulama” yapmanızı ister. Siz numaranızı girdiğinizde saldırgan, arka planda sizin numaranız için bir cihaz eşleştirme isteği başlatır. Sayfa size bir kod gösterir ve bunu WhatsApp’a girmenizi ister. Siz rutin bir doğrulama yaptığınızı sanarken, aslında saldırganın tarayıcısını hesabınıza bağlı bir cihaz olarak eklemiş olursunuz.
Bu yöntemde hesabınızdan atılmazsınız. Siz telefonunuzu kullanmaya devam ederken saldırgan da aynı hesaptan mesajlarınızı okur ve yazar. İstanbul’daki 20 bin liralık olayı inceleyen bilişim uzmanı Dinçer Karaca da bu yöntemi işaret etti. İyi haber şu ki bu yöntem iz bırakır: Ayarlar’daki “Bağlı cihazlar” listesinde tanımadığınız bir tarayıcı ya da bilgisayar görünür. Sahte sayfaları tanımak için adres çubuğu rehberimize bakabilirsiniz.
4. Eski iPhone’larda tıklama gerektirmediği bildirilen saldırı
2026’da gündeme gelen yöntem bu. Mağdurlar hiçbir bağlantıya tıklamadığını, kod paylaşmadığını, QR kod okutmadığını söylüyor. “Bağlı cihazlar” listesi de boş görünüyor. Yine de hesaplarından yakınlarına para isteyen mesajlar gidiyor.
İtalya’da başladı. İlk vakalar Mayıs 2026’da İtalya’da görüldü. Adli bilişim şirketi Forenser, 22 Mayıs’ta yayımladığı analizde, aynı gün içinde başvuran birkaç mağdurun cihazını inceledi. Etkilenen telefonlar iPhone 8’den iPhone 14’e kadar uzanan modellerdi ve hepsinde iOS 16’nın bir sürümü çalışıyordu. Forenser’ın telefonlardan aldığı tanılama kayıtlarında, WhatsApp’a ait art arda gelen çok sayıda “resync” (yeniden eşitleme) olayı vardı. Şirket bunu, aynı oturumu başka bir uç noktanın da açık tutmaya çalıştığının işareti olarak yorumladı. Yani saldırgan yeni bir cihaz eklemiyor, hesabın oturum anahtarlarını kopyalayıp kendi tarafında ikinci bir WhatsApp istemcisi çalıştırıyordu.
Forenser’ın yöneticisi Paolo Dal Checco bunu, bir hırsızın evinizin anahtarının kopyasını çıkarıp fark ettirmeden tekrar tekrar gelmesine benzetiyor. Şirket, savunmasız iOS 16 sürümü çalışan bir test cihazında, başka bir cihazın WhatsApp sunucusuna kurbanın cihazıymış gibi bağlanabildiğini ve bu sırada ne WhatsApp’ın ne de iOS’un bir uyarı verdiğini gösterdi. Security Affairs’in aktardığına göre saldırganlar yalnızca yakın zamandaki sohbetlere erişebiliyor, eski ve arşivlenmiş sohbetleri göremiyordu. Sohbet kilidi kullanılan sohbetlere de erişemedikleri belirtildi. Dal Checco’ya göre Temmuz’da ve 13-14 Ağustos hafta sonunda yeni dalgalar yaşandı. Mağdurların bir kısmı telefonlarında “iPhone kullanılamıyor” ekranı, yavaşlama ve ısınma gördüğünü anlattı. Dal Checco bu belirtilerin henüz açıklanamadığını söylüyor.
Hangi açıklar kullanılıyor olabilir? Forenser, 2025’te kapatılan iki açığın birlikte kullanılmasının “makul bir açıklama” olduğunu söylüyor. Bunlardan biri WhatsApp’ta, diğeri iPhone’un kendisinde:
- CVE-2025-55177 (WhatsApp): Bağlı cihaz eşitleme mesajlarında yetki denetimi yetersizdi. Bu, ilgisiz bir kullanıcının, hedef cihazda kendi seçtiği bir internet adresinden (URL) gelen içeriğin işlenmesini tetiklemesine izin veriyordu. WhatsApp bu açığı Temmuz-Ağustos 2025’te, iOS için 2.25.21.73 sürümüyle kapattı.
- CVE-2025-43300 (Apple, CVSS 8.8): iPhone’un görüntü işleme bileşeni ImageIO’da bellek taşması açığı. Özel hazırlanmış bir görüntü dosyası işlendiğinde bellek bozulmasına yol açabiliyordu. Apple Ağustos 2025’te iOS 18.6.2 ile, Eylül 2025’te de eski cihazlar için iOS 16.7.12 ve iOS 15.8.5 ile kapattı.
WhatsApp, 2025’te bu iki açığın birlikte kullanılmış olabileceğini açıklamış ve 200’den az kişiye hedef alınmış olabileceklerini bildirmişti, Apple da açığın “son derece gelişmiş bir saldırıda” belirli kişilere karşı kullanılmış olabileceğini açıklamıştı. Yani bu açıklar o zaman gazeteciler gibi seçilmiş hedeflere yönelik casus yazılım saldırılarında kullanılıyordu. 2026’daki vakalarda ise hedef seçilmiş kişiler değil, yakınlarından para istenecek sıradan kullanıcılar. Forenser, telefonların kayıtlarında saldırı saatleriyle uyumlu görüntü işleme hataları bulduğunu da belirtiyor. Sıfırıncı gün açıklarının önce seçilmiş hedeflere karşı kullanılıp, yamalandıktan sonra güncellenmemiş cihazlara karşı yaygınlaşması sık görülen bir durum.
Ne kadar kesin? Burada dikkatli olmak gerekiyor. Mekanizma şu an büyük ölçüde tek bir şirketin, Forenser’ın, analizine dayanıyor ve şirket de kendi dilinde temkinli. İspanya’nın ulusal siber güvenlik merkezi INCIBE-CERT, 28 Ağustos’taki değerlendirmesinde iki açığın birlikte kullanıldığını bir “teknik hipotez” olarak niteledi. WhatsApp’ın 2026 vakalarının bu zincirden kaynaklandığını doğrulamadığını belirtti. Ne Meta ne Apple konuyla ilgili kamuya açık bir açıklama yaptı. Dal Checco ise Meta’yı bilgilendirdiklerini, şirketin sorundan haberdar olduğunu ama henüz durduramadığını söylüyor. Kesin olan şu: Vakalar gerçek, birden fazla ülkede görüldü ve resmi kurumlar uyarı yaptı. İtalya’da Polizia Postale, İspanya’da Guardia Civil ve INCIBE, Türkiye’de emniyet birimleri bunlardan bazıları.
Yayılma. Saldırı Mayıs’ta İtalya’da başladı, Ağustos sonunda İspanya’ya ulaştı. Guardia Civil 13 Eylül’de “Bağlantıya tıklamayı gerektirmeyen WhatsApp hesabı saldırıları tespit ettik” uyarısı yaptı. INCIBE, etkilenen kullanıcı sayısının bu tür olaylar için olağandan yüksek olduğunu bildirdi. Türkiye’de ise 10 Eylül’den itibaren eski iPhone kullanıcılarının hedef alındığına dair haberler çıktı.
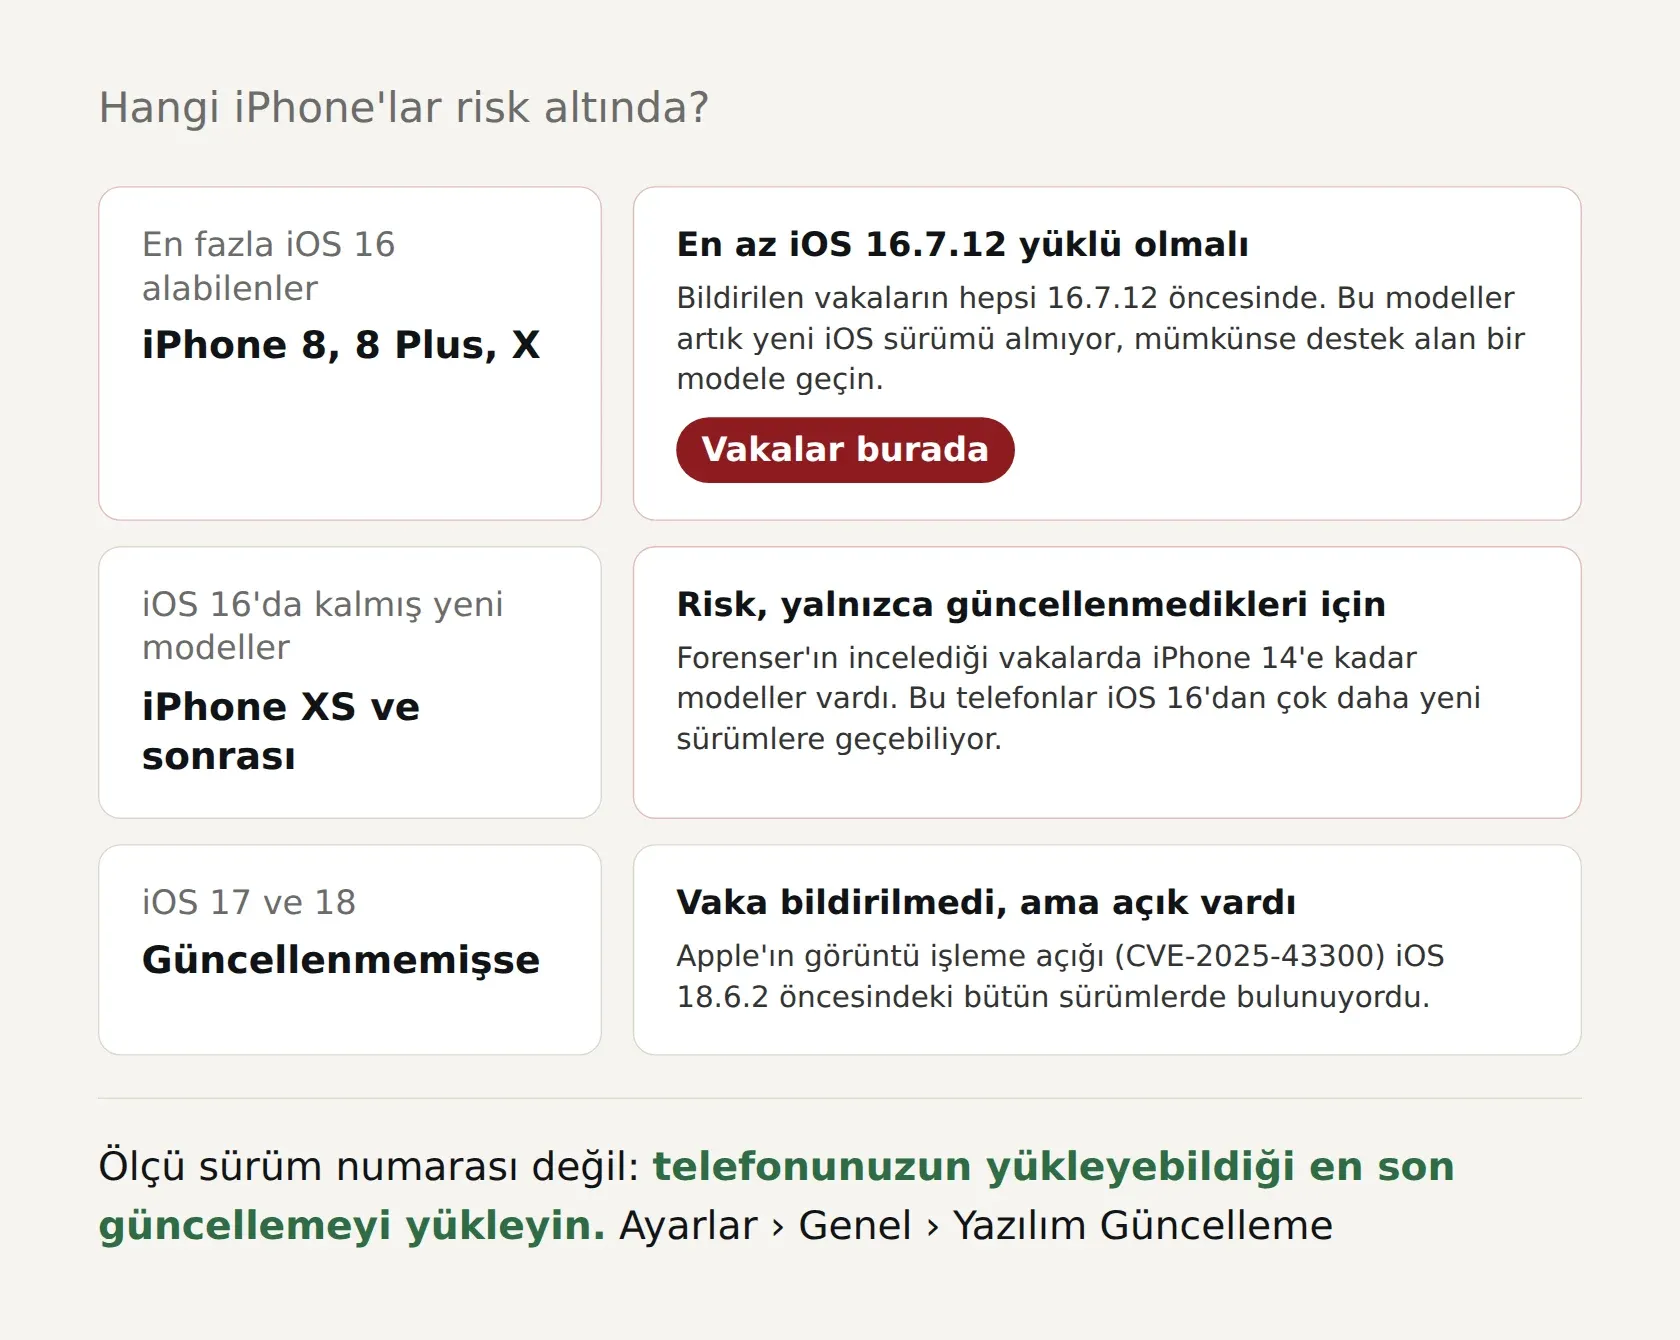
Hangi iPhone’lar risk altında? Bildirilen bütün vakalarda iOS 16.7.12’den eski bir sürüm çalışıyor. Bunun bir anlamı var: iPhone 8, iPhone 8 Plus ve iPhone X en fazla iOS 16’ya kadar güncellenebiliyor. Bu telefonlarda açığı kapatan yama iOS 16.7.12 ile geldi. Daha yeni modeller ise iOS 16’da kalmışsa, bunun sebebi yalnızca güncellenmemiş olmaları.
iOS 17 ya da 18 kullanan iPhone’larda bugüne kadar bildirilmiş bir vaka bulamadık. Ama bir noktanın altını çizmek gerekiyor. Apple’ın görüntü işleme açığı iOS 18.6.2’den önceki bütün sürümlerde bulunuyordu. Uzun süredir güncellenmemiş bir iOS 17 ya da eski bir iOS 18 da aynı açığı taşıyor. Dal Checco da yeni sürümler için benzer açıklar ortaya çıkarsa saldırının oralara da uzanabileceği uyarısını yapıyor. Yani “iOS 16 kullanmıyorum, güvendeyim” demek yerine, “telefonumdaki en son güncellemeyi yükledim mi?” diye sormak gerekiyor.
Hesabın ele geçirildiğini gösteren işaretler
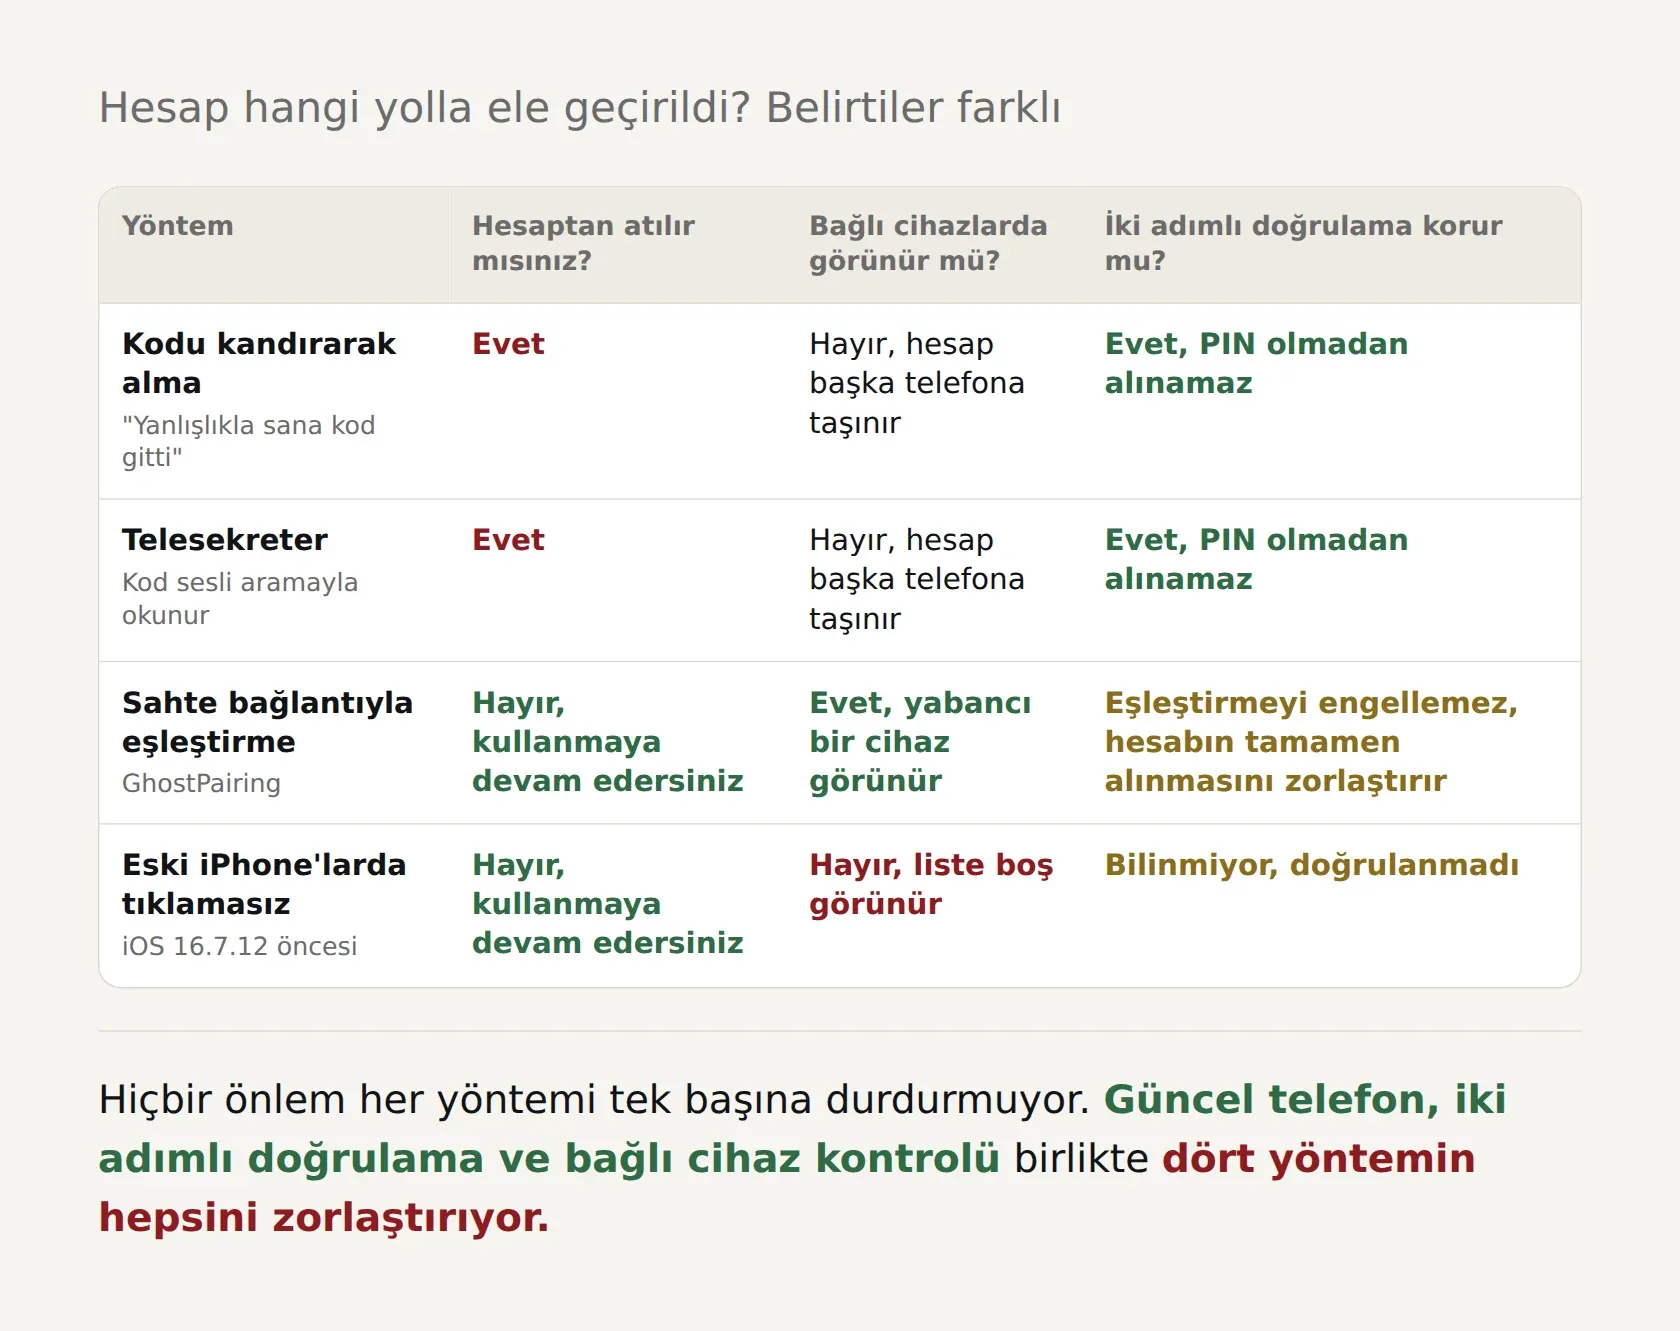
Hesabın nasıl ele geçirildiğine göre belirtiler farklı:
- Hesabınızdan atıldıysanız ve WhatsApp telefon numaranızı yeniden doğrulamanızı istiyorsa, büyük ihtimalle biri doğrulama kodunuzu ele geçirmiştir. Ya kodu birine iletmişsinizdir ya da kod telesekreterden dinlenmiştir.
- Hesabınız çalışıyor ama “Bağlı cihazlar” listesinde tanımadığınız bir cihaz varsa, sahte bir bağlantı ya da kodla bir cihaz eşleştirilmiştir.
- Hesabınız çalışıyor, bağlı cihaz listesi boş, ama yakınlarınız sizden para isteyen mesajlar aldıklarını söylüyorsa, özellikle eski bir iPhone kullanıyorsanız, oturum kopyalama saldırısı ihtimali var.
Diğer işaretler de var: Yakınlarınızdan “bu mesajı sen mi attın?” diye sorular gelmesi, sohbetlerde sizin yazmadığınız ama sonra silinmiş mesajların yanıtları, tanımadığınız kişilere gönderilmiş mesajlar ya da hiç yapmadığınız grup katılımları.
Korunma yolları
Hiçbir önlem tek başına her yöntemi durdurmuyor. Ama aşağıdakileri birlikte uyguladığınızda saldırganın işi çok zorlaşıyor.
Telefonunuzu güncelleyin. Ayarlar > Genel > Yazılım Güncelleme yolundan telefonunuzun yükleyebildiği en son sürümü yükleyin. iPhone 8, 8 Plus ya da X kullanıyorsanız en az iOS 16.7.12 yüklü olmalı. Bu modeller artık yeni iOS sürümlerini almıyor. Uzmanlar, mümkünse destek almaya devam eden bir modele geçmeyi öneriyor. WhatsApp’ı da App Store’dan güncel tutun. Tıklamasız saldırıya karşı bilinen en etkili önlem bu.
İki adımlı doğrulamayı açın. WhatsApp’ta Ayarlar > Hesap > İki adımlı doğrulama yolundan bir parola belirleyin ve bir e-posta adresi ekleyin. WhatsApp, 25 Ağustos 2026’da bu korumayı altı haneli PIN’den harf, rakam ve özel karakter içerebilen daha uzun bir parolaya yükselttiğini duyurdu. Uygulamanızda hâlâ yalnızca 6 haneli PIN seçeneği görünüyorsa PIN belirleyin ve tahmin edilmesi zor bir değer seçin. Bu parola ya da PIN, numaranızı başka bir telefona kurmak isteyen herkesten istenir. Biri doğrulama kodunuzu ele geçirse bile bunu bilmeden hesabınızı alamaz. Kod ve telesekreter yöntemlerine karşı en güçlü önlem bu. Forenser, bu ayarın tıklamasız saldırıya karşı işe yarayıp yaramadığını henüz doğrulayamadığını söylüyor. Yine de herkesin açması gereken temel bir ayar. Ayrıca Ayarlar > Hesap > Geçiş anahtarları yolundan bir geçiş anahtarı (passkey) oluşturabilirsiniz. WhatsApp artık hem Android hem iOS cihaz kullananların hesaplarına birden fazla geçiş anahtarı eklemesine izin veriyor.
Doğrulama kodunu kimseyle paylaşmayın. WhatsApp, bankalar ya da kargo şirketleri bu kodu sizden istemez. Kodu isteyen kişi en yakınınız gibi görünse bile paylaşmayın. Ondan bu mesaj geliyorsa, büyük ihtimalle onun hesabı da ele geçirilmiştir.
Telesekreter şifrenizi değiştirin. Operatörünüzün sesli mesaj hizmetini kullanıyorsanız varsayılan şifreyi tahmin edilmesi zor bir şifreyle değiştirin. Kullanmıyorsanız operatörünüzden kapatılmasını isteyin.
“Bağlı cihazlar” listesini düzenli kontrol edin. WhatsApp’ta Ayarlar > Bağlı cihazlar bölümünde tanımadığınız bir cihaz varsa üzerine dokunup çıkış yapın. “Fotoğrafını buldum” ya da “seni etiketlemişler” gibi mesajlarla gelen bir bağlantı sizden telefon numaranızı ve bir kod istiyorsa, o sayfaya hiçbir bilgi girmeyin.
Önemli sohbetleri kilitleyin. WhatsApp’ın sohbet kilidi özelliği, seçtiğiniz sohbetleri telefonunuzun yüz tanıma ya da şifresiyle korur. Forenser, İtalya’daki vakalarda saldırganların kilitli sohbetleri okuyamadığını ve o kişilere yazamadığını gözlemledi. Aile üyeleriniz gibi en çok güvenilen kişilerle olan sohbetleri kilitlemek, saldırganın en değerli hedeflerini elinden alabilir.
SMS önizlemelerini kapatın. Kilit ekranında görünen bildirim önizlemeleri, telefonunuz masada dururken gelen bir kodu yanınızdaki herkesin görmesini sağlar.
Size para isteyen bir mesaj gelirse
Para kaybını önlemenin en etkili yollarından biri şu alışkanlık: Para isteyen her mesajı, kimden gelirse gelsin, telefonla arayıp sesli olarak doğrulayın. Aynı sohbetten “gerçekten sen misin?” diye sormayın. Hesap ele geçirildiyse cevabı saldırgan verecektir. Kişiyi normal telefon aramasıyla ya da başka bir yoldan arayın. “Telefonum bozuk, arayamazsın” diyorsa bu başlı başına bir uyarı işaretidir. Bir başka aile üyesine sorun.
Şu işaretlere dikkat edin: acele ettiren bir dil, “kimseye söyleme” isteği, IBAN’ın hesap sahibinin değil başka birinin adına olması, alışılmadık bir saat, telefonla konuşmaktan kaçınma ve kişinin normalde yazmayacağı ufak ifade farkları. Saldırganlar geçmiş sohbetlerden hitapları öğrenebiliyor. Bu yüzden “bana hep böyle hitap eder” demek doğrulama yerine geçmiyor.
Hesabınız ele geçirildiyse yapılacaklar
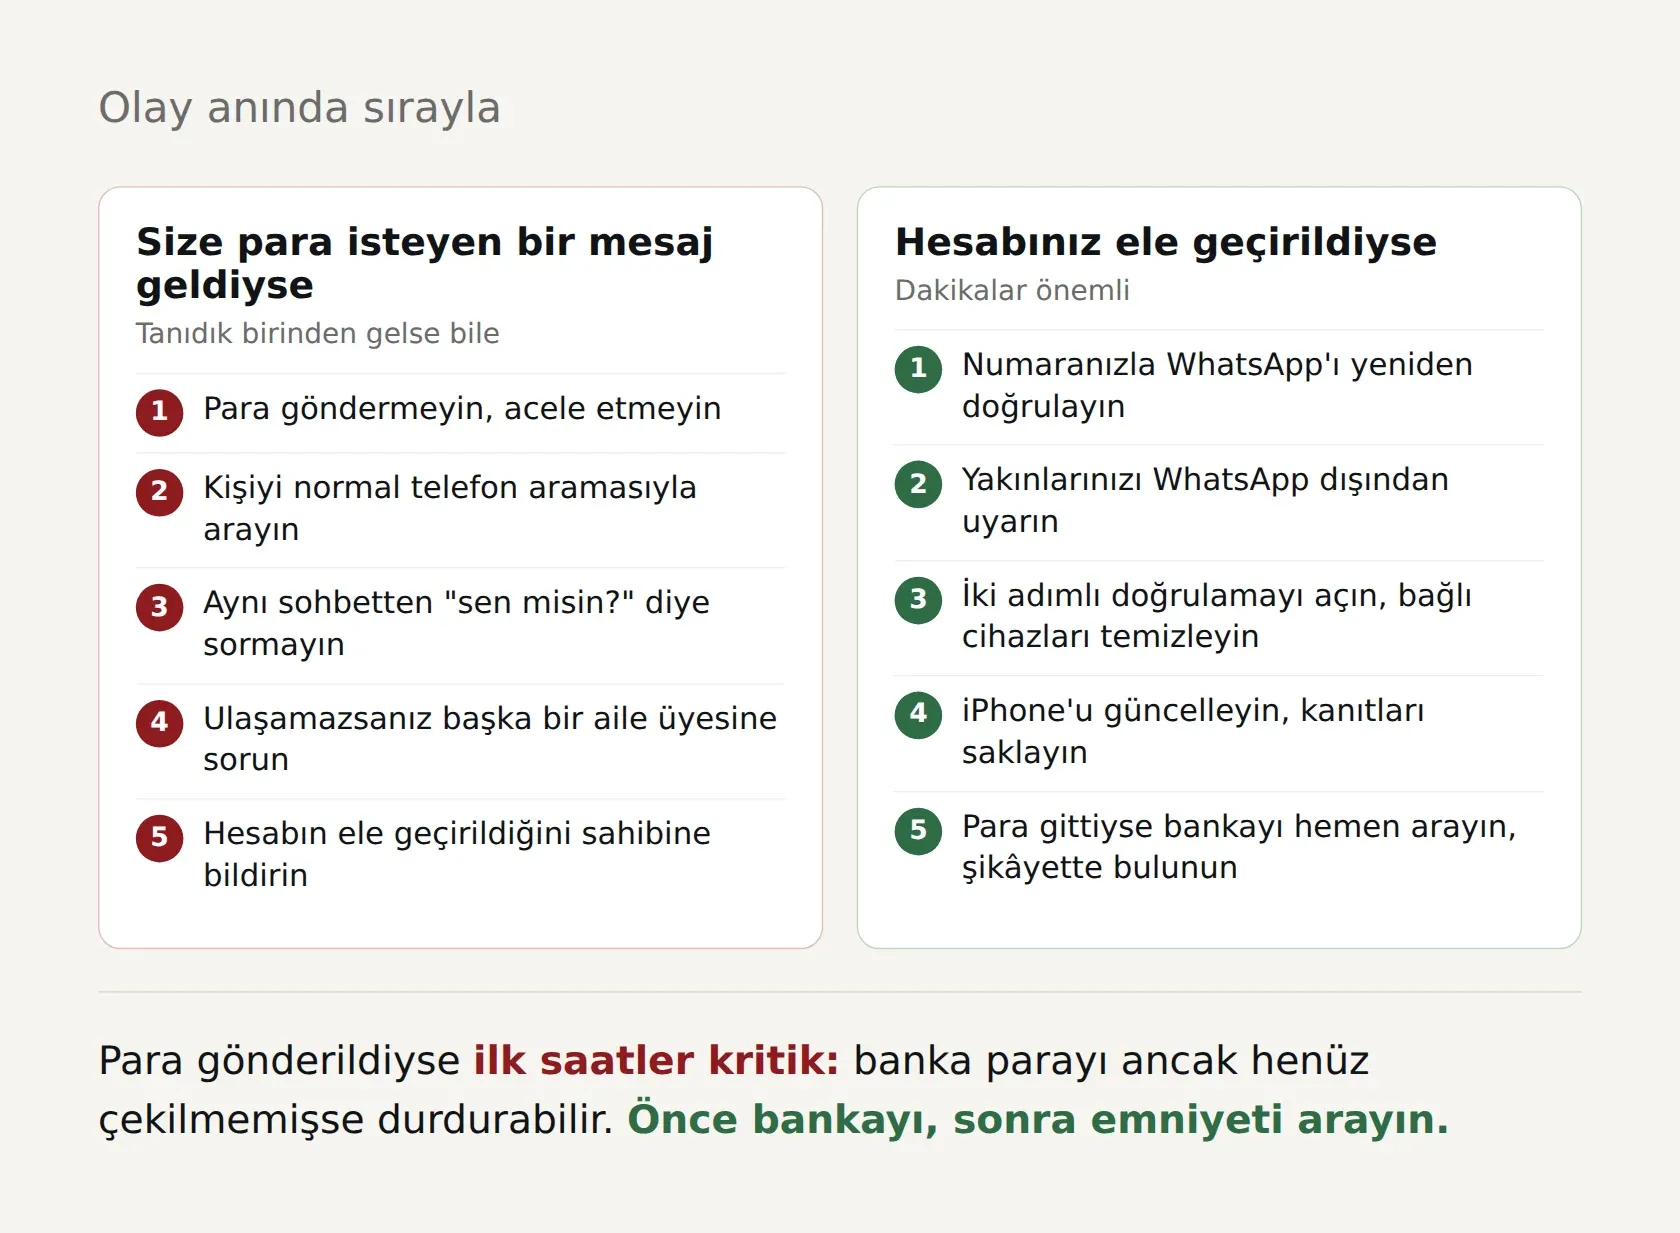
1. Hesabınızı geri alın. WhatsApp’ın yardım sayfasına göre hesabı geri almanın yolu, kendi telefonunuzda numaranızla yeniden kayıt olmak. WhatsApp’ı açın, telefon numaranızı girin ve SMS ya da aramayla gelen 6 haneli kodu girin. Bu işlem, hesabınızı kullanan diğer bütün cihazlardan hesabın otomatik olarak çıkış yapmasını sağlar. Sizden iki adımlı doğrulama PIN’i ya da parolası istenirse ve siz böyle bir şey koymadıysanız, saldırgan koymuş olabilir. Bu durumda WhatsApp, PIN ya da parola olmadan yeniden giriş için 7 gün beklemeniz gerektiğini söylüyor. Bu süre dolana kadar hesabı kullanamasanız da, SMS koduyla yeniden doğruladığınız anda saldırgan hesaptan çıkarılır. Şifre değiştirmek ya da uygulamayı kaldırmak tek başına yeterli değil.
Tıklamasız saldırıdan şüpheleniyorsanız ek bir adım gerekiyor. Cyber Security 360’ın aktardığına göre oturum anahtarı bir kez kopyalandıysa yalnızca iOS’u ya da WhatsApp’ı güncellemek saldırganı atmayabilir. Forenser, WhatsApp’ın yeni bir kimlik doğrulamasıyla yeniden kurulmasının saldırganı çıkarmakta etkili göründüğünü belirtiyor. Önce iPhone’unuzu güncelleyin, sonra WhatsApp’ı numaranızla yeniden doğrulayın. Bu olmazsa, sohbet yedeğinizi aldıktan sonra telefonu sıfırlayıp WhatsApp’ı yeniden kurmak daha kesin bir yol.
2. Yakınlarınızı hemen uyarın, ama WhatsApp’tan değil. Saldırgan hesaba hâlâ erişebiliyorsa WhatsApp’tan yaptığınız uyarıyı görüp silebilir. Telefonla arayın, SMS atın ya da başka bir uygulama kullanın. “Benden para isteyen bir mesaj gelirse göndermeyin, beni arayın” demeniz yeterli. Grup sohbetlerine de haber verilmesini isteyin.
3. Güvenlik ayarlarını açın. Hesabı geri aldığınız anda iki adımlı doğrulamayı kendi parolanızla açın, “Bağlı cihazlar” listesini kontrol edip tanımadığınız her şeyi çıkarın.
4. Kanıtları saklayın. Yakınlarınıza gönderilen mesajların ekran görüntülerini, gönderilen numaraları, IBAN’ları ve varsa havale dekontlarını isteyin ve saklayın. Mesajları silmeyin. Bunlar şikâyet sırasında işe yarar.
5. Para gönderildiyse saatlerle yarışıyorsunuz. Para gönderen kişi, kendi bankasını hemen aramalı ve dolandırıcılık bildiriminde bulunmalı. Bankalar parayı ancak henüz çekilmemişse durdurabiliyor, bu yüzden ilk saatler kritik. Ardından en yakın emniyet birimine ya da Cumhuriyet Başsavcılığı’na şikâyette bulunun. Hesabı ele geçirilen kişinin de ayrıca şikâyetçi olması, olayın bütün olarak incelenmesine yardımcı olur.
Sık yapılan hatalar
- Aynı sohbetten doğrulama istemek. “Gerçekten sen misin?” sorusuna saldırgan “evet, acil” der.
- Sadece WhatsApp’ı silip yeniden yüklemek. Numaranızla yeniden doğrulama yapmadan uygulamayı kaldırmak saldırganı atmaz.
- “Bağlı cihazlar boş, demek ki sorun yok” diye düşünmek. Eski iPhone’lardaki tıklamasız yöntemde liste boş görünüyor.
- “Ben iOS 16 kullanmıyorum, güvendeyim” demek. Güvende olmanın ölçüsü sürüm numarası değil, telefonun alabildiği en son güncellemenin yüklü olması.
- Utandığı için olayı saklamak. Hesabı ele geçirilen kişi sustukça saldırgan aynı hesaptan daha çok kişiye ulaşıyor. Hemen duyurmak, başkalarının para kaybetmesini önlemenin en hızlı yolu.
Sonuç
WhatsApp hesabınız ele geçirildiğinde asıl risk, hesabınızın kendisinden çok, ona duyulan güven. Saldırganın elindeki en güçlü silah, yakınlarınızın sizin adınızla gelen mesaja şüphesiz inanması. Bu yüzden en etkili savunma da aynı yerde: Telefonunuzu güncel tutun, iki adımlı doğrulamayı açın, kimseyle kod paylaşmayın. Para isteyen her mesajı, kimden gelirse gelsin, bir telefon aramasıyla doğrulamayı ailenizle birlikte bir kural hâline getirin. Bu rehberi, özellikle eski bir iPhone kullanan yakınlarınızla paylaşmanız da bir başlangıç olabilir.
Kaynaklar
- Forenser, "Account WhatsApp compromessi su iPhone con iOS 16" (22 Mayıs 2026)forenser.it (başka siteye gider)
- INCIBE-CERT, "Non-interactive attacks against WhatsApp accounts on iPhones running iOS 16" (28 Ağustos 2026)incibe.es (başka siteye gider)
- Cyber Security 360, "Attacchi zero-click WhatsApp su iOS" (2 Eylül 2026)cybersecurity360.it (başka siteye gider)
- Fanpage.it, Paolo Dal Checco ile söyleşi (21 Ağustos 2026)fanpage.it (başka siteye gider)
- El Español / Yahoo Noticias, Guardia Civil uyarısı (13 Eylül 2026)es-us.noticias.yahoo.com (başka siteye gider)
- Security Affairs, "Zero-Click WhatsApp Account Takeover Hits iPhone Users Running iOS 16" (25 Mayıs 2026)securityaffairs.com (başka siteye gider)
- Apple, "About the security content of iOS 16.7.12 and iPadOS 16.7.12"support.apple.com (başka siteye gider)
- The Hacker News, "Apple Backports Fix for CVE-2025-43300" (Eylül 2025)thehackernews.com (başka siteye gider)
- The Hacker News, WhatsApp CVE-2025-55177 acil güncellemesi (Ağustos 2025)thehackernews.com (başka siteye gider)
- Malwarebytes, "The ghosts of WhatsApp: How GhostPairing hijacks accounts" (Aralık 2025)malwarebytes.com (başka siteye gider)
- Singapur Polisi, WhatsApp hesap ele geçirme dolandırıcılığının yeni türleri (Ocak 2021)police.gov.sg (başka siteye gider)
- Sophos, "Attackers use voicemail hack to steal WhatsApp accounts"news.sophos.com (başka siteye gider)
- WhatsApp Yardım Merkezi, "Başkasının eline geçen hesabı geri alma"faq.whatsapp.com (başka siteye gider)
- Sözcü, Türkiye'deki vakalar (10 Eylül 2026)sozcu.com.tr (başka siteye gider)
- T24, "Mesaj tanıdığınızdan geliyor ama yazan o olmayabilir" (13 Ekim 2026)t24.com.tr (başka siteye gider)
- Sivas Ekspres, Sivas Emniyeti'nden WhatsApp dolandırıcılığı uyarısı (16 Ekim 2026)sivasekspres.com (başka siteye gider)
- WhatsApp Blog, "One billion people are now protected with passkeys on WhatsApp, plus more account security features"blog.whatsapp.com (başka siteye gider)