ConnectWise Cloud Backup vakası, çalınan bir uygulama kimliğinden Storm-0940'a uzanan iz
15 Ekim sabahı, BT hizmet sağlayıcılarının Microsoft 365 yedeklemesi için kullandığı ConnectWise Cloud Backup uygulamasının kimliğiyle yüzlerce müşteri ortamına giriş yapıldı. Huntress ve ConnectWise'ın incelemeleri, ele geçirilen uygulama kimliklerinin müşteri ortamlarında nasıl kullanıldığını ortaya koydu. Microsoft ise saldırı altyapısı ve kendi tehdit istihbaratına dayanarak olayı Çin devletiyle bağlantılı Storm-0940 grubuna bağladı, ConnectWise de bu değerlendirmeyi paylaştı. Araştırmacıların saldırı aşamaları arasındaki bağlantıya ilişkin yorumları ise tam olarak örtüşmüyor.
- Güncellendi:
- 14 dk okuma
- 9 kaynak
Kısaca
- Saldırgan tek bir kullanıcının şifresini çalmadan, yedekleme uygulamasının kimlik bilgisiyle uygulamanın kurulu olduğu tenant'lara uygulamanın kendi izinleriyle girdi. Huntress yaklaşık bin tenant'ta giriş denemesi gördü, bunların 300'ü başarılı oldu.
- Microsoft 21 Ekim'de, saldırıdan önceki günlerde aynı adres aralığından yapılan password spraying kampanyasını ve uygulama girişlerini Storm-0940'a bağladı. Huntress ise bu şifre denemelerinin uygulama girişleriyle muhtemelen ilgisiz olduğunu değerlendiriyor. Kimlik bilgisinin nasıl ele geçirildiği hâlâ açıklanmadı.
15 Ekim sabahı, Türkiye saatiyle 09.13 ile 11.34 arasında, tek bir IP adresinden yüzlerce Microsoft 365 ortamına giriş yapıldı. Girişlerin hiçbirinde bir kullanıcının şifresi kullanılmadı. Saldırgan, BT hizmet sağlayıcılarının (MSP) müşterilerinin Microsoft 365 verilerini yedeklemek için kullandığı ConnectWise Cloud Backup uygulamasının kimliğiyle giriş yapıyordu. Ortamları birkaç saniye arayla ve belirli bir sırayla dolaşıyordu. Güvenlik şirketi Huntress’e göre bu düzen, elinde bir hedef listesi olan bir betiğe işaret ediyordu.
Bu vaka dosyası, olayın bir haftalık hikâyesini üç ayrı araştırma ekibinin bulgularıyla takip ediyor. Huntress kendi izlediği ortamlarda ne olduğunu, ConnectWise kendi sistemlerinde ne bulduğunu, Microsoft ise saldırıyı kimin yaptığını anlattı. Bulgular her zaman birbiriyle örtüşmüyor. Bu farklar da vakanın önemli bir parçası. Olayın kısa haberini daha önce ConnectWise haberimizde aktarmıştık.
Arka plan, yedekleme uygulamalarının geniş yetkileri
Kurumların e-postalarını, dosyalarını ve Teams yazışmalarını yedekleyen bir hizmet, bunları okuyabilmek için geniş yetkilere ihtiyaç duyar. ConnectWise Cloud Backup, eski adıyla SkyKick, bu işi Microsoft’un uygulama modeliyle yapıyor. Hizmet, Microsoft Entra ID’de kayıtlı çok kiracılı (multi-tenant) bir OAuth uygulaması. Bir müşteri bu uygulamayı kendi Microsoft 365 ortamına, yani tenant’ına kurduğunda uygulamaya izin verir (consent). Bundan sonra uygulama, o tenant’taki e-postalara, OneDrive ve SharePoint dosyalarına, Teams yazışmalarına ve dizin bilgilerine kullanıcı adına değil, kendi adına erişir.
Microsoft bu tür uygulamaların her tenant’taki temsilcisine service principal diyor. Uygulama, kendi kimlik bilgisiyle (bir sertifika ya da client secret) Microsoft Entra ID’den token alır ve Microsoft Graph üzerinden verilere ulaşır. Kritik nokta şu: Uygulamanın kimlik bilgileri her müşteri için ayrı ayrı değil, uygulamanın kendisi için merkezi olarak tutulur. Bu yüzden ele geçirilen bir kimlik bilgisi, uygulamanın kurulu olduğu bütün tenant’larda işe yarayabilir. Huntress’in ifadesiyle bu kimlik bilgisi, uygulamanın onay verildiği her tenant’ta çalışıyor.
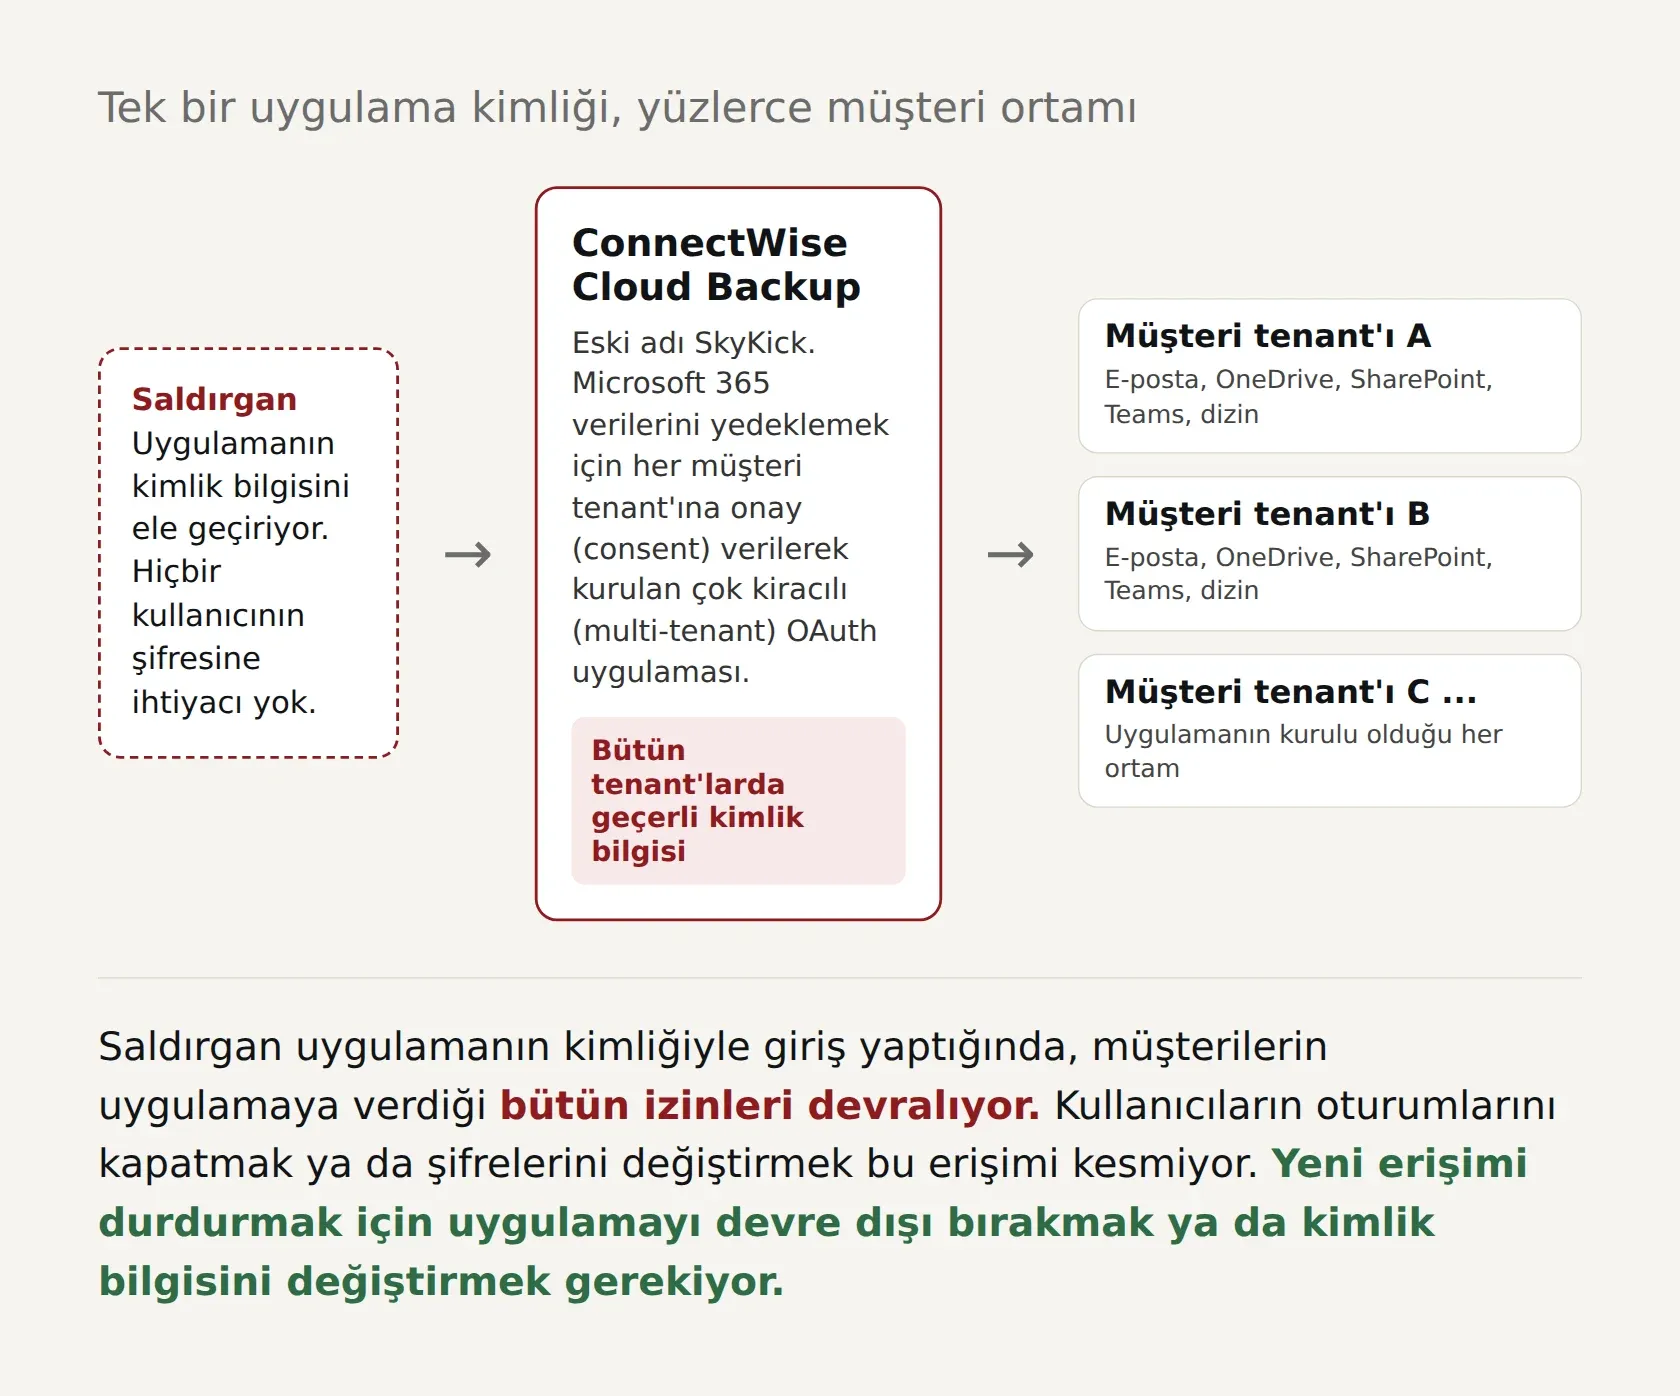
Bu yüzden bu tür bir kimlik bilgisini ele geçiren saldırgan, müşterilerin şifrelerini tek tek çalmak zorunda kalmıyor. Uygulama olarak giriş yaptığında, müşterilerin uygulamaya verdiği bütün izinleri devralıyor. Microsoft’un X’te yaptığı ilk açıklamaya göre saldırgan büyük olasılıkla müşterilerin uygulamaya daha önce verdiği izinleri, bu arada dizin üzerinde okuma ve yazma yetkisi veren Directory.ReadWrite.All gibi çok yüksek yetkileri kötüye kullandı. Güvenlik şirketi Todyl’ın analizine göre kullanıcıların oturumlarını kapatmak bu erişimi bitirmiyor. Uygulamayı bir tenant’ta devre dışı bırakmak o tenant için yeni token verilmesini durduruyor, ancak daha önce alınmış token’lar 90 dakikaya kadar geçerli kalabiliyor.
Bu, klasik bir tedarik zinciri saldırısı. Saldırgan hedeflere doğrudan değil, hepsinin güvendiği ortak bir hizmet sağlayıcı üzerinden ulaşıyor.
Olayın akışı
10-14 Ekim, gürültülü bir başlangıç
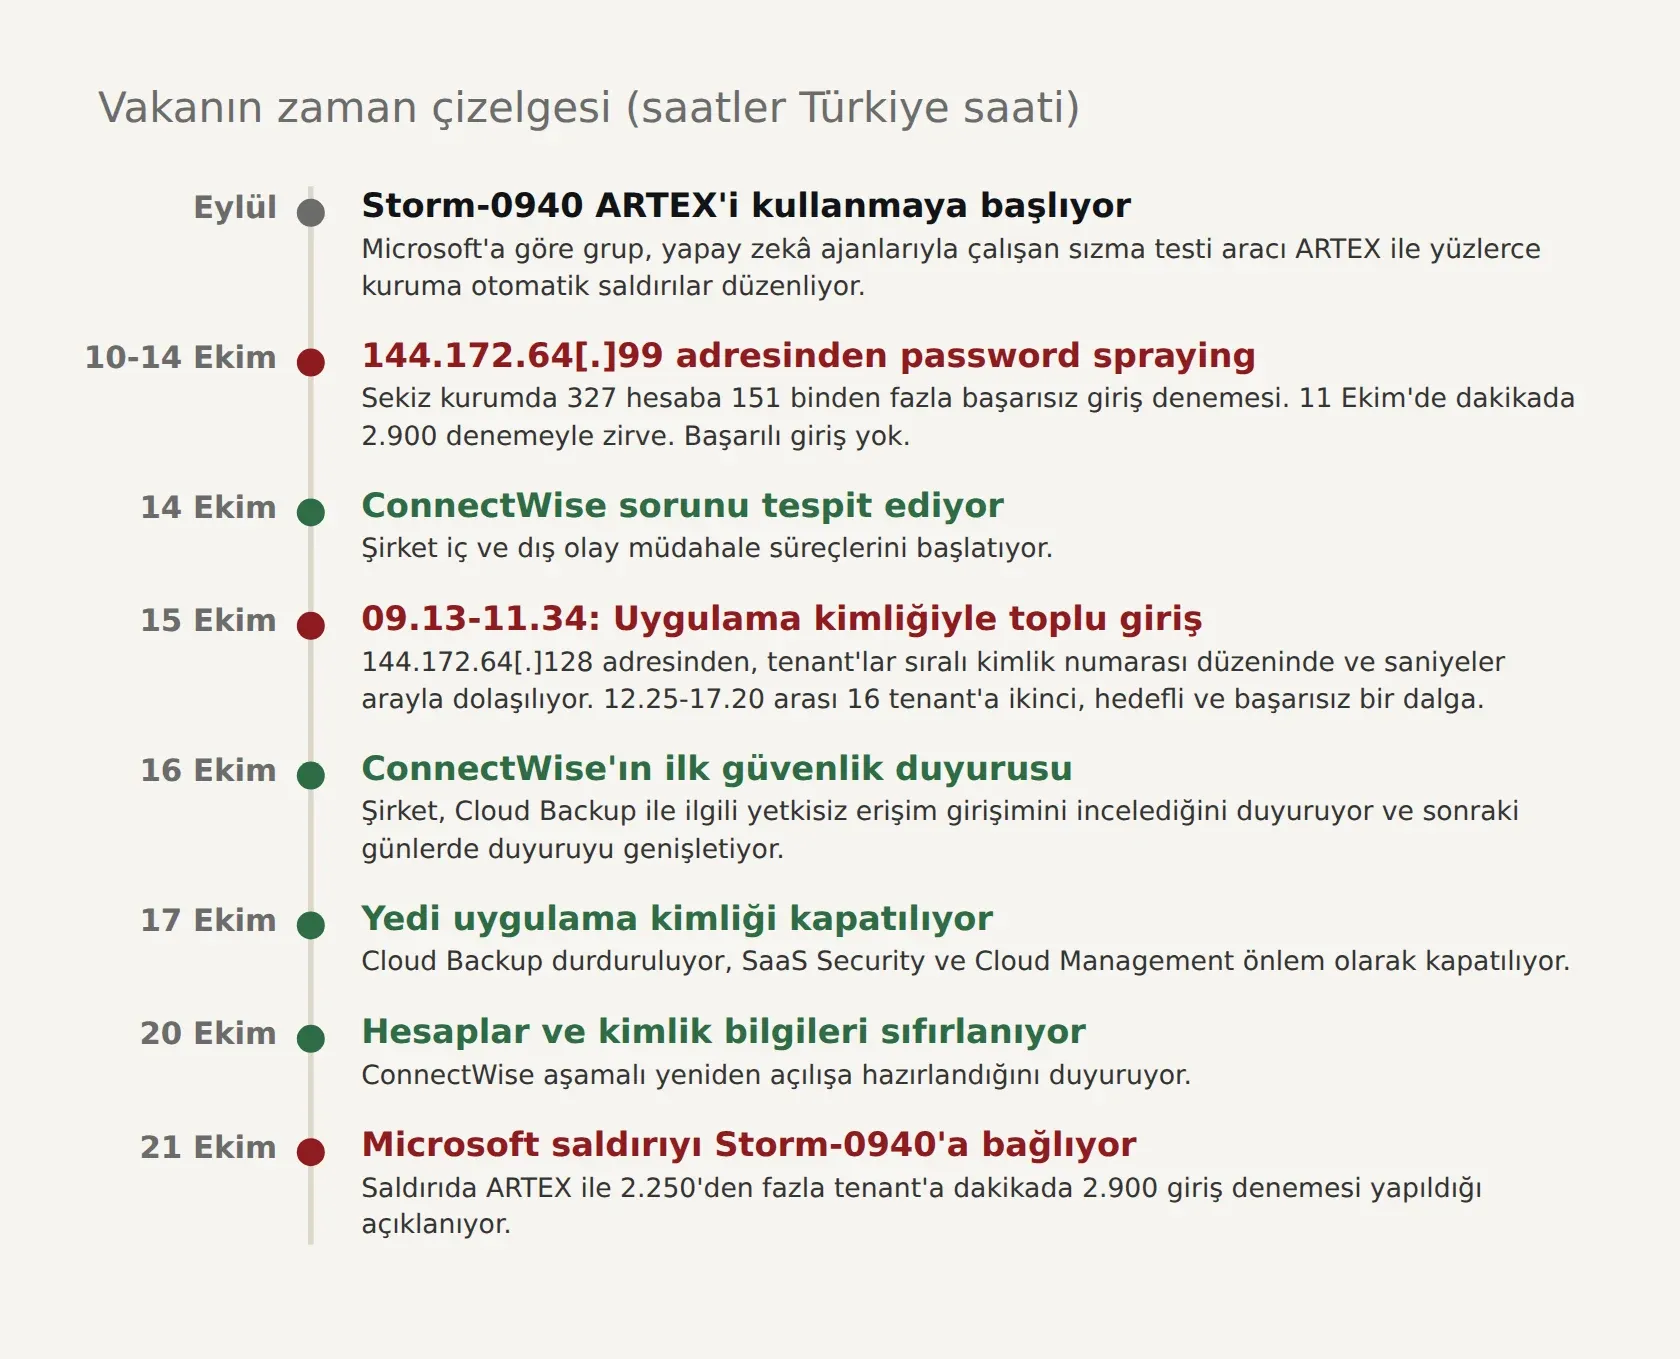
Microsoft’un sonradan paylaştığı verilere göre hikâye 10 Ekim’de başladı. 144.172.64[.]99 adresinden, sekiz kurumdaki 327 hesabı hedef alan otomatik bir password spraying kampanyası yürütüldü. Password spraying, çok sayıda hesaba az sayıda yaygın şifreyle giriş denenen bir saldırı türü. Amaç, hesap kilitlenmeden zayıf şifreli bir hesap bulmak.
Bu kampanya hiç de sessiz değildi. Microsoft’un kayıtlarında 151 binden fazla başarısız giriş var. Hareket 11 Ekim’de dakikada 2.900 başarısız denemeyle zirveye çıktı ve yalnızca o gün 111 binden fazla deneme yapıldı. 48 hesaba binden fazla deneme yöneltildi, yanıtların yaklaşık yüzde 98’i hesap kilitleme uyarısıydı. Microsoft’a göre bu kampanyada hiçbir başarılı giriş, token alımı, Graph çağrısı ya da dizin değişikliği görülmedi.
Huntress de kendi izlediği ortamlarda, 13-14 Ekim’de dört hukuk bürosunun tenant’ına yönelik şifre denemeleri gördüğünü, başarılı bir kullanıcı girişi olmadığını bildirdi.
14 Ekim, ConnectWise fark ediyor
ConnectWise sonraki açıklamalarında, sorunu 14 Ekim’de kendi güvenlik izleme süreçleriyle tespit ettiğini ve iç ve dış olay müdahale süreçlerini başlattığını açıkladı. Şirket, uygulama kimliklerinin nasıl ele geçirildiğini ve bir ürün açığının rol oynayıp oynamadığını hâlâ incelediğini söylüyor.
15 Ekim, uygulama kimliğiyle toplu giriş
Asıl saldırı 15 Ekim sabahı geldi. Huntress araştırmacısı Jonathan Semon’un The Hacker News’e aktardığına göre, ConnectWise Cloud Backup uygulamasının kimlik bilgisiyle müşteri tenant’larından Microsoft Graph token’ları alındı. Girişler 144.172.64[.]128 adresinden, UTC’ye göre 06.13 ile 08.34 (Türkiye saatiyle 09.13 ile 11.34) arasında yapıldı. Saldırgan tenant’ları, Microsoft’un her tenant’a verdiği kimlik numaralarının (GUID) sırasına göre ve birkaç saniye arayla dolaştı. Semon bunun bir hedef listesi üzerinde çalışan bir betiğe işaret ettiğini söylüyor. Huntress bu kimlikle yetkisiz giriş yapılan 173 tenant tespit etti. Daha sonra, aynı adresten yaklaşık bin Entra tenant’ında giriş denendiğini ve bunların 300’ünün başarılı olduğunu açıkladı. Bazı tenant’larda başarılı girişe rağmen ilgili service principal bulunmadığı için saldırgan erişim elde edemedi.
Huntress, en ilginç kurbanlarının adlarının “A” harfiyle başladığını, yani hedeflemede alfabetik bir eğilim olabileceğini de not etti.
Aynı gün ikinci bir dalga geldi. Huntress’e göre aynı adresten, politika, ulusal güvenlik, ticaret ve kritik mineraller alanlarındaki 16 tenant’ı hedef alan daha dar ve seçici bir saldırı yapıldı. İlk tarama UTC 09.25-12.35 arasında SkyKick uygulamasıyla Graph token’ı almaya çalıştı. İkinci tarama UTC 13.54-14.20 arasında yapıldı ve elle yürütülmüş gibi görünüyordu. Bu kez Exchange Online, SharePoint Online, Teams, Azure Resource Manager, Entra ve Office 365 yönetim arayüzleri hedeflendi. Huntress’e göre bu dalga başarısız oldu.
Tenant içinde kalıcılık için eklenen anahtarlar
Huntress, en az bir müşteri tenant’ında saldırının yalnızca veri okumakla kalmadığını gördü. ConnectWise’ın Microsoft Teams için kullandığı ayrı bir uygulama (ConnectWise Cloud Management - MS Teams), kendini tenant’ın en yetkili rolü olan Global Administrator’a ekledi. Ardından Python-urllib/3.12 kimliğiyle çalışan bir betik, tenant’taki iki güvenilir uygulamaya yeni client secret’lar ekledi. Bunlardan biri BT hizmet sağlayıcısının yönetim uygulaması, diğeri Huntress’in kendi güvenlik uygulamasıydı.
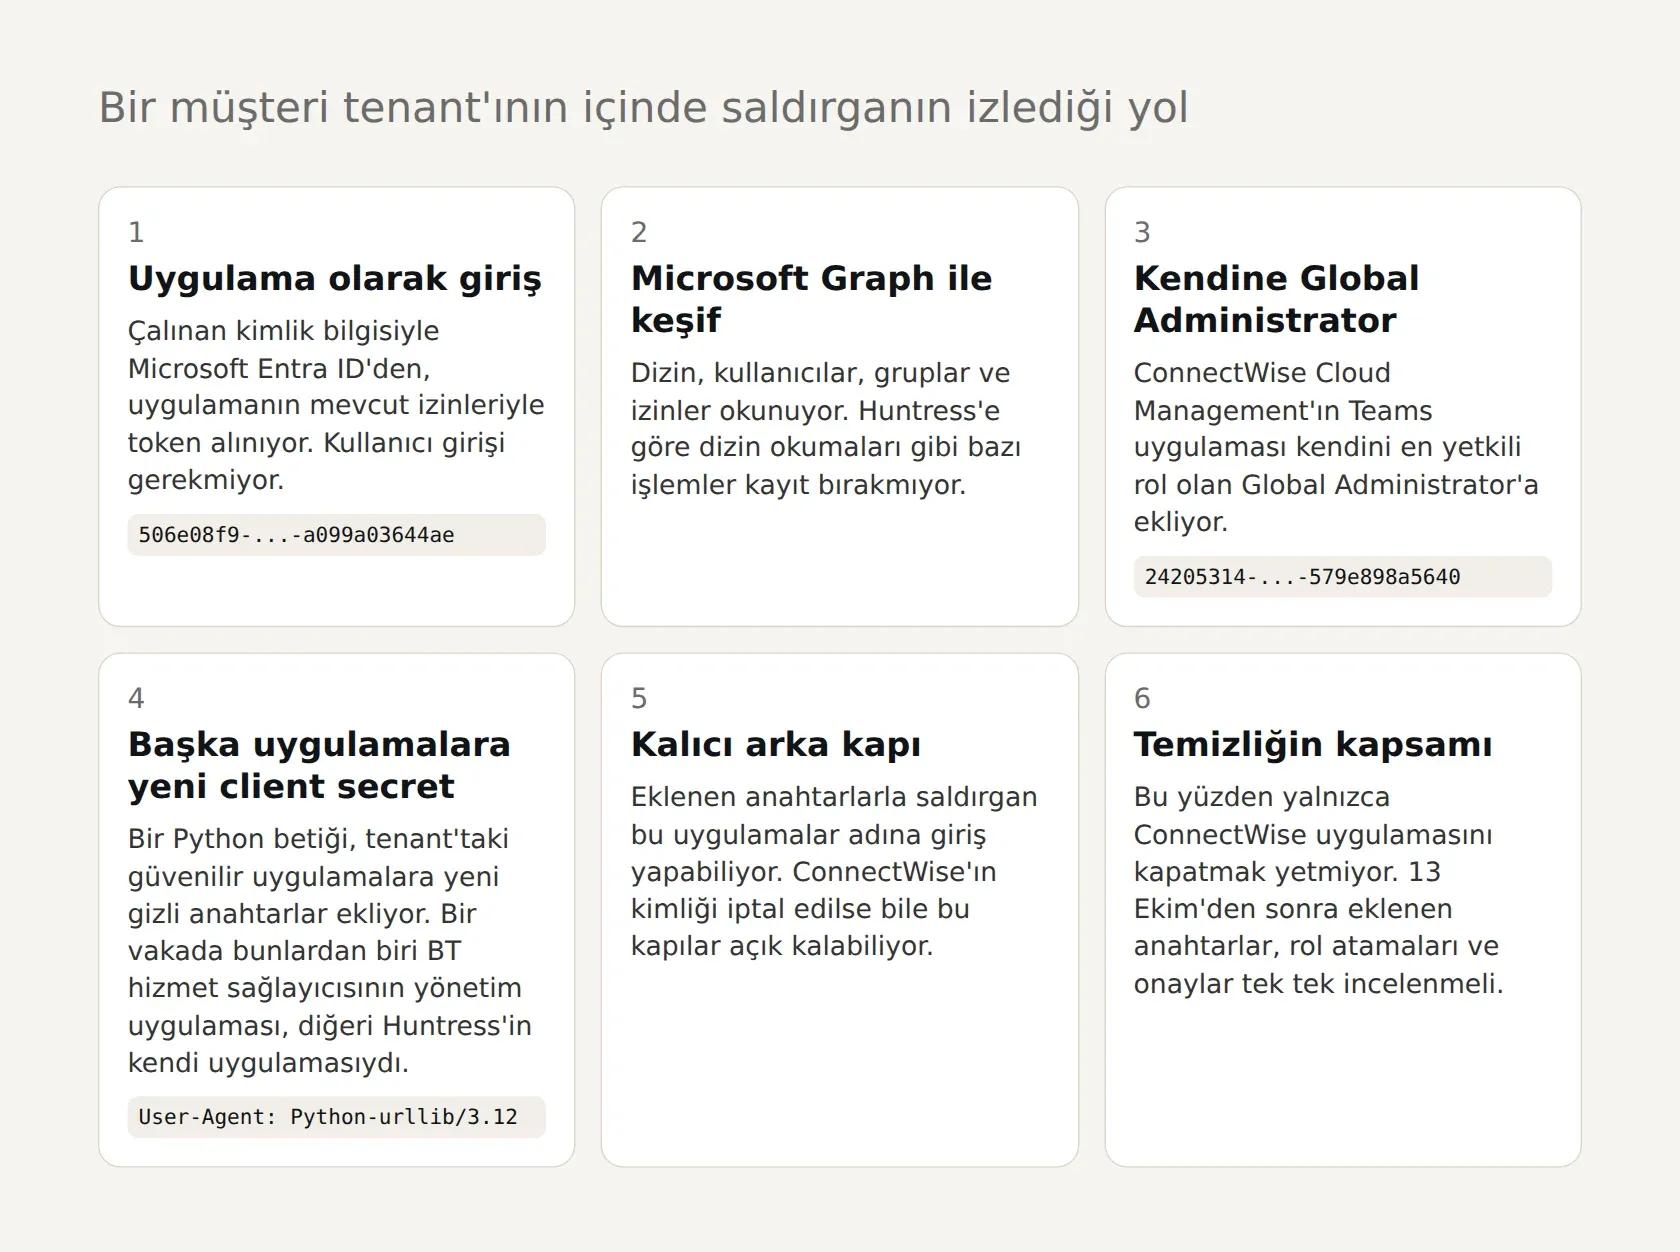
Bu adımın neden tehlikeli olduğunu Semon şöyle açıklıyor: Bir BT hizmet sağlayıcısının yönetim uygulaması çoğu zaman o sağlayıcının bütün müşterilerinin tenant’larına kuruludur. Bu uygulamaya eklenen bir kimlik bilgisi, erişimi tek bir tenant’ın ötesine taşıyabilir. Bir güvenlik aracının uygulamasına eklenen kimlik bilgisi ise o aracın yapabildiği her şeyi yapma imkânı verir. Üstelik bu anahtarlar, ConnectWise’ın kendi kimlik bilgisi iptal edilse bile çalışmaya devam eder.
Huntress daha sonra aynı yöntemin ikinci bir tenant’ta da uygulandığını gördü. İlginç olan, iki tenant’ta arka kapı yerleştirilen uygulamaların tamamen farklı olmasıydı. Huntress’e göre seçim rastgele görünüyordu. Tek ortak nokta yapısaldı: Anahtarlar, o tenant’ın içinde kayıtlı uygulamalara, ne iş yaptıklarına bakılmadan ekleniyordu. Huntress bu iki tenant’ta Microsoft Graph üzerinden dizin okumaları yapılmış olabileceğini, ancak e-posta kutularında, dosyalarda, kullanıcılarda ya da politikalarda değişiklik görmediğini belirtti.
Huntress’in vurguladığı bir ayrıntı, olaya müdahale edenler için özellikle önemli: Microsoft Graph üzerinden yapılan dizin okumaları gibi bazı işlemler, Graph etkinlik kayıtları önceden açılmamışsa hiçbir iz bırakmıyor. Yani bir tenant’ta saldırganın neler okuduğunu sonradan kesin olarak bilmek her zaman mümkün değil.
16-20 Ekim, kapatma ve temizlik
ConnectWise 16 Ekim’de ilk güvenlik duyurusunu yayımladı ve sonraki günlerde duyuruyu genişletti. Microsoft da etkilenen uygulama kimliğini paylaşarak aktif bir tedarik zinciri saldırısını izlediğini duyurdu ve saldırganın büyük olasılıkla müşterilerin uygulamaya daha önce verdiği izinleri kötüye kullandığını belirtti.
17 Ekim’de ConnectWise yedi uygulama kimliğini devre dışı bıraktı ve bütün kullanıcılar için etkilenen uygulama bağlantılarının sertifikalarını iptal ederek Cloud Backup hizmetini durdurdu. Önlem olarak SaaS Security ve Cloud Management hizmetlerini de kapattı. Şirket, devre dışı bırakmanın yeni girişleri engellediğini, ancak tenant’ların içinde daha önce yapılmış değişiklikleri geri almadığını açıkça belirtti. Şirkete göre yedek arşivleri şifreli ve ayrı tutuluyor, bunlara erişildiğine dair bir kanıt yok.
ConnectWise sonraki günlerde, iş ortaklarının ve müşterilerin ortamlarındaki güvenlik izleme verilerinden iki yeni IP adresi paylaştı: 144.172.64[.]99 ve 144.172.64[.]60. 20 Ekim’de ise etkilenen ortamda hesapları ve kimlik bilgilerini sıfırladığını, hizmetleri aşamalı olarak yeniden açmaya hazırlandığını duyurdu.
21-22 Ekim, aşamalı açılış ve ConnectWise’ın açıklaması
ConnectWise 21 Ekim’de, Türkiye saatiyle 15.45’te yayımladığı güncellemede, hizmetleri her adımı güvenlik doğrulamasından geçen kontrollü aşamalarla yeniden açmaya başladığını duyurdu. Şirket sürecin birkaç gün süreceğini, açılışın başlamasının bütün özelliklerin kullanılabilir olduğu anlamına gelmediğini ve iş ortaklarının kendi hizmetleri için resmî talimat yayımlanana kadar etkilenen uygulama bağlantılarını kapalı tutması gerektiğini belirtti. Yedek arşivlerinin şifreli, ayrı ve korunmuş durumda olduğunu, ele geçirildiklerine dair bir işaret bulunmadığını da yineledi.
Microsoft’un raporunun ardından ConnectWise, 22 Ekim’e geçen gece Türkiye saatiyle 01.00’de yayımladığı açıklamada, Microsoft’un paylaştığı tehdit istihbaratı da dahil elindeki kanıtlara göre saldırının Çin devletiyle bağlantılı bir gruptan geldiğinin göründüğünü açıkladı. Şirket, bağlantıları kapatmanın ve hizmetleri yeniden açmanın, müşteri tenant’larında önceden kurulmuş olabilecek yetkisiz erişimi kendiliğinden kaldırmadığını ve her tenant’ın ayrıca incelenmesi gerektiğini vurguladı. 22 Ekim’deki güncellemesinde de aşamalı açılışın sürdüğünü ve bundan sonra günde iki kez güncelleme yayımlayacağını bildirdi.
İz sürme ve Microsoft’un atfı
Bir saldırıyı belirli bir gruba bağlamak (attribution), genellikle tek bir kanıta değil, birbirini destekleyen ipuçlarına dayanır. Bu vakada ipuçlarının merkezinde IP adresleri var.
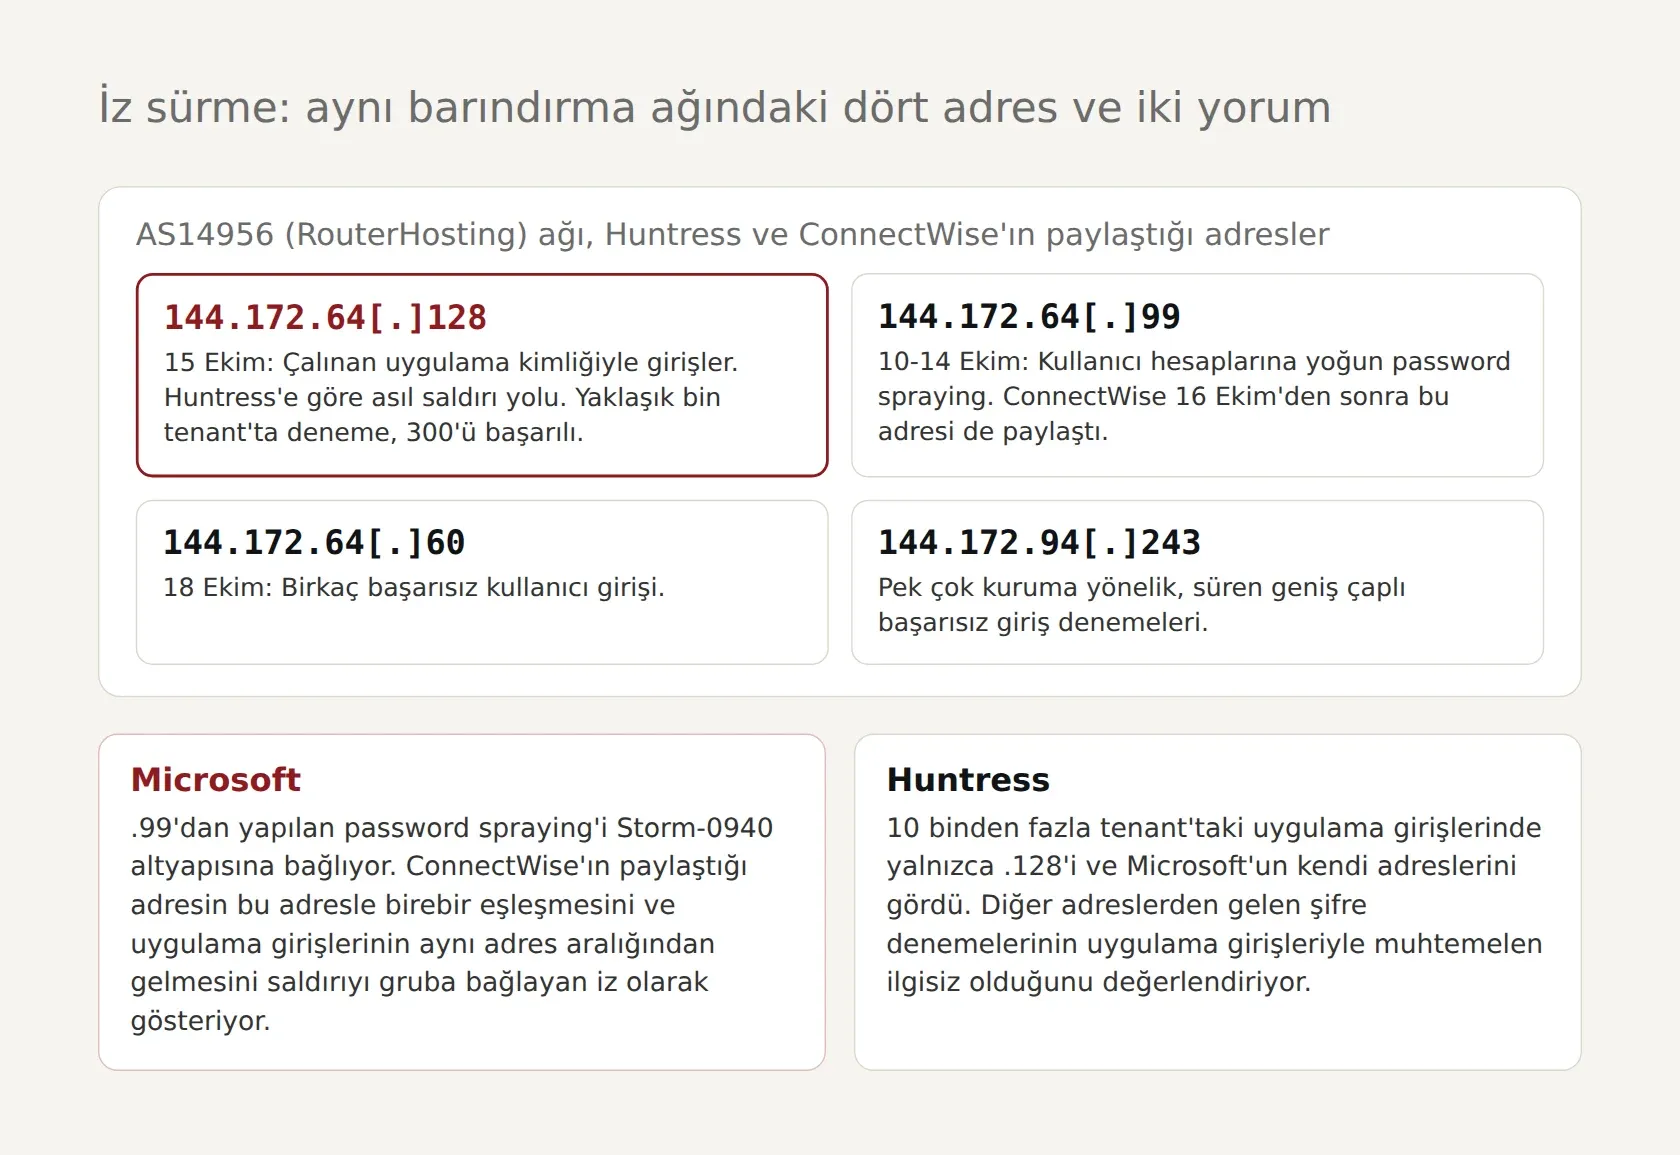
Huntress’in paylaştığı dört adresin hepsi aynı barındırma sağlayıcısının ağında: AS14956, RouterHosting. Huntress, ConnectWise uygulamalarının kurulu olduğu ve kayıtlarını görebildiği 10 binden fazla tenant’taki uygulama girişlerini taradı. Uygulama girişi yapan tek dış adres 144.172.64[.]128 oldu, diğer bütün girişler Microsoft’un kendi adres aralıklarından geliyordu. Diğer adreslerden yalnızca kullanıcı hesaplarına yönelik başarısız şifre denemeleri görüldü. Huntress, bu şifre denemelerinin uygulama girişleriyle muhtemelen ilgili olmadığını değerlendiriyor.
Microsoft ise 21 Ekim’de yayımladığı raporda bağlantıyı farklı kurdu. Şirket, 10-14 Ekim’deki password spraying kampanyasını yürüten 144.172.64[.]99 adresini Storm-0940’ın altyapısı olarak tanımladı. Ardından şu iki gözleme dikkat çekti: 15 Ekim’de saldırıyla ilgili ilk kamuya açık raporlarda geçen adresler, aynı 144.172.64.x aralığındandı. ConnectWise’ın sonradan paylaştığı adreslerden biri de şifre deneme kampanyasını yürüten adresle birebir aynıydı. Microsoft ayrıca uygulama kimlikleri ele geçirildikten sonra, saldırgan adına çalışan yapay zekâ ajanlarının müşteri ortamlarına aynı adres aralığından giriş yapmaya devam ettiğini belirtiyor. Microsoft bu bulgulara dayanarak ConnectWise saldırısından Storm-0940’ın sorumlu olduğunu değerlendiriyor.
İki yorum arasındaki fark önemli. Huntress, şifre denemeleriyle uygulama girişlerinin aynı işin parçası olmayabileceğini söylüyor. Microsoft ise ikisini aynı grubun aynı kampanyası olarak görüyor. Microsoft’un elinde, kendi bulut altyapısının kayıtları ve Storm-0940’ı yıllardır izlemekten gelen bir geçmiş var. Ancak kamuya açık raporunda, adres aralığı ve davranış benzerliği dışında bağlantıyı kuran bütün ayrıntıları paylaşmıyor. ConnectWise de 22 Ekim’e geçen gece yaptığı açıklamada, Microsoft’un paylaştığı istihbarat dahil elindeki kanıtlara dayanarak aynı yöne işaret etti. Yine de okurun bu atfı “Microsoft’un değerlendirmesi” olarak okuması, kesin bir hüküm olarak okumamasından daha doğru olur.
Storm-0940 hakkında bilinenler
Microsoft Storm-0940’ı, 2021’den beri faaliyet gösteren ve Çin devletiyle bağlantılı bir grup olarak tanımlıyor. Microsoft’a göre grubun güvenlik sektöründe bilinen başka bir adı yok ve birçok sektörde veri hırsızlığı amacıyla kurumları hedef alıyor. Grup ilk erişimi geçmişte de password spraying ve internete açık uygulamalardaki açıklarla sağlıyordu. Bulut ortamlarında ise mevcut OAuth uygulamalarına kimlik bilgisi ekleyerek kalıcılık sağlıyor ve bu uygulamalar üzerinden Microsoft Graph aracılığıyla e-postaları ve diğer verileri dışarı çıkarıyordu.
Bu tanım, ConnectWise vakasında görülen davranışla dikkat çekici biçimde örtüşüyor: yoğun şifre denemeleri, OAuth uygulamalarının kötüye kullanılması ve başka uygulamalara kimlik bilgisi eklenerek kalıcılık sağlanması.
Microsoft grubu ilk kez Ekim 2024’te, CovertNetwork-1658 adını verdiği ve Quad7 olarak da bilinen bir botnet üzerinden yapılan, tespit edilmesi zor password spraying saldırılarıyla birlikte anlatmıştı.
ARTEX, makine hızında saldırı
Microsoft’un raporunu öne çıkaran asıl ayrıntı, saldırıda kullanılan araç. Microsoft’a göre Storm-0940, en az Eylül 2026’dan beri ARTEX adlı bir aracı kullanarak dünya genelinde yüzlerce kuruma otomatik saldırılar düzenliyor. Hedefler arasında savunma ve havacılık, otomotiv, enerji, finans, kamu, hukuk, üretim, medya, yarı iletken, yazılım ve düşünce kuruluşları gibi geniş bir yelpaze var.
ARTEX, Microsoft’un tanımıyla açık kaynaklı bir sızma testi (penetration testing) çatısı. Go diliyle yazılmış, Next.js tabanlı bir arayüze sahip ve herhangi bir yapay zekâ modeliyle çalışabiliyor. Birden fazla büyük dil modeli ajanından oluşan sistem, bir sızma testini keşiften veri dışarı çıkarmaya kadar çok az insan müdahalesiyle yürütebiliyor ve bulduğu varlıkları ve açıkları bir grafikte topluyor. Microsoft’a göre ARTEX’in Ekim 2026’da Güney Kore’deki finans kurumlarına yönelik saldırılarda da kullanıldığı kamuoyuna yansıdı ve farklı bölgelerden başka saldırgan grupların da bu aracı kullandığı görülüyor. The Hacker News’in aktardığına göre ARTEX bu kötüye kullanımın ardından kaynak kodunu kapattı.
Microsoft’a göre Storm-0940, ConnectWise saldırısında ARTEX’i tarama ve keşif, password spraying ve müşteri ortamlarındaki OAuth uygulamalarının kötüye kullanılması için kullandı. Uygulama kimlikleri ele geçirildikten sonra ARTEX ile 2.250’den fazla tenant’a dakikada 2.900 giriş denemesi hızında giriş yapılmaya çalışıldı. Microsoft, bazı saldırılarda ilk hedeflemeden bulut ortamında yüksek yetki elde etmeye kadar geçen sürenin üç saatten kısa olduğunu belirtiyor.
Microsoft’un vurguladığı nokta şu: Bu hızda yapılan saldırılar çok sayıda kayıt ve alarm üretiyor, yani görünmez değil. Ancak savunma ekiplerine bu alarmlara bakıp koordineli müdahale etmek için çok az zaman bırakıyor. Microsoft’un ifadesiyle yapay zekâ ajanları gece, hafta sonu ya da tatil demeden çalışabiliyor ve birden fazla saldırı yolunu aynı anda deneyebiliyor. Hedeflerin çoğunda saldırı başarısız olsa da grup kısa sürede birçok kurumda bulut ortamında yetkili ve kalıcı erişim elde etti.
Microsoft ayrıca bu saldırının Microsoft’un kendi sistemlerindeki bir ele geçirmeden ya da bir ürün açığından kaynaklanmadığını vurguluyor.
Hâlâ bilinmeyenler
Bir hafta sonra bile vakanın önemli bölümleri açık:
- Kimlik bilgisinin ele geçirilme yolu: ConnectWise, uygulama kimliklerinin nasıl ele geçirildiğini ve bir ürün açığının rol oynayıp oynamadığını hâlâ incelediğini söylüyor. Microsoft’un raporu da bu soruya cevap vermiyor.
- Verilere erişilip erişilmediği: Microsoft, etkilenen bir uygulamanın tenant’ta bulunmasının ya da saldırganın başarılı giriş yapmasının, verilere erişildiği ya da verilerin dışarı çıkarıldığı anlamına gelmediğini vurguluyor. Huntress de incelediği iki tenant’ta e-posta ya da dosya değişikliği görmedi. Ancak dizin okumaları gibi bazı işlemler kayıt bırakmadığı için, her tenant’ta neyin okunduğunu kesin bilmek mümkün değil.
- Şifre denemeleri ile uygulama girişlerinin bağlantısı: Microsoft ikisini aynı kampanyanın parçası olarak görüyor, Huntress ise muhtemelen ilgisiz olduklarını değerlendiriyor.
- Arka kapı kalan tenant sayısı: Huntress iki tenant’ta başka uygulamalara yerleştirilmiş anahtarlar buldu. Diğer tenant’larda benzer anahtarların olup olmadığı ancak her tenant tek tek incelendiğinde ortaya çıkacak.
Savunma için çıkarılacak dersler
Bu vaka, kimlik bilgisi çalınan tek bir hizmet sağlayıcının yüzlerce kuruma kapı açabileceğini somut olarak gösteriyor. ConnectWise ya da başka bir BT hizmet sağlayıcısının uygulamalarını kullanan kurumlar için Microsoft, Huntress ve ConnectWise’ın önerileri şöyle özetlenebilir:
Önce kanıtı koruyun. Microsoft, ilk tepki olarak kurumsal uygulamaların silinmemesini, önce yapılandırmanın ve kayıtların korunmasını öneriyor. Microsoft Entra giriş ve denetim kayıtları, Microsoft Purview denetim kayıtları ve varsa Microsoft Graph etkinlik kayıtları dışa aktarılmalı. Ancak acil önlemler bu dışa aktarma için bekletilmemeli.
Uygulamaları adla değil, kimlik numarasıyla arayın. Etkilenen uygulamalar her tenant’ta uygulama kimliğine (Application ID) göre aranmalı, kullanımda olmasa bile eskiden kurulmuş bağlantılar da incelenmeli. Microsoft Entra yönetim merkezinde normal kullanıcı girişleri sekmesi bu kayıtları göstermiyor. Service principal girişleri sekmesine bakmak gerekiyor.
Geriye doğru bakın. Microsoft, en az 15 Ekim’den itibaren, kayıtlar elverdiği ölçüde 1 Ekim’e kadar geriye gidilmesini öneriyor. Başarılı ve başarısız service principal girişleri ayrı ayrı incelenmeli ve yalnızca yayımlanan IP adresleriyle sınırlı kalınmamalı.
Değişiklikleri tek tek gözden geçirin. Uygulamalara ya da service principal’lara eklenen yeni kimlik bilgileri, yeni uygulamalar ve sahipler, uygulama rolü atamaları ve onaylar, yetkili rol atamaları, kullanıcı, grup, kimlik doğrulama yöntemi ve Conditional Access değişiklikleri incelenmeli. E-posta tarafında ise olağandışı posta ve dosya erişimleri, yönlendirme ve gelen kutusu kuralları ve devredilmiş posta kutusu yetkileri kontrol edilmeli.
Uygulama kimlik bilgilerini sınırlayın. Huntress, böyle bir saldırının etkisini azaltan Entra ayarlarına dikkat çekiyor:
- Uygulama yönetim politikalarıyla (application management policies) uygulama kayıtlarına client secret eklenmesini kısıtlamak ya da engellemek ve kimlik bilgilerinin geçerlilik süresini sınırlamak
- Application Administrator ve Cloud Application Administrator rollerine sahip kişi sayısını azaltmak
- Ek lisans gerektiren Conditional Access for workload identities ile uygulamaların hangi adreslerden giriş yapabileceğini sınırlamak
- Microsoft Entra ID Protection ile riskli service principal’ların işaretlenmesini sağlamak
Graph kayıtlarını şimdiden açın. Huntress, Microsoft Graph etkinlik kayıtlarının açılmasını öneriyor. Bu kayıtlar olaydan önce açık değilse, saldırganın Graph üzerinden neler okuduğunu sonradan görmek çoğu zaman mümkün olmuyor.
En az yetki ilkesini uygulayın. Bir yedekleme ya da yönetim aracının her tenant’ta nelere erişebildiğini bilmek ve izinleri gerçekten gerekenle sınırlamak, bu tür bir saldırının etkisini doğrudan belirliyor.
Saldırı izleri
Aşağıdaki göstergeler Microsoft’un raporundan ve The Hacker News’in aktardığı Huntress ve ConnectWise açıklamalarından alındı. Microsoft, VPN adreslerinin yalnızca 15-16 Ekim’deki inceleme bağlamında anlamlı olduğunu belirtiyor.
IP adresleri:
- 144.172.64[.]128: Uygulama kimliğiyle girişler ve Microsoft Graph etkinliği (asıl saldırı yolu)
- 144.172.64[.]99: 10-14 Ekim password spraying kampanyası
- 144.172.64[.]60: 18 Ekim’de az sayıda başarısız giriş
- 144.172.94[.]243: Süren geniş çaplı başarısız giriş denemeleri (Huntress)
- 187.15.88[.]186, 187.15.90[.]217, 187.15.89[.]186: Ele geçirilen uygulamalar üzerinden Graph erişimi yapan VPN adresleri (Microsoft)
ConnectWise’ın devre dışı bıraktığı uygulama kimlikleri:
- ConnectWise Cloud Backup: 506e08f9-6e9a-4da4-942b-a099a03644ae
- ConnectWise Cloud Management: 2399d300-6fca-4e6a-a686-399fefe75b83
- ConnectWise Cloud Management - MS Teams: 24205314-2b89-4e07-a2a4-579e898a5640
- ConnectWise Cloud Management - Exchange Online: b78f6a77-d4e5-46fb-87e5-d1648bd02519
- ConnectWise Cloud Management - MS Graph: 0de14c77-b9b0-4137-9360-34878a929827
- ConnectWise Cloud Management - Partner Center: 412dcf96-176d-4b3a-a1b0-4981ad66971e
- ConnectWise Cloud Management - SharePoint Online: b2b55f5b-7758-4719-8d8f-88ae172e6bdb
Saldırganın kullandığı User-Agent değerleri (Microsoft): Python-urllib/3.12, python-requests/2.31.0, python-requests/2.34.2, curl/7.88.1, azure-toolkit/1.0
Kaynaklar
- Microsoft Security Blog, "AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise"microsoft.com (başka siteye gider)
- Microsoft Security Blog, "Chinese threat actor Storm-0940 uses credentials from password spray attacks from a covert network" (Ekim 2024)microsoft.com (başka siteye gider)
- The Hacker News, "Hackers Use Compromised ConnectWise Credential to Sign In to 173 Microsoft 365 Tenants"thehackernews.com (başka siteye gider)
- The Hacker News, "ConnectWise Suspends Cloud Backup After Attackers Compromise Microsoft 365 Tenants"thehackernews.com (başka siteye gider)
- The Hacker News, "ConnectWise Resets Credentials as Cloud Backup Remains Offline After Security Incident"thehackernews.com (başka siteye gider)
- The Hacker News, "China-Linked Hackers Use ARTEX AI Agents in ConnectWise Supply Chain Attack"thehackernews.com (başka siteye gider)
- Huntress, "ConnectWise (SkyKick) Vendor Credentials Abused in M365 Attacks"huntress.com (başka siteye gider)
- Todyl, ConnectWise Cloud Backup Microsoft 365 uygulaması üzerinden yetkisiz erişim incelemesitodyl.com (başka siteye gider)
- ConnectWise Trust Center, güvenlik duyurularıconnectwise.com (başka siteye gider)
Bu konuda
Vaka Dosyası · 19 dk
XZ Utils vakası: İki yılı aşkın bir güven operasyonu ve onu yakalayan yarım saniye
Vaka Dosyası · 21 dk
Sahte bir iş görüşmesinden GitHub'daki komuta kanalına, Blinder Tunnel saldırısının izi
Vaka Dosyası · 16 dk
AdFection: Bir reklam şirketinin Candiru spyware'ine nasıl kapı açtığı ortaya çıkarıldı