AdFection: Bir reklam şirketinin Candiru spyware'ine nasıl kapı açtığı ortaya çıkarıldı
Al Jazeera'nın teknik ekibi 2024'te bazı gazetecilerin cihazlarında olağandışı hareketler fark etti. Citizen Lab'in ağ kayıtlarından başlayan incelemesi, bir server fingerprint'inden bir DLL örneğine, oradan da İsrailli bir reklam şirketinin açıkta bıraktığı panele ve dört milyar teklif kaydına uzandı. Sonuç: hedefli reklamla, tıklama gerektirmeden dağıtılan mercenary spyware'in kamuya açık ilk teknik kanıtı.
- 16 dk okuma
- 4 kaynak
Kısaca
- Citizen Lab, Al Jazeera'da en az 45 cihazın 2024-2025'te Discover-Tech reklamları üzerinden Candiru spyware'iyle hedef alındığını "high confidence" ile tespit etti. Atıf; ağ kayıtlarındaki zaman imzasına, sunucu fingerprint'lerine ve 2021'deki Candiru örneğiyle örtüşen bir DLL'e dayanıyor.
- Discover-Tech'in açıkta kalan Controlium paneli, login kayıtları ve teklif veritabanı, şirketin Candiru dışında Bindecy ve Intelos ile de bağlantılı olduğunu, reklamlarının dört ayda yaklaşık 200 bin uygulama ve web sitesinde gösterildiğini ortaya koydu. Hangi cihazlara gerçekten bulaşıldığı ise bilinmiyor.
Bu dosya, Toronto Üniversitesi bünyesindeki Citizen Lab’in 15 Ekim 2026’da yayımladığı “Exposing AdFection” raporuna dayanıyor. Raporun yazarları Bill Marczak, Wolfie Christl, John Scott-Railton, Astrid Perry, Siena Anstis ve Ron Deibert. Çalışma, reklam güvenliği şirketi Confiant’ın ayrı bir incelemesiyle eş zamanlı yayımlandı. Aşağıdaki bulgular ve değerlendirmeler Citizen Lab’e ait. Biz araştırmanın izlediği yolu sırasıyla anlatıyoruz. Olayın kısa haberini daha önce yayımlamıştık.
Olayın özeti
Citizen Lab’e göre İsrailli Discover-Tech, kendini meşru bir reklam şirketi olarak tanıtıyor, ama aslında mercenary spyware (devletlere ücret karşılığı casus yazılım satan şirketlerin ürünleri) üreticileriyle online reklam sistemi arasında köprü görevi görüyor. Şirketin satın aldığı reklamlar bir cihazda gösterildiğinde, seçilmiş hedeflere ek kod gönderiliyor. Bu kod, kullanıcı hiçbir şeye tıklamadan cihaza spyware yerleştirilmesinin ilk adımı oluyor. Citizen Lab bu tekniğe AdFection adını veriyor ve bunun, hedefli reklamla dağıtılan zero-click (kullanıcı etkileşimi gerektirmeyen) mercenary spyware’in kamuya açık ilk teknik doğrulaması olduğunu söylüyor.
Somut vaka Al Jazeera. Citizen Lab, 2024 ve 2025’te Al Jazeera’da en az 45 cihazın bu yöntemle hedef alındığını ve saldırıların Candiru’nun spyware’iyle yapıldığını “high confidence” ile değerlendiriyor. Candiru İsrailli bir spyware şirketi. Rapora göre şirket artık “Integrity Labs” adını kullanıyor.
İlk iz: Al Jazeera’daki olağandışı hareketler
Al Jazeera’nın haberine göre kurumun kendi teknoloji ekibi, 2024’te bazı gazetecilerin kullandığı cihazlarda olağandışı örüntüler fark etti. Bu örüntüler 2025’te de sürdü. Ekip, bunun arkasında spyware olup olmadığının araştırılması için Citizen Lab’den destek istedi.
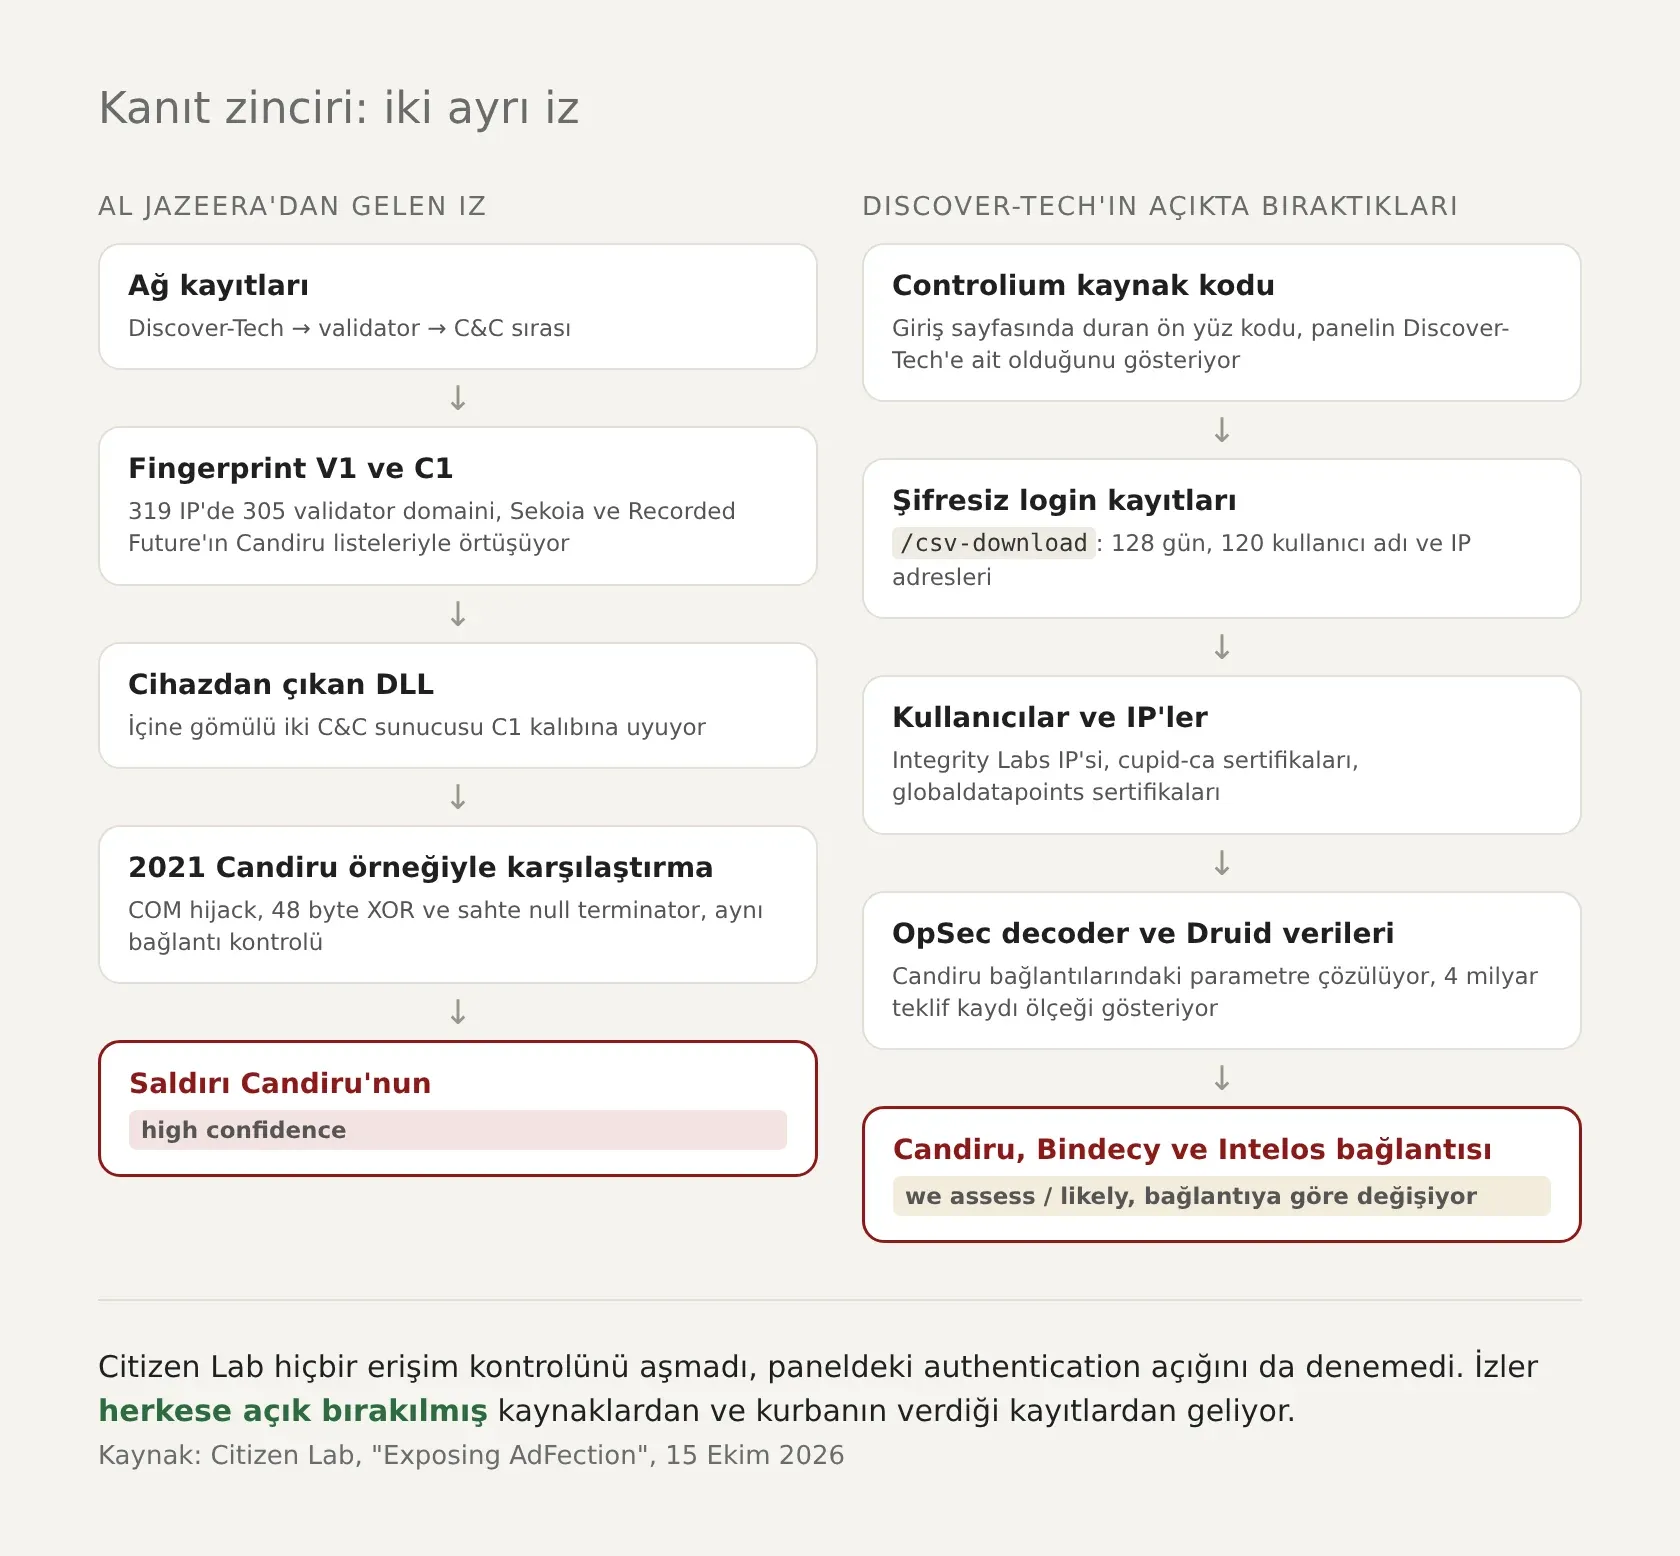
İncelemenin hammaddesi iki şeydi. Birincisi, Al Jazeera’nın saldırı döneminde topladığı ve Citizen Lab’e verdiği ağ kayıtları. İkincisi, Al Jazeera’nın ele geçirilmiş cihazlardan birinden ayırdığı bir Windows DLL dosyası. Araştırmanın geri kalanı bu iki iz üzerine kuruldu.
Reklamdan spyware’e: zero-click teslimatın işleyişi
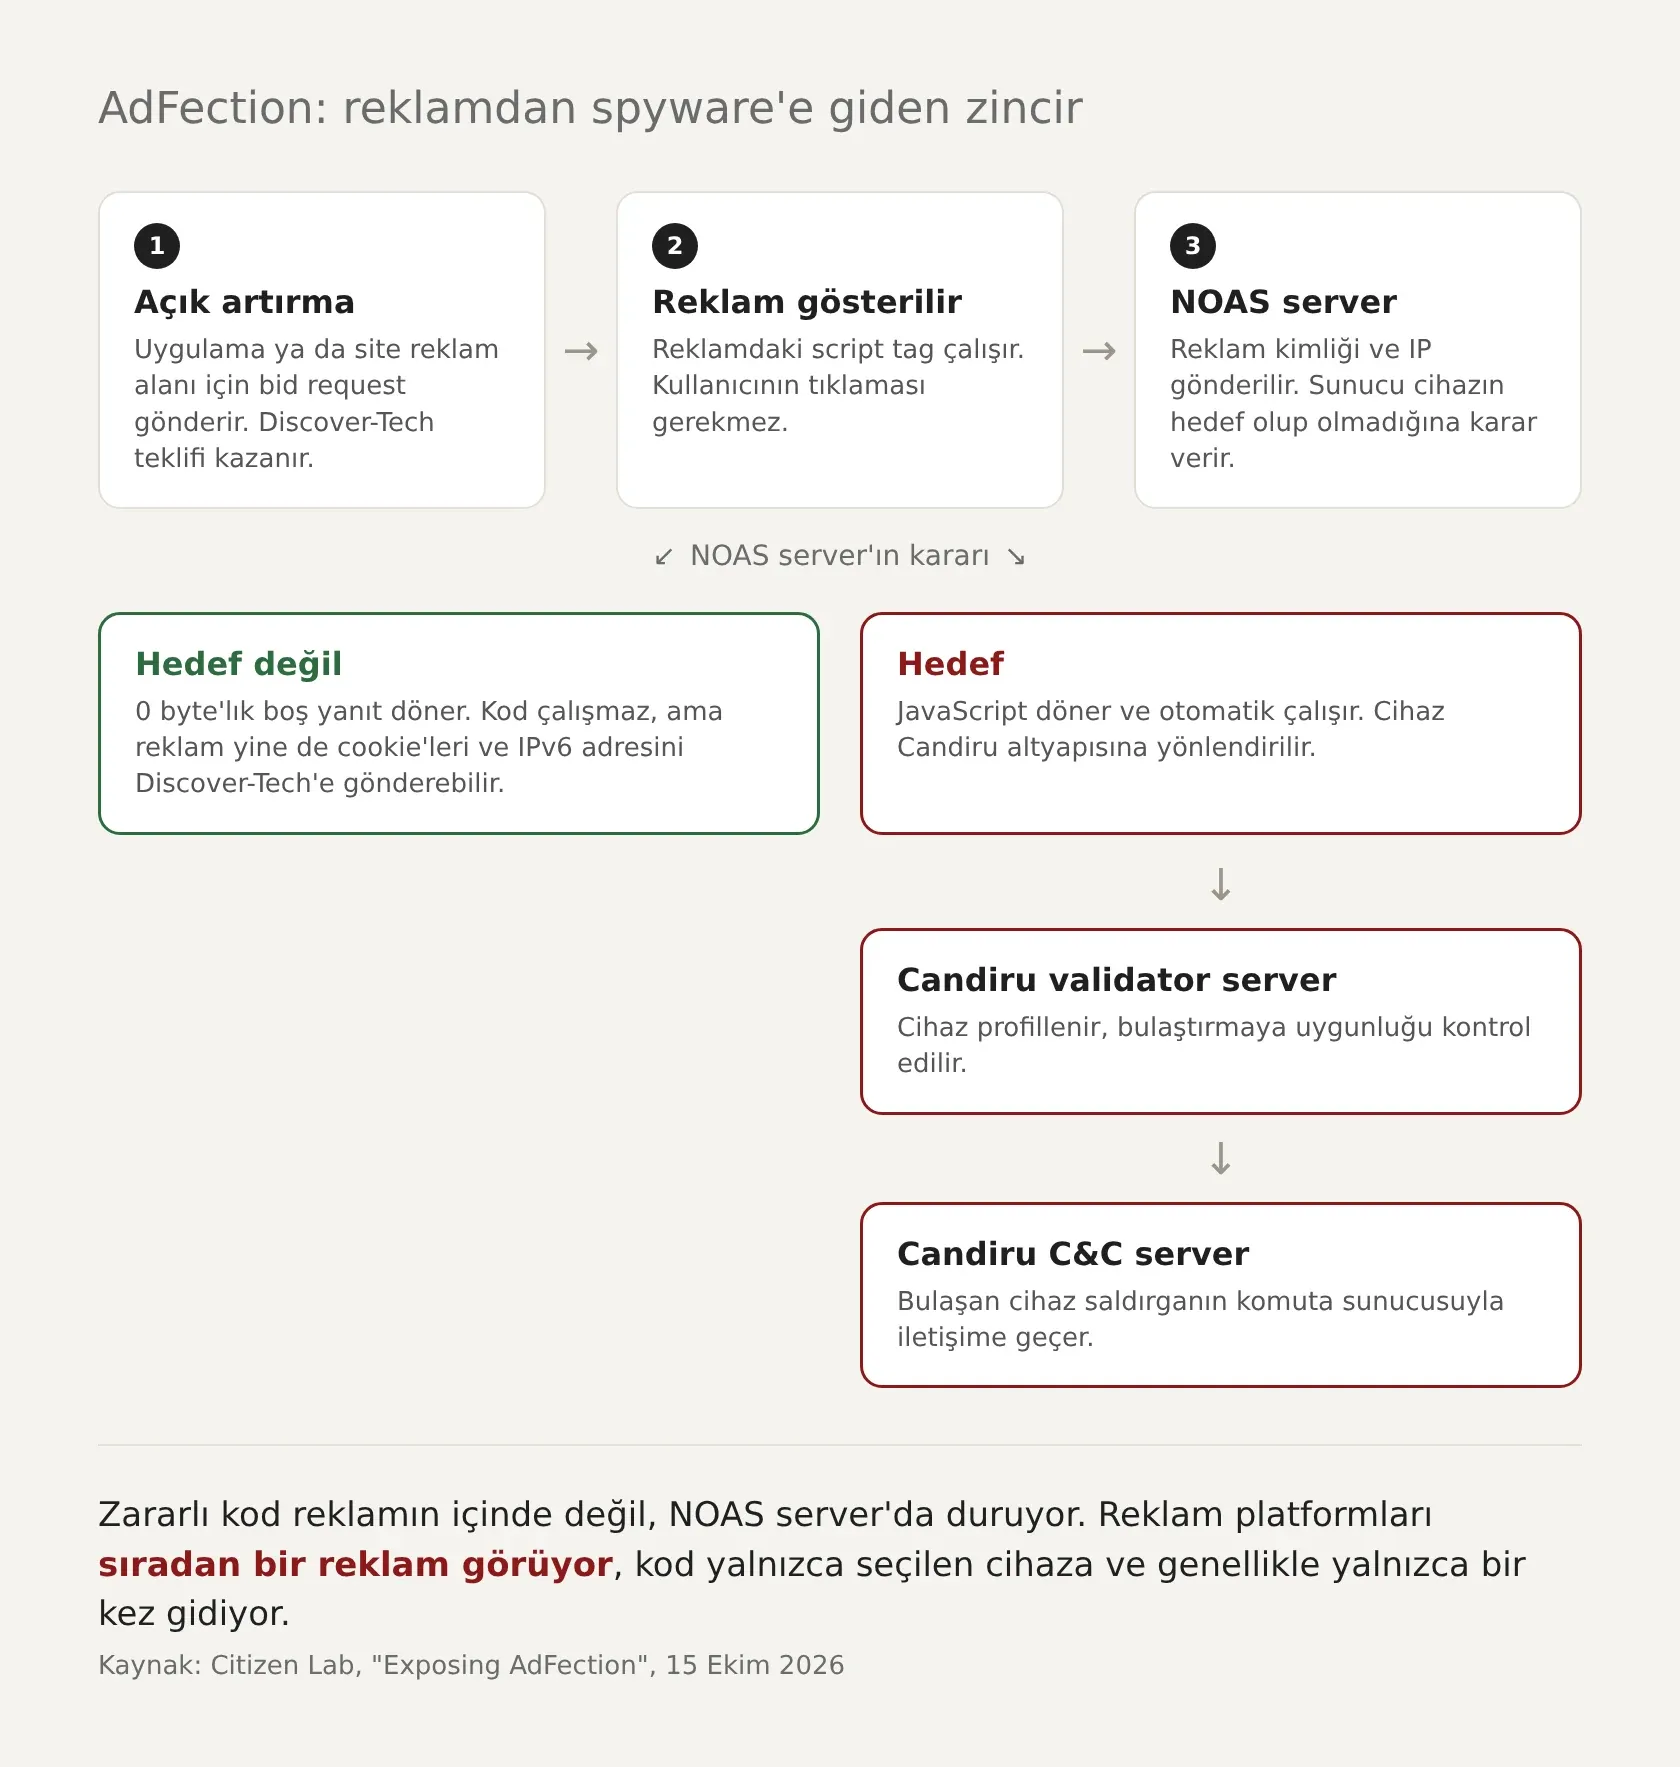
Bir uygulamada ya da web sitesinde gördüğümüz reklam, çoğu zaman RTB (real-time bidding, gerçek zamanlı açık artırma) denen bir sürecin sonucu. Sayfa açıldığında cihaz bir bid request (reklam alanı için teklif isteği) gönderiyor. Bu istekte cihaz kimlikleri, IP adresi, konum, uygulama ya da site bilgisi gibi veriler yer alabiliyor. Reklamverenler DSP (demand-side platform, reklam satın alma platformu) üzerinden teklif veriyor, ad exchange (reklam borsası) kazananı seçiyor ve reklam saniyeden kısa sürede cihaza gönderiliyor. Rapor, bir reklamın yalnızca görsel ya da video olmadığını, reklamın gösterildiği uygulama ya da tarayıcıda çalışan kod da taşıyabildiğini vurguluyor. Sistem, tek bir kişiyi reklam kimliği, cookie ID ya da IP adresiyle hedeflemeye izin verecek şekilde tasarlanmış.
AdFection bu iki özelliği birleştiriyor. Discover-Tech’in reklamlarının büyük bir kısmı, şirketin “NOAS server” (ya da “getAd server”) adını verdiği bir sunucuya işaret eden bir script tag taşıyor. Reklam gösterildiğinde bu script Discover-Tech’e bağlanıyor, kullanıcının reklam kimliğini (cookie ID ya da mobile ad ID) gönderiyor ve dönen JavaScript’i otomatik olarak çalıştırıyor. Rapora göre NOAS server, IP adresi ile reklam kimliklerinin bir birleşimine bakarak cihazın hedef olup olmadığına karar veriyor. Hedefse kod dönüyor, değilse 0 byte’lık boş bir yanıt.
Bu tasarımın Discover-Tech’e sağladığı avantaj şu: zararlı kod, hatta zararlı koda işaret eden bir bağlantı bile, reklamı dağıtan ve gösteren şirketlerle hiç paylaşılmıyor. Reklam platformlarının gördüğü şey sıradan bir reklam. Reklamı gösterilen kullanıcıların çoğu hedef değil ve onlara hiçbir kod dönmüyor. Ama reklam yine de tarayıcıdan veri topluyor ve Discover-Tech’e gönderiyor. Bu veriler arasında sayfadaki cookie’ler ve cihazın public IPv6 adresi olabiliyor. Reklam bazen kullanıcının göremeyeceği şekilde arka planda da çalışabiliyor.
Citizen Lab, NOAS server’ın nasıl davrandığını sahte kullanıcı kimlikleriyle de test etti. https://pqv2.mtrtb[.]com/getAd?idfa=test2 adresine yapılan istek, sayfaya 1x1 piksellik görünmez bir iframe ekleyen bir JavaScript döndürdü. Discover-Tech’e ait “Mini Platform C” adlı bir uygulamada test123 kimliği için bir adres tanımlandığında, NOAS adresine ilk ziyarette bu adresi açan iframe kodu geldi, sonraki ziyaretlerde ise hiçbir şey gelmedi. Raporun değerlendirmesine göre NOAS server, belirli bir kimliğe kodu genellikle tam olarak bir kez veriyor ve yeniden görevlendirilene kadar boş yanıt dönüyor.
Ağ kayıtlarındaki zaman imzası
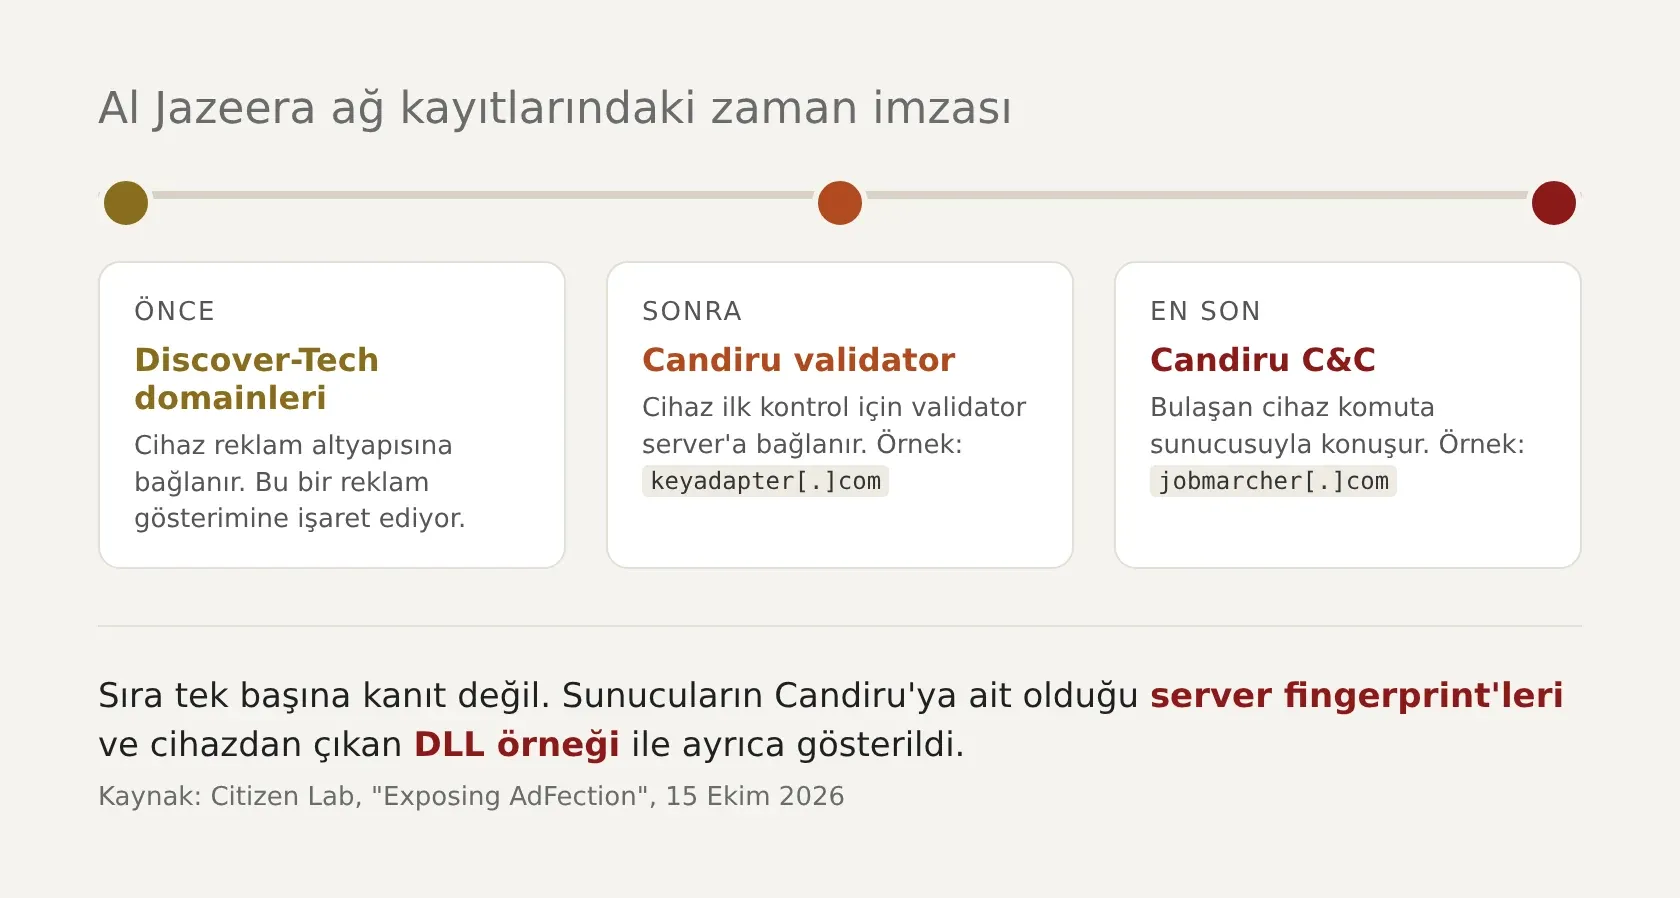
Al Jazeera’nın ağ kayıtları Citizen Lab’e saldırının “temporal signature”ını, yani adımların zaman içindeki açık bir sırasını verdi. Bulaşan cihazlar önce Discover-Tech altyapısındaki domainlerle iletişim kuruyor. Bu, bir reklam gösterimine işaret ediyor. Ardından aynı cihazlar Candiru’nun validator server’ına (cihazı profilleyip bulaştırmaya uygun olup olmadığını ilk kez kontrol eden sunucu) bağlanıyor. Sonunda bulaşan cihaz Candiru’nun C&C server’ıyla (command and control, saldırganın ele geçirilmiş cihazları yönettiği sunucu) iletişime geçiyor.
Bu sıra tek başına bir şey kanıtlamıyor. Asıl soru, kayıtlarda geçen sunucuların gerçekten Candiru’ya ait olup olmadığıydı.
Sunucuları fingerprint ile bulmak
Citizen Lab, kayıtlarda görülen iki validator domaininin (keyadapter[.]com ve sharethere[.]net) internet tarama servisi Censys’te bıraktığı HTTP yanıt başlıklarının ortak bir kalıba uyduğunu buldu ve bu kalıbı bir regular expression olarak tanımladı. Rapor buna Fingerprint V1 diyor. Bu fingerprint’e uyan sunucular Ağustos 2022’den Temmuz 2026’ya kadar görülüyor, ancak Mayıs-Haziran 2026’da bu davranış yavaş yavaş terk edilmeye başlanmış. Citizen Lab, maliyet nedeniyle her ay için yalnızca bir geçmiş Censys görüntüsüne bakarak 319 IP adresinde 305 farklı domain buldu. Bu liste, Sekoia ve Recorded Future’ın daha önce kamuya açık olarak Candiru’ya bağladığı domainleri de içeriyor.
C&C sunucuları için de ayrı bir kalıp, Fingerprint C1 çıkarıldı. Saldırıda kullanılan C&C sunucularından dördü bu kalıba uyuyor: fearevolve[.]com, insightenterprisells[.]com, jobmarcher[.]com ve plasticbells[.]com. Kalan üçünün internet tarama verilerinde bir yanıtı bulunamadı.
DLL örneği ve Candiru’ya atıf
Zincirin en güçlü halkası, Al Jazeera’nın ele geçirilmiş cihazdan ayırdığı Windows DLL dosyası. Örnek VirusTotal’de de bulunuyor. SHA-256 değeri:
255869de85e2a171993fc5eb8a556d873a1b8966e040f6f55926f2fa2d595cc8
Dosyanın içine iki C&C sunucusu gömülü: fearevolve[.]com ve jobmarcher[.]com. İkisi de Fingerprint C1’e uyuyor. Yani ağ kayıtlarında görülen sunucularla cihazdan çıkan zararlı yazılım aynı altyapıya bağlanıyor.
Citizen Lab ardından bu örneği, 2021’de yakalayıp yayımladığı Candiru saldırı zinciriyle karşılaştırdı. Üç ortak özellik öne çıkıyor:
- Persistence yöntemi: İki örnek de cihazda kalıcı olmak için COM hijack (Windows’un bileşen kayıtlarını değiştirerek zararlı kodun meşru bir bileşen yerine yüklenmesini sağlama) kullanıyor, ancak farklı DLL’ler üzerinden.
- String obfuscation: İki örnek de metinleri 48 byte’lık tekrar eden bir XOR anahtarıyla gizliyor. Anahtarlar farklı, ama ikisinde de aynı tuhaflık var: gizlenmiş metinlerin sonunda çözülmeyen, sessizce atılan “sahte” bir null terminator bulunuyor. Rapora göre bunun tek işlevi, çözülen metin için bellekte doğru boyutta yer ayrılmasını sağlamak.
- Bağlantı kontrolü: İki örneğin yapılandırması da ağ bağlantısını kontrol etmek için aynı sırayla aynı iki adresi kullanıyor:
http://www.google.comvehttp://www.microsoft.com.
Citizen Lab bu üç özelliğin birlikte bulunmasından, örneğin 2021’deki Candiru zincirinin daha yeni bir sürümü olduğu sonucuna “high confidence” ile varıyor.
Controlium: Discover-Tech’in hedefleme paneli
İkinci büyük iz, Discover-Tech’in müşterilerine sunduğu Controlium adlı panel. Pek çok web uygulamasında olduğu gibi, Controlium’un ön yüzünün kaynak kodunun tamamı uygulamanın giriş sayfasında yer alıyordu. Citizen Lab sayfayı tarayıcıda kaydetti, kodu dış sunucularla iletişim kurmayacak şekilde değiştirdi ve bütün ekranları görünür hale getirip arayüzü inceledi. Rapor, yalnızca herkese açık kaynakların indirildiğini ve hiçbir erişim kontrolünün aşılmadığını vurguluyor.
Panelin Discover-Tech’e ait olduğu birkaç bağımsız izle gösteriliyor:
- Controlium’un bulunduğu
www.controlium[.]net,powerium[.]net,adv45.volasim[.]comveadv50.volasim[.]comadreslerinin hepsi, adında “discovertech” geçen aynı AWS Application Load Balancer’a yönleniyor. - Kodun içinde
controlium-discover-techvehttps://discovertech.us.auth0.comgibi doğrudan şirkete atıf yapan ifadeler var. - Uygulamanın
/jsConfigadresine erişmeye çalışan bir kullanıcıya “ONLY DEKEL IS ALLOWED!!!” mesajı gösteriliyor. Rapor bunu şirketin CEO’su Dekel Boni’ye olası bir gönderme olarak not ediyor. - Panele sık giriş yapan kullanıcıların adları, LinkedIn’de Discover-Tech çalışanı olarak görünen kişilerle örtüşüyor.
Arayüz, panelin ne için tasarlandığını da gösteriyor. Müşteriler bir hedefi mobile advertising ID’si, tarayıcı kimliği ya da IP adresiyle seçebiliyor. “Tag Generator” modülünde reklam görseli, açılış sayfası ve NOAS adresinden oluşan bir “tag” hazırlanıyor ve reklamın hangi DSP üzerinden dağıtılacağı seçiliyor. Seçenekler arasında Beeswax, Eskimi ve Discover-Tech’in kendi MyDSP platformu, MyDSP için de Google ya da Yandex reklam borsası var. “Campaigns” modülündeki “URL Type” seçenekleri arasında “Ad URL”, “Script”, “Monitor”, “Pixel” ve “De-anon” bulunuyor. Citizen Lab bunların çoğunun ne anlama geldiğinden emin olmadığını, “Ad URL”nin 1x1 iframe açtığını, “Script”in ise büyük olasılıkla rastgele JavaScript çalıştırmaya yaradığını düşündüğünü yazıyor. Başka modüller, bir hedefin son 30 dakikadaki reklam gösterimlerini ve son bid request’lerini, yani hangi uygulamayı ya da siteyi hangi IP adresinden kullandığını gösteriyor. Admin tarafında ise müşterilere ülke bazında izin ya da yasak listeleri ve “OpSec” kısıtlamaları tanımlanabiliyor.
İncelemede iki güvenlik açığı da ortaya çıktı. Birincisi bir authentication açığı. Controlium, Okta’nın Auth0 hizmetiyle giriş yapılınca dönen imzalı JWT’yi kullanmak yerine, kullanıcının adını ve e-postasını içeren meta veriyi, panelin kendi kodunda açıkça duran bir anahtarla şifreleyip token olarak kullanıyordu. Rapora göre doğru kod panelde vardı ama yorum satırına alınmıştı. Citizen Lab bu açığı denemediğini, bunun Discover-Tech’in sistemlerine yetkisiz erişim olacağını düşündüğünü belirtiyor.
İkincisi araştırmaya doğrudan veri sağladı. Kodda geçen /csv-download adresine hiçbir şifre ya da token olmadan, yalnızca başlangıç ve bitiş tarihi gönderen sıradan istekler yapıldığında, Controlium’a hangi kullanıcının hangi IP adresinden giriş yaptığını gösteren kayıtlar dönüyordu. Citizen Lab 128 günlük giriş kaydı indirdi ve controlium[.]net ile powerium[.]net üzerindeki panellere giriş yapan 120 farklı kullanıcı adı belirledi. Sonraki bağlantıların çoğu bu kayıtlardan çıktı.
İzleri birleştiren halkalar
Ad URL OpSec ve Suudi Arabistan. Citizen Lab, 2024 ve 2025’e ait bazı Candiru infection link’lerinde (bulaştırma bağlantısı) Fingerprint V1’e uyan en az altı domain buldu. Bu bağlantılarda ?q= adlı bir parametre ve içinde Base64 ile kodlanmış 16 byte’lık veri vardı. Her vakada bu veri, Discover-Tech ile bağlantılı myipinfo[.]io sitesindeki “Ad URL OpSec Decoder” adlı sayfada açıkça yayımlanmış “V1” AES-256 anahtarıyla doğru şekilde çözüldü. VirusTotal’de herkese açık duran bu bağlantılardan birinin parametresi, Suudi Arabistan Dışişleri Bakanlığı’na kayıtlı bir IP adresine çözülüyor. Citizen Lab bu kurumu, Discover-Tech reklamlarıyla Candiru spyware’inin olası bir hedefi olarak gösteriyor.
Rapor bu verinin amacını şöyle değerlendiriyor: reklam gösterimindeki IP, şifrelenmiş halde saldırgana aktarılıyor. Saldırgan, bulaştırma bağlantısını açan cihazın IP’sini bununla karşılaştırarak bağlantının yolda başka bir cihaza, örneğin exploit’i yakalamak isteyen bir güvenlik araştırmacısına, aktarılmadığından emin oluyor. Bu, Discover-Tech’ten saldırgana “güvenli bir teslim” sağlıyor.
Candiru’nun pre-sales ekibi. /csv-download kayıtlarında iki kullanıcının, Citizen Lab’in Candiru/Integrity Labs’e bağladığı İsrail’deki bir IP adresinden giriş yaptığı görüldü. Rapor bu kullanıcılara INTEGRITYPRESALE1 ve INTEGRITYPRESALE2 adlarını veriyor. Birincisinin adı, LinkedIn’de “Cyber Security Company” adlı bir şirkette İsrail’de “Head of Presale” olarak görünen biriyle eşleşiyor. Bu sayfa kâğıt üzerinde Jakarta’daki bir şirkete ait, ama LinkedIn’in “bu sayfayı görüntüleyenler şunlara da baktı” bölümünün ilk üç sırasında Integrity Labs, NSO Group ve Integrity Labs’in yazım hatalı bir sürümü çıkıyor. İkinci kullanıcının adı “_pap_pres” ile bitiyor. Citizen Lab “_pres”in “presale”i gösterdiğinden şüpheleniyor, ama aynı adı taşıyan LinkedIn kullanıcısının bu kişi olduğundan emin olamadığını açıkça yazıyor. Bu iki kullanıcının Azerbaycan, Çekya, İsrail, İtalya, Meksika, Karadağ, BAE ve ABD’den giriş yaptığı görülüyor.
Profiling sunucuları ve 3,6 milyon cihaz. Citizen Lab, 18 Mart 2025’te birkaç saat arayla ve aynı SOA kaydıyla kaydedilmiş üç domain tespit etti. İkisi Candiru C&C fingerprint’ine uyuyordu, üçüncüsü olan sincereaccertain[.]com ise hiç uymadı. Ama Nisan 2025’ten itibaren bu domaine giden bağlantılar Discover-Tech reklamlarıyla dağıtılmaya başladı. Bağlantıların qq parametresi yine Discover-Tech’in decoder sayfasıyla, bu kez “V2” şemasıyla çözüldü ve “IP | zaman damgası | User-Agent | reklam kimliği” biçiminde veriler çıktı. Citizen Lab, Discover-Tech reklamlarıyla bu tür adreslere yönlendirilen kullanıcı sayısını yüz binlerle milyonlar arasında tahmin ediyor. Ocak-Haziran 2026 arasında yeni bir NOAS adresindeki (ppv2.mtrtb[.]com) kimlik doğrulaması olmayan bir istatistik sayfası, 3.637.213 “eligible user” saydı. Rapor, bu özelliği Candiru dışındaki Discover-Tech müşterilerinin de kullanmış olabileceğini not ediyor. 2026’nın ilerleyen aylarında Discover-Tech kullanıcı başına anahtar kullanan “V3” sistemine geçti ve decoder sayfasını güncellemediği için bu veriler çözülemedi.
Bindecy. Panele giriş yapan maya ve mayaqa kullanıcıları, İsrail’deki bir IP adresinden de giriş yapıyordu. Aynı IP, “cupid-ca” tarafından imzalanmış self-signed sertifikalara sahip birkaç web sitesini yönetiyordu. Bu sertifikalardan yola çıkan Citizen Lab, ayırt edici bir speedtest sayfası döndüren sunuculara, oradan archer.westeurope.cloudapp.azure[.]com ve bd-mainserver.herokuapp[.]com adreslerine ulaştı. Citizen Lab, iş ortaklarından Bindecy’nin “Archer” ve “Cupid” adlı ürünleri olduğunu öğrendiğini ve “bd”nin Bindecy’yi gösterdiğini düşündüğünü yazıyor.
Intelos. Bazı Controlium kullanıcıları, globaldatapoints[.]com sertifikası döndüren IP adreslerinden giriş yapıyordu. Bu domainin bir alt alan adı, adında “intelos” geçen bir AWS load balancer’a yönleniyordu ve bir başka alt alan adı kısa süre için, Intelos’un ürünü olduğu bildirilen “AD/HOC” adlı bir uygulamanın giriş sayfasını gösterdi. Citizen Lab, Intelos ile bağlantılı olduğunu düşündüğü en az 15 Controlium kullanıcısı belirledi.
DARK CARTOGRAPHER. Citizen Lab, bazı Discover-Tech reklamlarının “WebRTC IP leak” sorunuyla VPN kullanıcılarının gerçek IP adresini, mobil operatörlerin “zero-click login” altyapısındaki hatalarla da kullanıcının telefon numarasını (MSISDN) açığa çıkarmaya çalıştığını tespit etti. Bu işi yapan aktöre DARK CARTOGRAPHER adını veren Citizen Lab, ayrıntıları operatörlere bildirim süreci tamamlandıktan sonra ayrı bir raporda yayımlayacağını söylüyor.
Ölçek: dört milyar teklif kaydı
Discover-Tech’in mtrtb[.]com sitesinde, herkesin okuyabildiği iki Apache Druid veritabanı vardı. Citizen Lab, Mart-Haziran 2026 arasındaki yaklaşık dört milyar MyDSP teklif kaydını bu veritabanlarından inceledi. Kayıtlarda reklam kimlikleri ya da GPS koordinatları yoktu, ama IP adresleri ya da /24 blokları ve şehir düzeyinde konum bilgisi vardı. Discover-Tech bu veritabanlarını Ağustos 2026’da kapatmış görünüyor.
Rakamlar şöyle: MyDSP dört ayda 3.770.286.576 reklam gösterimi için teklif verdi ve 441.954.291’ini (yüzde 11,7) kazandı. Tekliflerin yüzde 76,7’si mobil uygulamalar, yüzde 23,3’ü web tarayıcıları içindi. En az 718.748.885 teklif (yaklaşık yüzde 19) NOAS server’a işaret eden script taşıyan reklamlar içindi. Bu reklamlar 161 ülkede IP’ye göre konumlanan kullanıcılara teklif edildi ve 75.373 farklı Android ve iOS uygulamasında, 120.768 farklı web sitesinde gerçekten gösterildi. Ham teklif sayısında Yemen, Pakistan, Karadağ ve Brezilya başı çekiyor. Kişi başına düşen teklifte ise Karadağ açık ara önde.
Citizen Lab, bunların gerçek reklamlar olduğuna dair iyi bir kanıt bulamadığını da yazıyor. Veritabanında yalnızca üç reklamveren görünüyor ve çoğu Discover-Tech’in kendisine ya da onunla bağlantılı şirketlere ait. “AliExpress” adına gösterilen reklamlar hep aynı genel “SALE” görseli. Veritabanı dört ayda yaklaşık 109.091 dolarlık harcama kaydediyor, ama gelir ve dönüşüm (satın alma, uygulama yükleme gibi) alanları neredeyse her zaman sıfır. Rapor, bir reklam şirketi için hiçbir reklamın bir sonuç doğurmamasının son derece alışılmadık olduğunu vurguluyor ve AliExpress ya da Ugreen’in bu reklamları satın aldığına dair bir kanıt olmadığını belirtiyor.
Veriler, reklamların NATO ve BM ağlarında, Avrupa Parlamentosu, Avrupa Komisyonu ve AB Konseyi Genel Sekreterliği ağlarında, Norveç, İsveç ve Danimarka’da kamu ve kritik altyapı ağlarında, savunma şirketlerinde, yarı iletken üreticilerinde ve pek çok ülkede medya kuruluşlarında gösterildiğini ortaya koyuyor. Citizen Lab burada bir uyarının altını özellikle çiziyor: Bir Discover-Tech reklamının gösterilmesi, o cihazın spyware ile hedef alındığı ya da bulaştırıldığı anlamına gelmiyor. Citizen Lab’in değerlendirmesine göre bu gösterimler en azından Discover-Tech’in o cihazları profillemesiyle sonuçlanmış, bazı durumlarda ise Candiru’nun ya da başka aktörlerin kodunun cihazda çalışmasına yol açmış olabilir. Ayrıca bu görünürlük yalnızca MyDSP verileriyle sınırlı. Beeswax ve Eskimi üzerinden verilen reklamlar ve dört aylık dönemin dışı bu verilerde yok.
Şirket ağı
Rapora göre Discover-Tech Ltd, Mart 2020’de İsrail’de kuruldu. Şirketi CEO’su Dekel Boni yönetiyor. İsrail’in gözetim teknolojisi sektörünün önde gelen isimlerinden Eric Banoun, kuruluştan kısa süre sonra yönetim kuruluna girdi ve Ocak 2025’e kadar kaldı. Banoun, NSO Group’un yakın ortağı Circles’ın ve Intellexa konsorsiyumuna dahil Senpai Technologies’in kurucuları arasında. Banoun ayrıca 2018’den bu yana Intelos’un hissedarı ve yöneticisi. Discover-Tech’in hissedarları arasında Mart 2026’ya kadar Britanya Virjin Adaları’nda kayıtlı Chaia Services Ltd de vardı. Haaretz’in bir incelemesine göre bu şirketin yöneticilerinden biri, Intellexa’nın şirket ağını yönetmiş olan Sara Hamou. Citizen Lab bu bağlantılardan, Discover-Tech’in yaklaşık altı yıl boyunca spyware sektörüyle bağlantılı olduğu sonucuna varıyor.
Raporun en çarpıcı bulgularından biri de şu: Google ve reklam sektörü birliği IAB Europe, Discover-Tech’i 2020’den Ekim 2026’ya kadar “certified” ve “approved” reklam şirketleri listelerinde tuttu. Citizen Lab, şirketin spyware sektörüyle bağlantılarının şirket kayıtlarından kolayca görülebilir olduğunu, buna rağmen bu listelere girebildiğini ve bunun Discover-Tech’e meşruiyet kazandırdığını vurguluyor.
Kesinlik dereceleri ve bilinmeyenler
Raporun önemli bir özelliği, her bulguda ne kadar emin olunduğunu ayrı ayrı belirtmesi:
- “High confidence”: Al Jazeera saldırılarının Discover-Tech reklamları üzerinden Candiru spyware’iyle yapıldığı ve DLL örneğinin 2021’deki Candiru zincirinin daha yeni bir sürümü olduğu.
- “We assess” (değerlendiriyoruz): OpSec verisinin güvenli teslim amacıyla kullanıldığı, DARK CARTOGRAPHER’ın en az 2019’dan beri faaliyette olduğu ve hassas ağlardaki gösterimlerin en azından profillemeyle sonuçlandığı.
- “Likely” ve “we believe”: AliExpress gibi markaların reklamlarının bu şirketler adına satın alınmamış olduğu ve bazı Controlium kullanıcılarının Intelos’a bağlanması gibi daha zayıf bağlantılar.
Citizen Lab’in açıkça bilmediğini söylediği noktalar da var:
- Reklamların gösterildiği hassas ağlardaki kullanıcıların gerçekten bulaştırılıp bulaştırılmadığı.
- Candiru dışındaki Discover-Tech müşterilerinin kimler olduğu ve hangi hükümetlerin bu kapasiteyi kullandığı.
- Controlium’daki pek çok modülün ve URL türünün tam olarak ne işe yaradığı.
sincereaccertain[.]comve ilgili adreslerden dönen JavaScript kodu. Citizen Lab bu kodu elde edemedi, büyük olasılıkla OpSec özelliği yüzünden. Rapor, Confiant’ın ilgili kodu elde edebildiğini not ediyor.- “V3” şemasıyla şifrelenmiş veriler ve Druid kayıtlarındaki konum bilgisinin kaynağı.
Tepkiler
Citizen Lab yorum almak için 13 şirkete yazdı. Discover-Tech, Candiru (Integrity Labs), Bindecy, Intelos, Microsoft’un reklam platformu Xandr, Sunteng, IAB Europe ve Affle süresi içinde yanıt vermedi. IAB Europe’un yanıtı rapor yayımlandığı gün geldi.
Google, araştırmada işbirliği yaptı. Discover-Tech’in reklam borsalarına erişimini kesti ve şirketin kontrolündeki bilinen domainlere karşı Safe Browsing uyarıları devreye aldı. Google ve IAB Europe, Discover-Tech’i Ekim başında kayıtlarından çıkardı. Beeswax şirketi platformundan çıkardı, Vungle (Liftoff) inceleme sürerken erişimini durdurdu, Eskimi de hesaplarını ve domainlerini engelledi.
Eskimi’nin yanıtı, sistemin neden bu kadar uzun süre fark edilmediğine dair önemli bir ipucu veriyor. Şirkete göre Discover-Tech’in tag’leri otomatik taramadan kaçmak için tasarlanmıştı. Reklamı kimin gördüğüne, cihaza, IP adresine ve konuma göre farklı kod yüklüyor, kampanyalar da çoğu zaman çok dar IP listeleriyle sınırlanıyordu. Eskimi, reklam doğrulama şirketlerinin taramalarının bu yüzden atlatıldığını söylüyor. Alan adları ya da uygulamaları raporda geçen Adtimizer ve Volasim ise spyware faaliyetleriyle hiçbir ilgileri olmadığını açıkladı.
Savunmacılar için
Citizen Lab’in kurumlar için ana önerisi açık: reklamın kendisi artık bir zero-click infection vektörü ve şu an hedefli reklamlara güvenli şekilde maruz kalmanın tutarlı bir yolu yok. Rapor, sektör bütün AdFection türü vektörleri güvenilir şekilde engelleyebildiğini gösterene kadar en uygulanabilir korumanın reklamları gateway’de engellemek olduğunu değerlendiriyor. ABD’nin NSA ve CISA kurumları da 2018 ve 2020’de kurumlara ad-blocking kullanmalarını önermişti.
Kurumlar için öneriler:
- Reklamları ve tracking’i kurum gateway’inde, kurumun verdiği cihazlarda ve uç cihazlarda engelleyin.
- Kurum cihazlarında MDM ile mobile advertising ID’yi devre dışı bırakın ve reklam hedeflemeden çıkın.
- Yerleşik tracking koruması, reklam engelleme ve Global Privacy Control desteği olan tarayıcılara geçin.
- Reklam gösterimleriyle ilişkili trafiği zararlı istek işaretleri açısından izleyin.
Bireyler için öneriler:
- Güvenilir bir ad-blocking eklentisi ve tracking engelleyen bir tarayıcı kullanın.
- Telefonunuzdaki mobile advertising ID’yi düzenli olarak sıfırlayın, reklam takibini kapatın.
- Evdeki router’da ya da reklam engelleme sunan güvenilir bir VPN hizmetinde ağ düzeyinde ad-blocking kullanın.
- Kim olduğunuz ya da yaptığınız iş nedeniyle yüksek risk altındaysanız uzman desteği alın.
Rapor ayrıca haber kuruluşlarını, hem kurum içinde hem de tek tek gazeteci ve çalışanları hedef alabilecek bu tehdit karşısında sistemlerini ve kayıtlarını AdFection türü hedefleme ve bulaştırma işaretleri açısından incelemeye çağırıyor.
IoC
Rapordan derlenen göstergeler. Kendi kayıtlarınızda arama yaparken kullanılabilir, ancak bir eşleşme tek başına bulaşma anlamına gelmez. Discover-Tech domainleri reklam gösterimlerinde milyonlarca cihaza ulaştı.
Discover-Tech NOAS ve tracking altyapısı:
noas.mtrtb[.]com, infinoas.mtrtb[.]com, ppv2.mtrtb[.]com, pqv2.mtrtb[.]com, tracker.mtrtb[.]com, events.myweb3id[.]io, tracookiepixel[.]xyz, logger.powerium[.]net, noas.powerium[.]net, dtech.adtimizer[.]co
Candiru validator server’ları (Fingerprint V1 örnekleri):
keyadapter[.]com, sharethere[.]net
Candiru C&C server’ları (Fingerprint C1):
fearevolve[.]com, insightenterprisells[.]com, jobmarcher[.]com, plasticbells[.]com
Candiru ile ilişkilendirilen profiling ve C&C domainleri:
sincereaccertain[.]com, outdooutcome[.]com, suggestutterly[.]com, d1fcoizt7mje85.cloudfront[.]net
Candiru DLL örneği (SHA-256):
255869de85e2a171993fc5eb8a556d873a1b8966e040f6f55926f2fa2d595cc8
Kaynaklar
- Citizen Lab, "Exposing AdFection: How Discover-Tech Turned Targeted Ads Into a Pipeline for Zero-Click Mercenary Spyware" (Report 195, 15 Ekim 2026)citizenlab.ca (başka siteye gider)
- Al Jazeera, "Israeli ad-tech firm helped place spyware on Al Jazeera devices"aljazeera.com (başka siteye gider)
- Committee to Protect Journalists, Al Jazeera cihazlarına yönelik spyware raporucpj.org (başka siteye gider)
- BleepingComputer, "Targeted ads installed Candiru spyware in zero-click attacks"bleepingcomputer.com (başka siteye gider)
Bu konuda
Vaka Dosyası · 19 dk
XZ Utils vakası: İki yılı aşkın bir güven operasyonu ve onu yakalayan yarım saniye
Vaka Dosyası · 21 dk
Sahte bir iş görüşmesinden GitHub'daki komuta kanalına, Blinder Tunnel saldırısının izi
Vaka Dosyası · 14 dk
ConnectWise Cloud Backup vakası, çalınan bir uygulama kimliğinden Storm-0940'a uzanan iz