Sahte bir iş görüşmesinden GitHub'daki komuta kanalına, Blinder Tunnel saldırısının izi
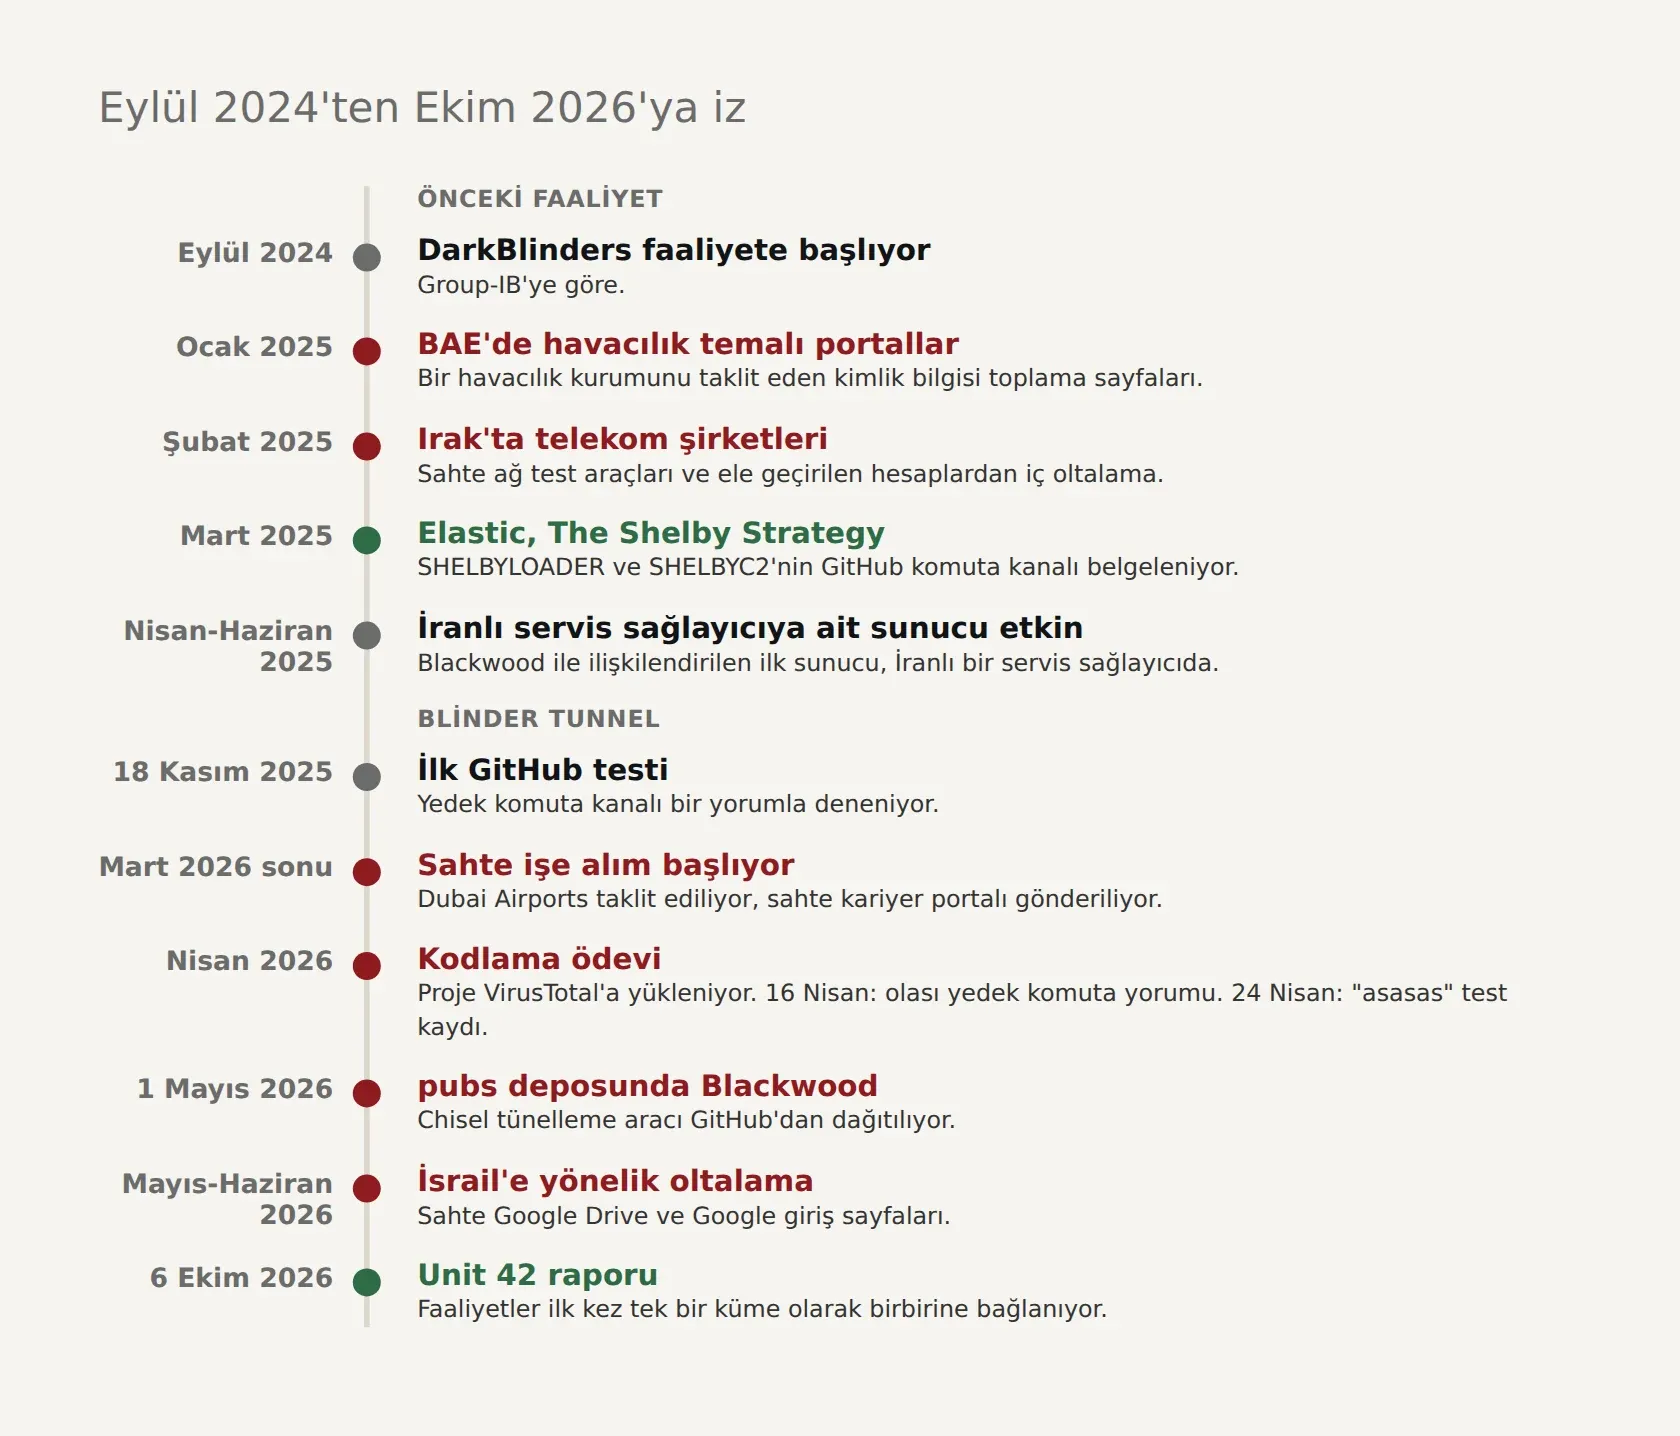
Mart 2026'da Irak'taki kritik altyapıyla bağlantılı, büyük olasılıkla yazılım mühendisi olan bir kişiye Dubai Airports'un bilgi işlem biriminden geldiği izlenimi veren bir iş teklifi ulaştı. İşe alım sürecinin ikinci adımında gönderilen kodlama ödevi, Visual Studio'da açıldığında arka planda zararlı kod çalıştıracak şekilde hazırlanmıştı. Unit 42'nin 6 Ekim'de yayımladığı araştırma, sahte işe alım sürecinden GitHub üzerinden yönetilen bir arka kapıya, ağ içine tünel açabilen bir araca ve İsrail'deki bir kuruma yönelik ayrı bir kampanyaya uzanan izleri ortaya koydu. Unit 42 faaliyeti yüksek güvenle İran devletiyle uyumlu bir aktöre bağlıyor, ancak belirli bir gruba atfetmiyor. Hedefin bilgisayarına zararlı yazılımın gerçekten bulaşıp bulaşmadığı kamuya açık raporda belirtilmiyor.
- 21 dk okuma
- 5 kaynak
Kısaca
- Saldırganlar Dubai Airports'u taklit etti. Unit 42, Dubai Airports'un sistemlerinde bir ihlal ya da açıktan haberdar olmadığını belirtiyor. Kampanya, Irak'tan VirusTotal'a yüklenen dosyalarla fark edildi. Hedef alınan kişinin bilgisayarına zararlı yazılımın bulaşıp bulaşmadığı raporda belirtilmiyor.
- Unit 42 faaliyeti CL-STA-1178 adıyla izliyor ve "yüksek güvenle" İran devletiyle uyumlu bir aktöre bağlıyor. Aynı araç ailesini 2025'te inceleyen Elastic bir atıf yapmadı, Group-IB ise İran bağlantısını "düşük güvenle" değerlendiriyor.
- Saldırganların herkese açık GitHub depolarında bıraktığı araçlar, test kayıtları ve bir müzik dosyasının meta verisi, araştırmacıların altyapıyı birbirine bağlamasını sağladı.
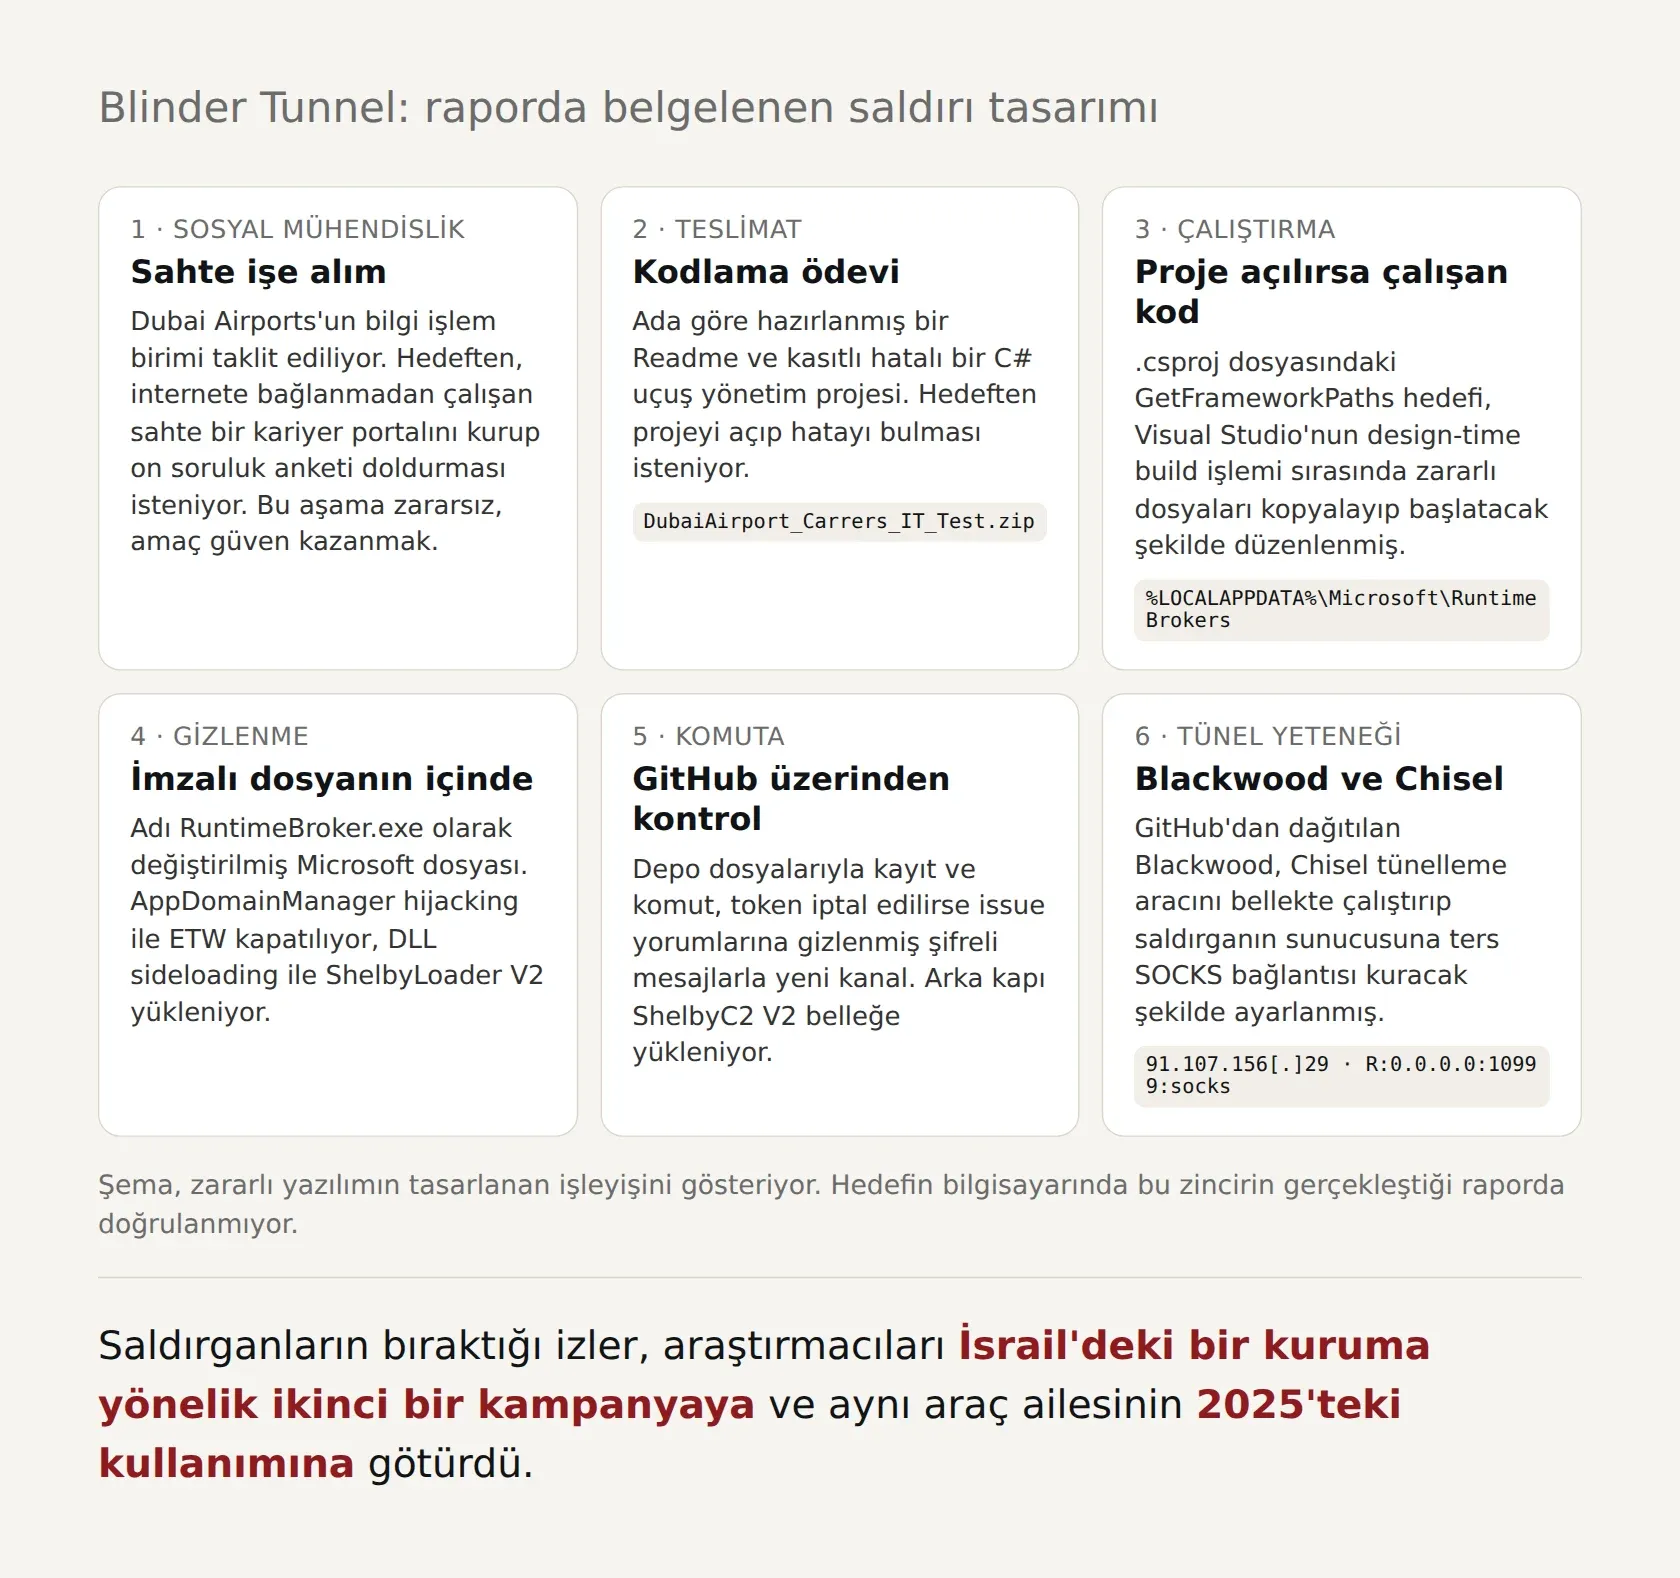
Mart 2026 sonunda, Irak’taki kritik altyapıyla bağlantılı ve büyük olasılıkla yazılım mühendisi olan bir kişiye iş teklifi geldi. Teklifi yapanlar kendilerini Dubai Airports’un bilgi işlem birimi olarak tanıtıyordu ve bir yazılım geliştirme pozisyonu için işe alım süreci başlatmışlardı. Sürecin ilk adımı bir kariyer portalına giriş yapıp bir anketi doldurmak, ikinci adımı ise evde çözülecek bir kodlama ödeviydi.
Bu ödev, bir Visual Studio projesi açıldığında arka planda zararlı kod çalıştıracak şekilde hazırlanmıştı. Projenin hedefin bilgisayarında gerçekten açılıp açılmadığı ve saldırının başarılı olup olmadığı kamuya açık raporda yer almıyor.
Palo Alto Networks’ün tehdit araştırma birimi Unit 42, bu sahte işe alım sürecini 6 Ekim 2026’da yayımladığı raporda anlattı ve kampanyaya “Blinder Tunnel” adını verdi. Ad, saldırganların altyapısında kullandığı terimlerden ve zararlı yazılımın tünel açma yeteneğinden geliyor. Saldırganlar araçlarına ve altyapılarına İngiliz dizisi Peaky Blinders’tan isimler vermiş, dizinin jenerik müziğini bile kendi GitHub depolarına koymuştu.
Bu vaka dosyası, araştırmacıların sahte bir kodlama ödevinden yola çıkarak saldırı altyapısına, İsrail’deki bir kuruma yönelik ayrı bir kampanyaya ve 2025’teki önceki izlere nasıl ulaştığını adım adım takip ediyor. Hikâyenin bir kısmı Unit 42’nin 2026 bulgularına, bir kısmı ise aynı araç ailesinin önceki örneklerini inceleyen Elastic Security Labs ile Group-IB’nin çalışmalarına dayanıyor. Unit 42 bu faaliyetleri aynı kümeyle ilişkilendiriyor. Elastic ve Group-IB’nin raporları ise 2026’daki işe alım tuzağını bağımsız olarak doğrulamıyor.
Arka plan, iş arayanları hedef alan tuzaklar
Sahte iş teklifleri, devlet destekli siber casusluk gruplarının uzun süredir kullandığı bir yöntem. Unit 42, güvenlik şirketi ClearSky Cyber Security’nin İran bağlantılı “Dream Job” kampanyaları hakkındaki raporuna atıf yapıyor. O kampanyalarda iş teklifleri genellikle zararlı bağlantılar ya da belgelerle geliyordu. Blinder Tunnel’da ise saldırganlar bir adım daha ileri gitmiş: Hedefe zararlı bir belge değil, bir yazılım geliştiricinin günlük işinin parçası olan bir Visual Studio projesi göndermişler.
Yöntem, hedefin mesleğine göre biçilmiş. Bir yazılım mühendisi için bir kodlama ödevini açmak sıradan bir iş. Ödevi çözmek için projeyi açmak, derlemek ve çalıştırmak gerekiyor. Saldırganlar da tam bu alışkanlığı kullandı.
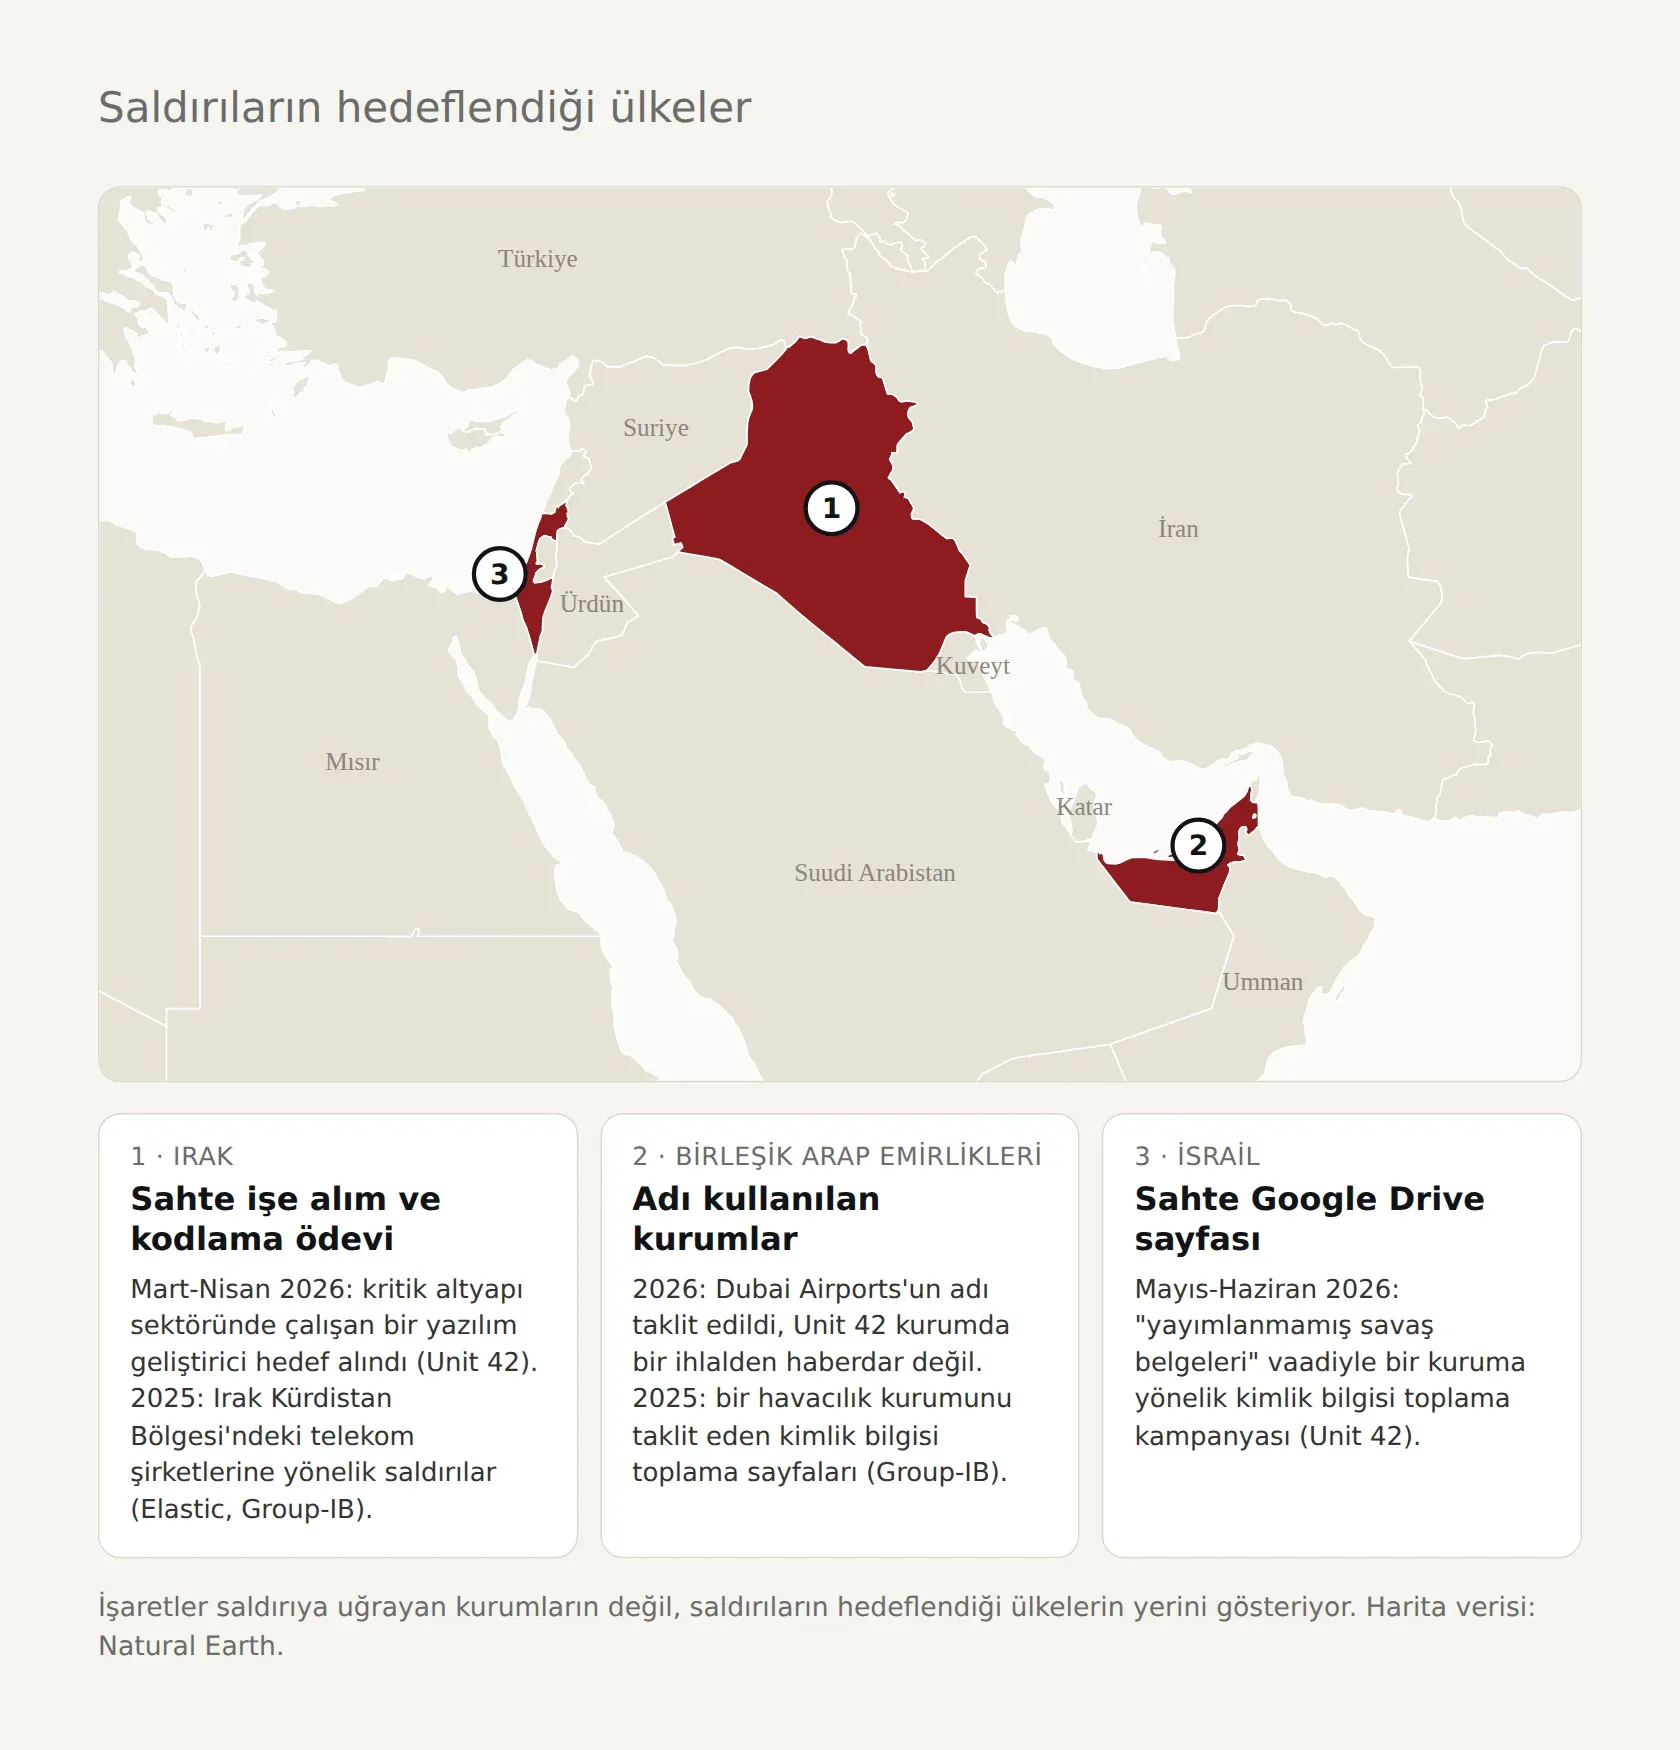
Unit 42’ye göre bu faaliyet kümesinin arkasındaki aktör Irak, İsrail ve Birleşik Arap Emirlikleri’nde telekomünikasyon, havacılık ve diğer kritik sektörlerdeki yüksek değerli hedeflere yöneliyor. Unit 42 kümeyi CL-STA-1178 adıyla izliyor. Adın başındaki “CL” faaliyet kümesini (cluster), “STA” ise devlet destekli olduğu değerlendirilen faaliyeti ifade ediyor. Küme henüz bilinen bir gruba bağlanmamış.
Birinci aşama, sahte kariyer portalı
Unit 42 kampanyayı VirusTotal üzerinden fark etti. Irak’tan dosya yükleyen bir kullanıcı, bu işe alım sürecine ait dosyaları birden fazla kez VirusTotal’a göndermişti. VirusTotal, dosyaların zararlı olup olmadığını onlarca güvenlik ürünüyle kontrol eden ve güvenlik araştırmacılarının da yoğun kullandığı bir hizmet. Dosyaları yükleyenin hedef alınan kişinin kendisi mi yoksa başka biri mi olduğu raporda belirtilmiyor.
Unit 42’ye göre saldırganlar, Dubai Airports’un bilgi işlem birimi gibi davranarak hedefe bir geliştirme pozisyonu için iş teklif etti. İşe alım sürecinin zorunlu ilk adımı olarak hedeften “Dubai Airport Careers” adlı bir dosyayı indirip kurması istendi.
Bu dosya bir Inno Setup kurulum paketiydi ve bilgisayara internet bağlantısı olmadan çalışan, kariyer portalı görünümünde bir site kuruyordu. Hedefin değerlendirmeye ulaşabilmesi için “işe alımcıların” verdiği kullanıcı adı ve şifreyle giriş yapması gerekiyordu. Böylece gerçek bir portal deneyimi taklit ediliyordu. Giriş yaptıktan sonra hedefe, kendisine göre hazırlanmış on soruluk bir insan kaynakları anketi gösteriliyordu.
Bu aşamanın ilginç tarafı, hiçbir zararlı işlem içermemesi. Unit 42’ye göre anketin gönderilmesi veri sızdırmıyor, uzak bir sunucuyla haberleşmiyor ve zararlı bir şey çalıştırmıyordu. Araştırmacılar bu zararsız tuzağın, bir sonraki aşamada zararlı yük gönderilmeden önce güven oluşturmak ve hedefin dikkatini azaltmak için tasarlandığını değerlendiriyor. Unit 42 ayrıca, saldırganların Dubai Airports’un adını kötüye kullanmasının kurumun bir açığı ya da ihlali anlamına gelmediğini, Dubai Airports’un altyapısında bir ihlal, ele geçirme ya da açıktan haberdar olmadığını açıkça belirtiyor.
İkinci aşama, evde çözülecek kodlama ödevi
Nisan 2026’da, kariyer portalını VirusTotal’a yükleyen aynı kaynak VirusTotal’a yeni bir dosya yükledi. Bu dosya işe alım sürecinin ikinci aşamasını ortaya çıkardı: DubaiAirport_Carrers_IT_Test.zip adlı bir Visual Studio proje arşivi. Dosya adında “Careers” kelimesi “Carrers” olarak yanlış yazılmıştı.
Arşivin içindeki Readme.md dosyası, hedefe adıyla ve soyadıyla hitap ediyordu. Unit 42 raporda bu ismi gizlemiş. Gönderici kendini Dubai Airports bilgi işlem biriminin üst düzey bir yöneticisi olarak tanıtıyor ve hedeften C# ile yazılmış bir “Flight Management System” (uçuş yönetim sistemi) projesini geliştirme ortamında açmasını istiyordu.
Ödev inandırıcı görünecek şekilde hazırlanmıştı. Projenin arka uç kodundaki bir C# metodunda, son elemanı atlayan bir for döngüsü bilerek hatalı bırakılmıştı. Hedeften projeyi derleyip çalıştırması, hatayı bulup düzeltmesi isteniyordu. Unit 42’ye göre bu, deneyimli bir yazılım mühendisinin zorlanmadan çözebileceği bir görevdi. Ancak asıl iş, hata bulunmadan çok önce olup bitiyordu.
Proje açılır açılmaz çalışan kod
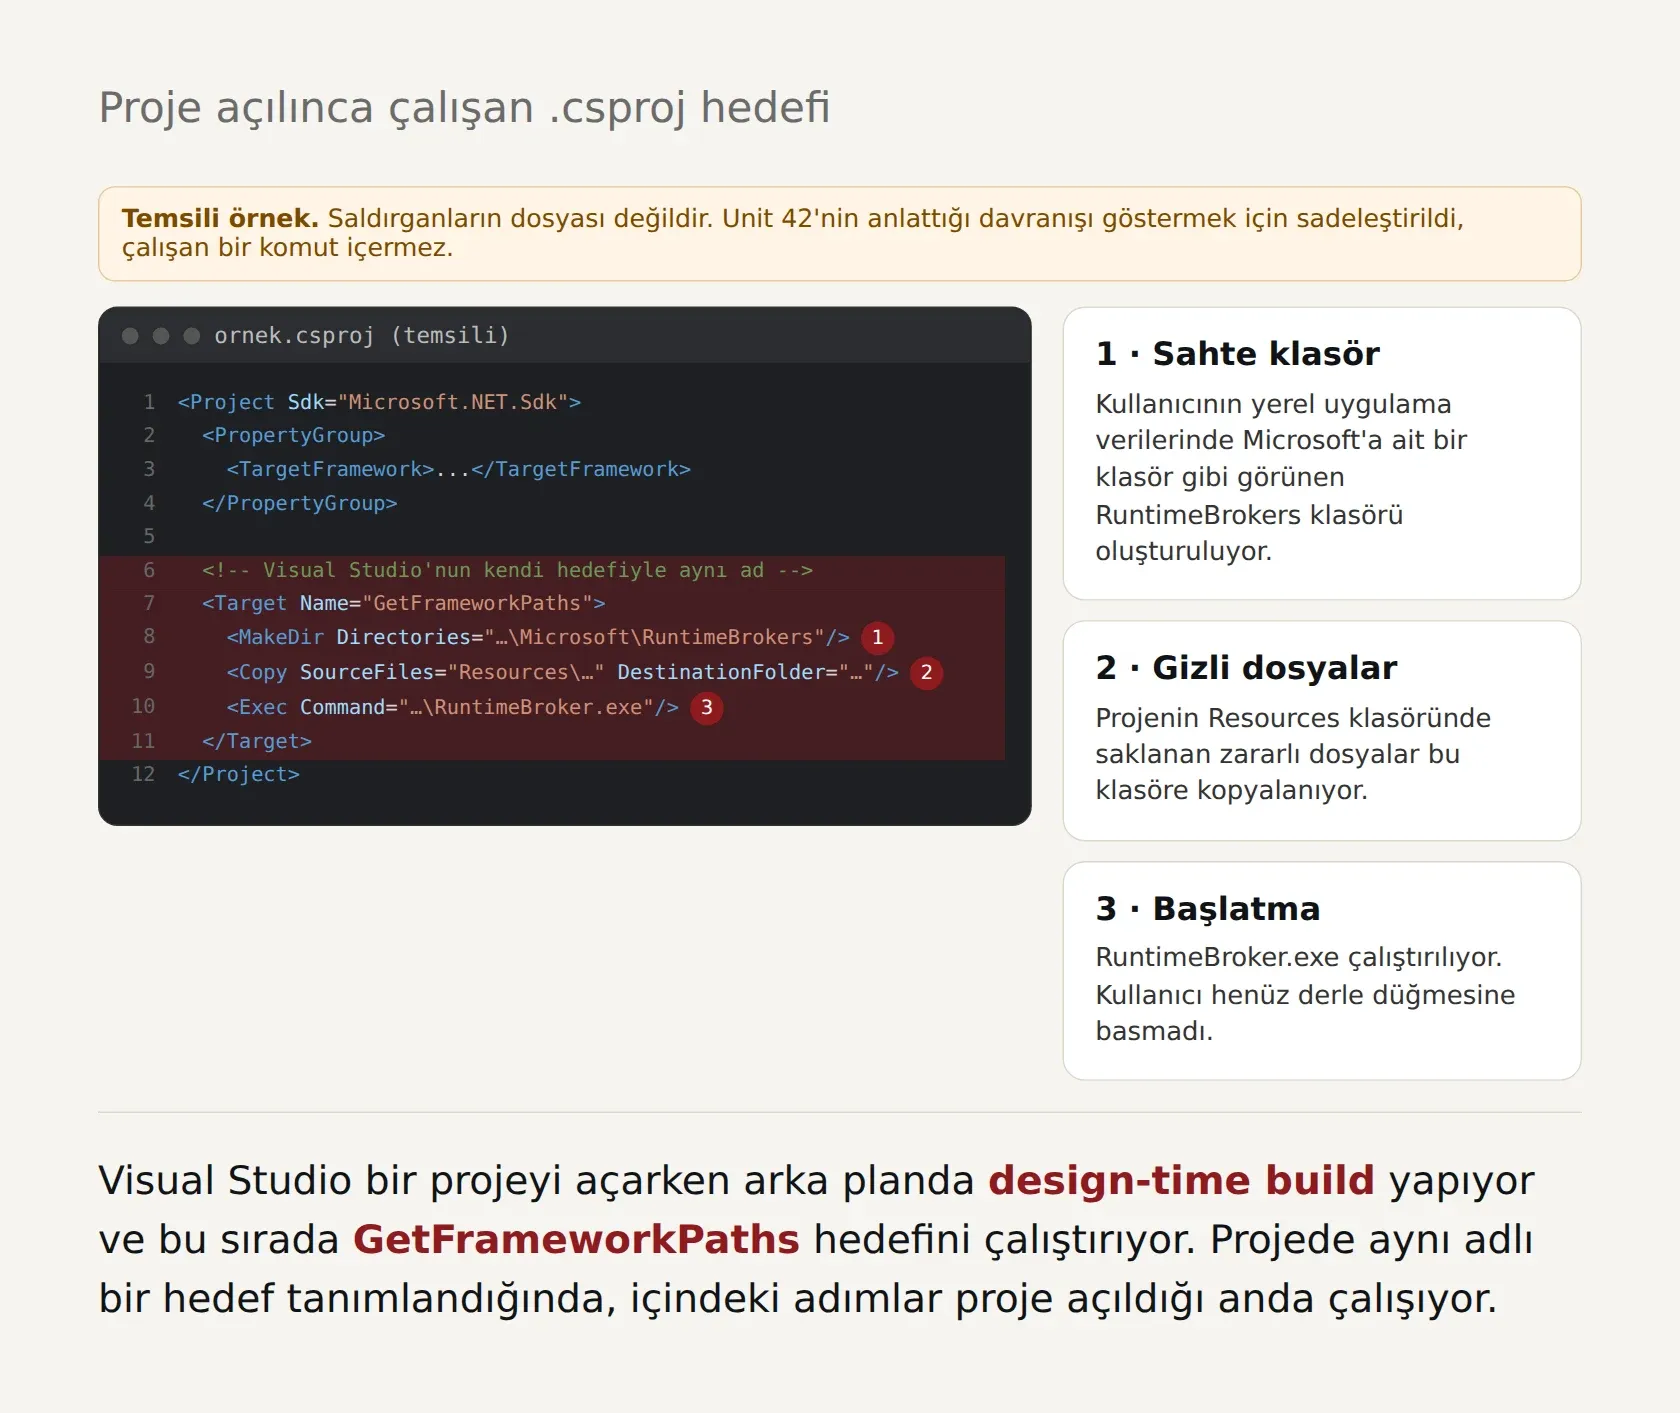
Saldırı için tasarlanan zincirin ilk teknik adımı projenin .csproj dosyasındaydı. Bu dosya, bir C# projesinin nasıl derleneceğini tanımlayan ve MSBuild tarafından okunan bir XML yapılandırma dosyası.
Unit 42’nin anlattığına göre bir geliştirici Visual Studio’da bir proje açtığında, Visual Studio arka planda design-time build adı verilen bir işlem yapıyor. Bu işlem bağımlılıkları çözüyor ve geliştirme ortamının bazı özelliklerini hazırlıyor. Bu başlangıç aşamasında Visual Studio, GetFrameworkPaths adlı bir MSBuild hedefini (target) çalıştırıyor. Saldırganlar, zararlı .csproj dosyasında tam bu adla kendi XML hedeflerini tanımlayarak Microsoft’un varsayılan, güvenli davranışının yerine kendi talimatlarını koydu.
Proje Visual Studio’da açılırsa, olağan arka plan işlemi saldırganın talimatlarını kullanıcı derleme düğmesine basmadan çalıştırabiliyordu. Unit 42’ye göre bu talimatlar, kullanıcının yerel uygulama verileri klasöründe Microsoft’a ait bir klasör gibi görünen %LOCALAPPDATA%\Microsoft\RuntimeBrokers klasörünü oluşturacak, projenin Resources klasöründeki zararlı dosyaları buraya kopyalayacak ve RuntimeBroker.exe adlı dosyayı başlatacaktı. Bu zincirin hedefin bilgisayarında gerçekleştiği raporda doğrulanmıyor.
Zincir çalışsaydı, zararlı yazılım arka planda başlarken geliştirici hâlâ Readme.md dosyasındaki sahte talimatları okuyor olabilirdi.
MITRE ATT&CK bu tekniği Trusted Developer Utilities Proxy Execution, yani güvenilir geliştirici araçları üzerinden çalıştırma olarak sınıflandırıyor. Unit 42’ye göre tekniğin etkili olmasının nedeni, zararlı işlemin güvenilir bir geliştirici aracı olan msbuild.exe’nin beklenen, meşru davranışıyla tetiklenmesi. Bu yüzden zararlı işlem, olağan bir geliştirici etkinliğinin arkasına gizlenebiliyor.
İmzalı bir Microsoft dosyasının içinde
Saldırının ikinci ve üçüncü adımı, zararlı kodu güvenilir görünen bir sürecin içinde çalıştırmaya yönelikti.
Unit 42’nin analizine göre MSBuild, Microsoft imzalı ve meşru bir Visual Studio barındırma süreci olan vshost.exe’yi başlatıyordu. Bu dosya RuntimeBroker.exe olarak yeniden adlandırılmıştı. RuntimeBroker, Windows’un kendi süreçlerinden birinin de adı.
Dosya çalıştırılırsa AppDomainManager hijacking devreye girecek şekilde hazırlanmıştı. .NET uygulamaları, yanlarında duran ve adı uygulama adına .config eklenerek oluşturulan bir yapılandırma dosyasından bazı ayarları okuyor. Saldırganlar RuntimeBroker.exe.config dosyasını kullanarak uygulamanın varsayılan başlangıç yöneticisinin (AppDomainManager) yerine kendi zararlı sürümlerini koydu. Unit 42’ye göre bu, asıl uygulama başlamadan önce kontrolü zararlı yazılıma vererek ShelbyLoader V2 adlı yükleyicinin güvenilir görünen bir süreç içinde çalışmasını sağlayabiliyordu.
Saldırganlar aynı yapılandırma dosyasına <etwEnable enabled="false"/> ayarını da ekledi. Microsoft’un belgelerine göre bu ayar, ilgili uygulamada .NET çalışma ortamının (CLR) ETW olaylarını kapatıyor. Windows’taki bütün ETW kayıtlarının kapandığı anlamına gelmiyor. Unit 42, bunun bellekte çalışan tehditlerin tespitini zayıflatabileceğini belirtiyor.
Zincirin son adımı DLL sideloading idi. Unit 42’ye göre yeniden adlandırılmış bu Microsoft dosyası, DLL arama sırası ele geçirmeye açıktı. Program yüklemesi gereken bir DLL’i kendi klasöründen de alabiliyordu. Saldırganlar aynı klasöre RuntimeBroker.dll dosyasını koyarak dosyanın belleğe yüklenmesini sağlayacak bir paket hazırladı. Bu DLL, saldırının ana yükleyicisi ShelbyLoader V2’ydi.
Unit 42, Palo Alto Networks’ün Cortex XDR ürününün bu zinciri yüksek riskli olarak işaretleyip engellediğini gösteren ekran görüntüleri de paylaşıyor. Bu görüntülerin hedefin bilgisayarına mı yoksa bir inceleme ortamına mı ait olduğu raporda açıkça belirtilmiyor.
Saldırganların araç seti
Unit 42’nin incelediği araç seti, kalıcılık, uzaktan komut çalıştırma ve ağ içinde ilerleme için tasarlanmış modüler ve çok aşamalı bir yapıya sahip. Dört ana bileşen var:
- ShelbyLoader V2 (RuntimeBroker.dll): Ana yükleyici. Kalıcılık kuruyor, makinenin parmak izini çıkarıyor ve GitHub’ı komuta kanalı olarak kullanıyor.
- PsProxy.dll: PowerShell komutlarını powershell.exe’yi çalıştırmadan, PowerShell motoruna doğrudan bağlanarak bellekte çalıştıran bir modül.
- ShelbyC2 V2 (RuntimeBrokerApi.dll): Ana arka kapı, yani uzaktan erişim truva atı (RAT).
- Blackwood: Açık kaynaklı tünelleme aracı Chisel’ı bellekte çalıştıran bir yükleyici.
Unit 42’ye göre kampanyada bulunan bütün .NET dosyaları, açık kaynaklı Obfuscar aracıyla gizlenmişti. Bu araç, metinleri çalışma sırasında çözülecek şekilde şifreliyor ve sınıf ile metot adlarını yazdırılamayan Unicode karakterlerle değiştiriyor. Amaç tersine mühendisliği ve otomatik analizi zorlaştırmak.
ShelbyLoader V2 iki zamanlayıcıyla çalışıyordu. İlki 120 saniyede bir kalıcılığı kontrol ediyordu: Zararlı yazılım, kullanıcının oturum açılışında çalışan kayıt defteri anahtarına MicrosoftRuntime adlı bir değer ekleyerek her açılışta yeniden başlıyordu. Kalıcılığın durumunu dört farklı sonuçla kayda geçiriyordu: zaten kurulu, yeni kuruldu, kayıt defteri anahtarı bulunamadı, dosya bulunamadı.
İkinci zamanlayıcı 63 saniyede bir çalışıyor ve komuta döngüsünü yürütüyordu. Zararlı yazılım, içine gömülü bir GitHub Personal Access Token (PAT) ile GitHub API’sine bağlanıyordu. Ayrıca sanal makine izlerini WMI sorgularıyla, çalışan süreçlerde, kayıt defterinde ve dosya sisteminde arıyor, işlemci, bellek ve disk kapasitesini kontrol ediyor ve explorer.exe tarafından başlatılıp başlatılmadığına bakıyordu. Bu kontroller, analiz ortamlarını ayırt etmeye ve zararlı yazılımın bu ortamlardaki davranışını sınırlamaya yarıyordu.
GitHub’daki komuta kanalı
Blinder Tunnel’ın en dikkat çekici yanı, komuta kanalı olarak GitHub’ı kullanması. Living off the cloud olarak adlandırılan bu yaklaşımda saldırganlar, kendi sunucularını kurmak yerine meşru bulut hizmetlerini kullanıyor. Kurumsal ağlarda GitHub’a giden trafik olağan olduğu için zararlı trafik meşru trafiğin arasında kayboluyor.
Unit 42’nin anlattığına göre ShelbyLoader V2 her döngüde peakyblinders-tm/myLic adlı GitHub deposuna bağlanıyordu. Önce makine için benzersiz bir kimlik (machineId) üretiyordu. Bu kimlik, “Peaky Blinders 2.1” metninin makinenin parmak iziyle birleştirilmesiyle elde edilen SHA-256 özetinin ilk 16 karakterinden oluşuyordu. Zararlı yazılım makinenin parmak izini Base64 ile kodlayıp depoda bu kimlikle adlandırılmış bir klasördeki Lic.txt dosyasına yüklüyordu.
Kayıt tamamlandıktan sonra zararlı yazılım, aynı klasördeki Inf.txt dosyasını sürekli indirerek görev bekliyordu. Dosyada Base64 ile kodlanmış bir komut bulduğunda onu çözüp çalıştırıyor, ardından dosyayı güncelleyip temizliyordu. GitHub API’si istek sınırı nedeniyle HTTP 403 hatası verdiğinde zararlı yazılım bir saat bekliyordu.
Saldırganlar ana kanalın kapanma ihtimalini de hesaba katmıştı. İçine gömülü token iptal edilir ya da ana kanal HTTP 401 hatası verirse, zararlı yazılım yedek bir mekanizmaya, dead-drop resolver olarak bilinen yönteme geçiyordu. Bu yöntemde komuta sunucusunun adresi doğrudan zararlı yazılımın içinde değil, saldırganın önceden bir yere bıraktığı bir mesajda saklanıyor.
Unit 42’ye göre zararlı yazılım, o günün tarihini, depo bilgisini ve bir issue filtresini birleştirerek GitHub Issues Search API’sinde arama yapıyordu. Bulduğu her issue’nun yorumlarını indiriyor ve HTML yorum işaretleri (<!-- ve -->) arasına gizlenmiş içeriği çıkarıyordu. Sayfada görünmeyen bu içerik AES-256-CBC ile şifrelenmişti. Anahtar, o günün tarihinin ve makinenin benzersiz kimliğinin MD5 ile özetlenmesinden türetiliyordu. Şifre çözüldükten sonra zararlı yazılım, yeni depo sahibini, depo yolunu ve erişim token’ını bu içerikten okuyup komuta kanalını güncelliyordu.
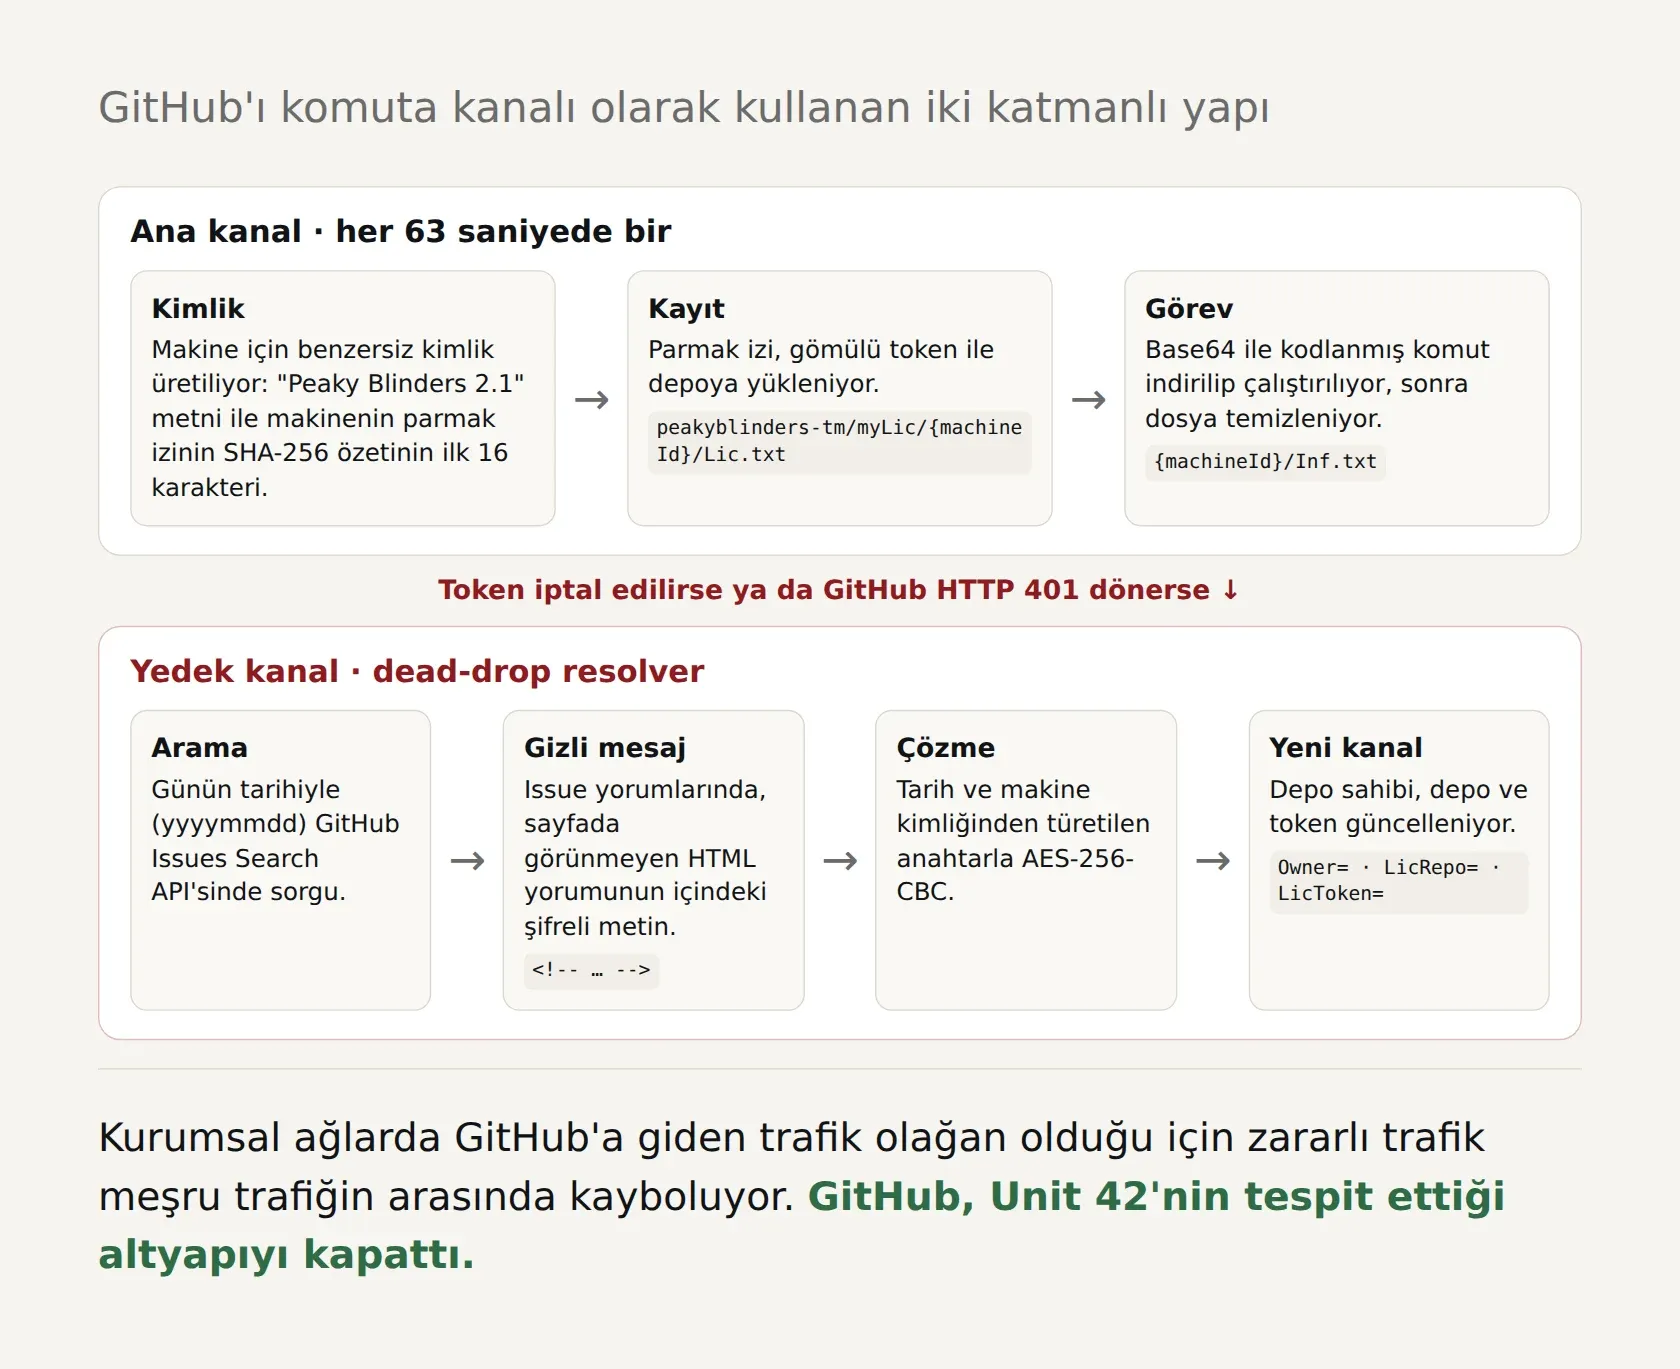
Bu şifreleme yöntemi, gizlenen metnin yalnızca ilgili makinenin kimliğiyle çözülebilmesi anlamına geliyor. Unit 42’ye göre zararsız görünen issue’lardaki bu yorumlar, hedef makinenin kimliği bilinmeden çözülemiyor. Yine de kampanyanın zaman çizelgesine bakarak, 16 Nisan 2026’da bırakılan bir issue yorumunun bu arka kapı için olası bir yedek komuta kanalı olduğunu değerlendiriyor. GitHub, Unit 42’nin bu kampanyayla ilişkili olarak tespit ettiği altyapıyı kapattı.
Analiz edilen zararlı yazılımda, komuta kanalı kurulduktan sonra ShelbyLoader V2 kendi klasöründeki şifreli RuntimeBrokerApi.dll dosyasını okuyordu. Bu dosyanın şifresi, GitHub’daki Lic.txt dosyasından çalışma sırasında alınan bir değerin SHA-256 özetiyle çözülüyor ve çözülen içerik diske yazılmadan doğrudan belleğe .NET derlemesi olarak yükleniyordu. Bu, saldırganların ana arka kapısı ShelbyC2 V2’ydi. Komutları PsProxy.dll modülü üzerinden çalıştırmak ve tünelleme aracını dağıtmak için tasarlanmıştı. Hedef ağda bu aşamaların gerçekleştiği raporda gösterilmiyor.
Ağın içine açılan tünel
1 Mayıs 2026’da saldırganlar aynı GitHub hesabında pubs adlı yeni ve herkese açık bir depo oluşturdu. Depoda tek bir dosya vardı: Client.zip. Unit 42’ye göre bu arşivin içinde dahili adı Blackwood olan zararlı bir dosya bulunuyordu. Blackwood daha önce güvenlik şirketi CPX tarafından incelenmiş ve Mayıs 2025’te VirusTotal’a yüklenmişti.
Blackwood paketi de benzer bir çalıştırma yöntemi içeriyordu. Arşivde zararlı dosyanın yanında Microsoft imzalı meşru vshost32.exe dosyası ve vshost32.exe.config adlı bir yapılandırma dosyası vardı. vshost32.exe çalıştırılırsa .NET çalışma ortamı yapılandırma dosyasını okuyup Blackwood.dll’i belleğe yükleyebiliyordu.
Blackwood.dll, açık kaynaklı Chisel tünelleme aracı için bir yükleyiciydi. Chisel, HTTP üzerinden şifreli TCP tünelleri açabilen ve SOCKS5 proxy desteği olan bir araç. Unit 42’ye göre saldırganlar bu araçla çevre güvenlik önlemlerini atlatıp ele geçirilen ağların içinde ilerleyebiliyordu. Asıl Chisel dosyası, Blackwood.Cheese.xml adlı 8,4 MB’lık bir kaynak dosyası olarak yükleyicinin içine gömülmüş ve AES-256-CBC ile şifrelenmişti. Şifre çözüldüğünde Go ile derlenmiş bir Chisel DLL’i ortaya çıkıyor ve doğrudan belleğe yükleniyordu.
Chisel’ın ayarları, yanındaki Blackwood.dll.conf dosyasında saklanıyordu. Dosyadaki içerik Base64 ile kodlanmış ve RC4 ile şifrelenmişti. Anahtar, yükleyicinin içine açık metin olarak yazılmıştı: “My name is Blackwood !”. Unit 42 bu anahtarla dosyayı çözdüğünde Chisel’ın ayarlarına ulaştı. Ayarlar, yükleyici bir hedef sistemde çalışırsa 91.107.156[.]29 adresindeki sunucuya bağlanıp ters SOCKS proxy (R:0.0.0.0:10999:socks) kuracak biçimde hazırlanmıştı. Unit 42’ye göre bu, saldırganların hedefin iç ağına trafik yönlendirmesini sağlayabilecek bir köprüydü.
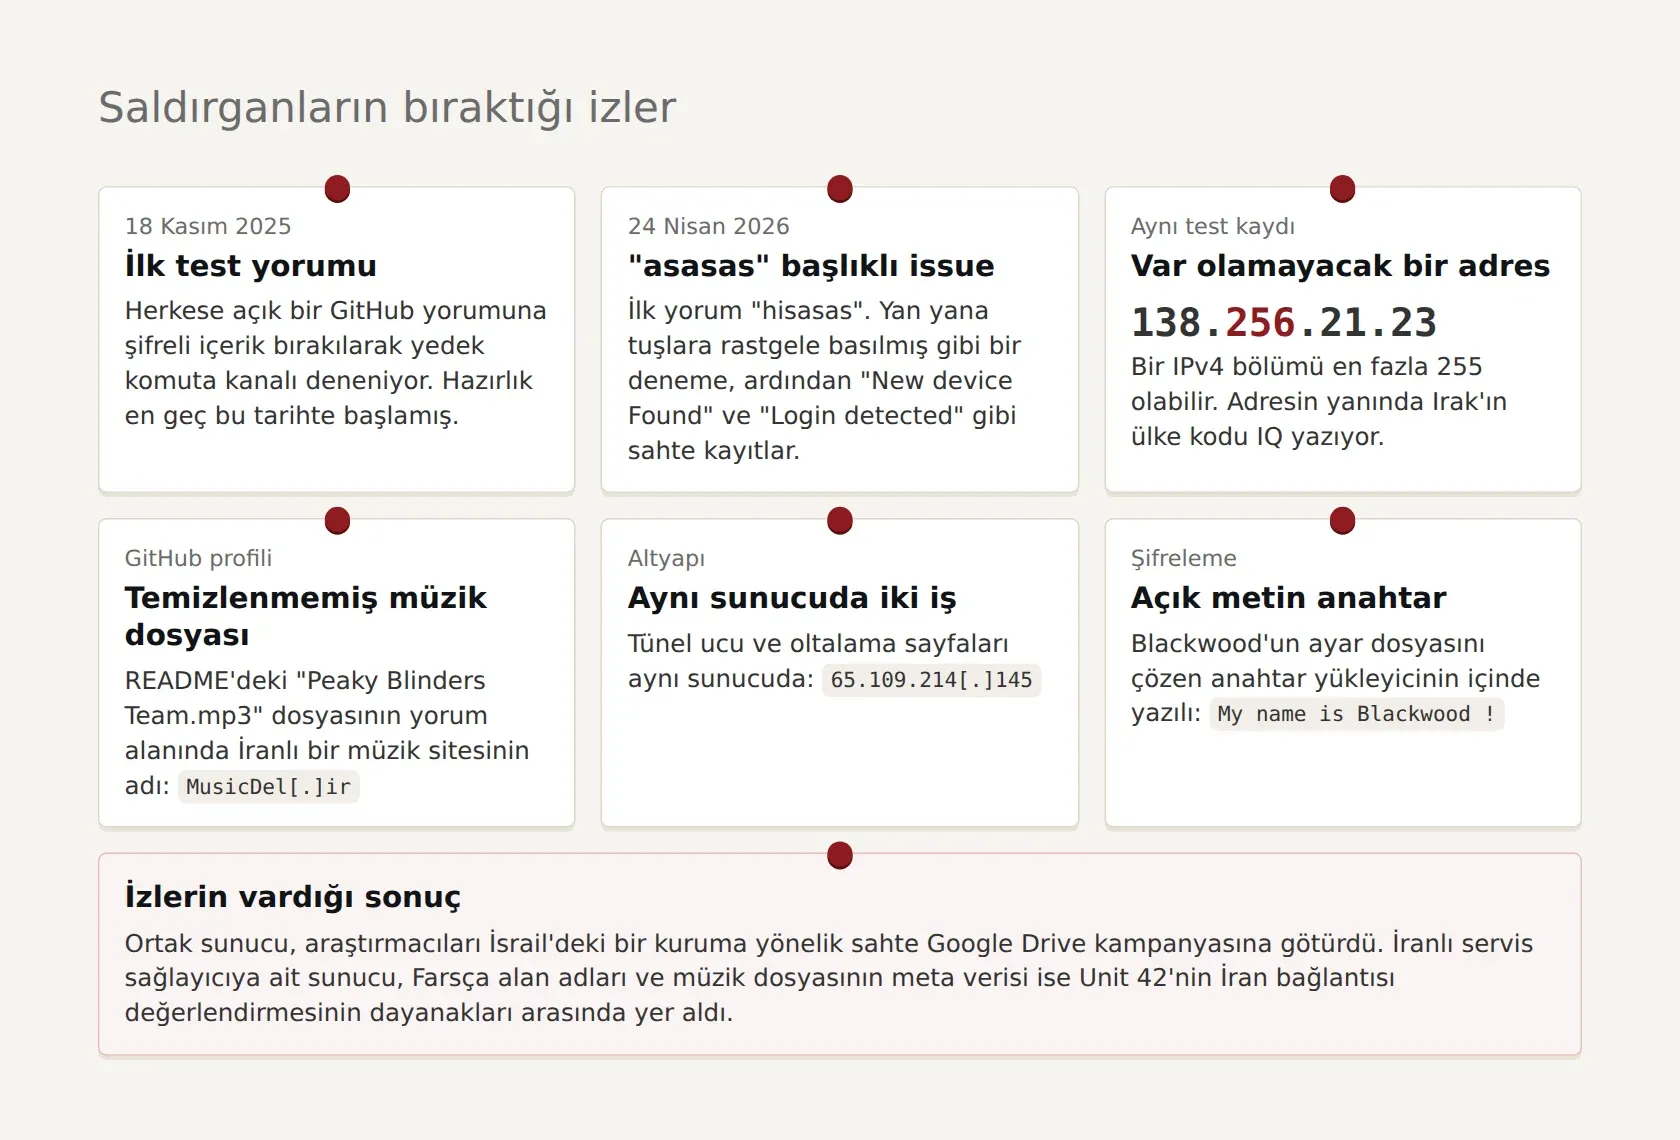
Saldırganların bıraktığı izler
Saldırganlar kodlarını gizlemek için Obfuscar, şifreleme ve meşru bulut hizmetleri kullansa da, araştırmacılara çok sayıda iz bıraktılar. Unit 42 bu operasyon güvenliği (OpSec) ve şifreleme hatalarını raporun önemli bir parçası olarak anlatıyor. Araştırmanın büyük kısmı bu hatalar sayesinde ilerledi.
Test kayıtları. Unit 42’ye göre saldırganlar 18 Kasım 2025’te, kampanya başlamadan aylar önce, herkese açık bir GitHub deposunda bir yoruma şifreli bir içerik bırakarak yedek komuta kanalını test etti. Bu, hazırlığın en geç Kasım 2025’te başladığını gösteriyor. 24 Nisan 2026’da ise peakyblinders-tm deposunda “asasas” başlıklı bir issue açıp ilk yoruma “hisasas” yazdılar. Unit 42 bu ifadelerin klavyede yan yana duran tuşlara rastgele basılarak yazıldığını, yani bir izin kontrolü için yapılan hızlı bir deneme olduğunu değerlendiriyor. Aynı issue’da “New device Found” ve “Login detected” gibi otomatik uyarılar ve sahte bağlantı kayıtları vardı.
Bu kayıtlardan birinde 138.256.21[.]23 adresi Irak’ın ülke kodu IQ ile birlikte geçiyordu. Bir IPv4 adresinin hiçbir bölümü 255’ten büyük olamayacağı için bu adres geçersiz. Unit 42, saldırganların gerçek ağ trafiği oluşturmamak için test sırasında uydurma bir adres kullandığını, ancak IQ ülke kodunun kampanyanın coğrafi hedefiyle örtüştüğünü değerlendiriyor.
Aynı sunucuda iki iş. Unit 42’ye göre saldırganlar hem ağa sızma hem de kimlik bilgisi toplama için aynı altyapıyı kullandı. Blackwood’un ayarlarında geçen bir sunucu, aynı zamanda oltalama sayfaları da barındırıyordu. Bu hata araştırmacıları ayrı bir kampanyaya götürdü.
Bir müzik dosyasının meta verisi. Saldırganların herkese açık peakyblinders-tm GitHub profilindeki depolardan birinin README dosyasında “Peaky Blinders Team.mp3” adlı bir ses dosyası vardı: dizinin jenerik müziği “Red Right Hand”. Saldırganlar dosyayı yüklemeden önce meta verisini temizlememişti. Unit 42’ye göre dosyanın yorum alanında, İran’da müzik indirmek için yaygın kullanılan bir site olan MusicDel[.]ir yazıyordu. Araştırmacılar bunu, saldırganların dosyayı GitHub’a yüklemeden önce İran’daki bir siteden indirdiğinin işareti olarak görüyor.
Şifrelemedeki zayıflıklar. Blackwood’un ayar dosyasını çözen anahtar yükleyicinin içine açık metin olarak yazılmıştı. Bu da araştırmacıların tünel sunucularını doğrudan görmesini sağladı.
İsrail’e uzanan ikinci kampanya
Unit 42, VirusTotal’a yüklenen Blackwood ayar dosyalarını incelerken saldırganlara ait başka sunucular da buldu. Bunlardan biri, 24 Mayıs 2026’da VirusTotal’a yüklenen bir Blackwood örneğinde geçen 65.109.214[.]145 adresiydi. Unit 42’ye göre bu sunucu Mayıs ve Haziran 2026 arasında bir kimlik bilgisi toplama kampanyasının merkezindeydi. Hem oltalama alan adlarını hem de 8080 portunda Blackwood’un sunucu tarafını barındırıyordu.
Sunucudaki alan adları, Google hizmetlerini taklit eden typosquatting adlarıydı: cloud.g-drive[.]cam, googeldrive[.]cam, drivegoogel[.]cam, googelmeet[.]online ve meetonline[.]cam. 16 Mayıs 2026’da İsrail’den bir kullanıcı, bu sunucuda barındırılan bir oltalama adresini VirusTotal’a gönderdi.
Sayfa bir Google Drive hata sayfası gibi görünüyordu ve kullanıcıdan WarUnPublishedDocuments.zip, yani “yayımlanmamış savaş belgeleri” adlı bir arşivi indirmesini istiyordu. İndirme düğmesine tıklayan kişi, Google giriş sayfasını taklit eden ve kimlik bilgilerini toplayan bir sayfaya yönlendiriliyordu. Unit 42 bulguları Google’a bildirdi. Google, Google Drive sistemlerinin ve altyapısının ele geçirilmediğini, saldırılarda hiçbir şekilde rol oynamadığını doğruladı ve bu alan adlarının Google Safe Browsing ile engellendiğini belirtti.
Unit 42, bu sunucudaki alan adlarından yola çıkarak saldırganların daha önceki bir deneme ortamını da buldu. asdfafadafg[.]online alan adı 38.180.136[.]127 adresine çıkıyordu. Araştırmacılara göre saldırganlar bu sunucuyu Mayıs 2026’nın başında oltalama altyapılarını test etmek için kullanmış, sonra asıl sunucuya geçmişti.
Saldırının İsrail’deki hedef kurumda başarılı olup olmadığı raporda belirtilmiyor.
2025’teki izler, The Shelby Strategy
Unit 42’nin araştırması sıfırdan başlamadı. Unit 42, 2026’daki faaliyeti Mart 2025’te Elastic Security Labs tarafından “The Shelby Strategy” başlıklı raporda belgelenen araç ailesiyle ilişkilendiriyor. Elastic önceki faaliyeti REF8685 adıyla izledi ve zararlı yazılım ailesine SHELBY adını verdi. Elastic’in anlattığı olay 2026’daki işe alım tuzağından farklı. Teknik benzerlikler bağlantı için ipucu sağlıyor, ancak Elastic’in raporu 2026 kampanyasını bağımsız olarak doğrulamıyor.
Elastic’e göre olay, Irak merkezli bir telekomünikasyon şirketinin e-posta adresinden aynı şirketin diğer çalışanlarına gönderilen bir oltalama e-postasıyla başladı. E-posta, şebeke çekirdeğindeki alarmlarla ilgili mühendisler arasında geçen teknik bir yazışma gibi görünüyordu ve ekinde details.zip adlı bir arşiv vardı. Elastic, e-postanın içeriğinin dışarıdan hazırlanmış olmasının olası görünmediğini, bunun mühendislerin bilgisayarlarının, e-posta sunucularının ya da her ikisinin ele geçirildiğine işaret ettiğini değerlendirdi.
Arşivdeki JPerf-3.0.0.exe adlı dosya, bir ağ performans testi aracı gibi görünen bir Inno Setup kurulum paketiydi. Kurulum, meşru bir .NET dosyasının yanına iki zararlı DLL bırakıyordu: yükleyici SHELBYLOADER ve arka kapı SHELBYC2. Zararlı kod, DLL sideloading ile meşru dosyanın içinde çalışıyordu. Bu yöntem, 2026’da da kullanılacaktı.
2025’teki sürüm de komuta kanalı olarak GitHub’ı kullanıyordu. Elastic’e göre yükleyici, makine bilgilerini myToken adlı bir depoya Info.txt dosyası olarak gönderiyor, ardından aynı klasörden License.txt dosyasını indirmeye çalışıyordu. Bu dosya yalnızca zararlı yazılımın bir analiz ortamında çalışmadığı doğrulandıktan sonra yükleniyordu ve içindeki değer, arka kapının şifresini çözmekte kullanılıyordu. Arka kapı da komutları depodaki Command.txt dosyasından, bütün virüslü makinelere aynı anda gönderilen komutları ise Broadcast.txt dosyasından alıyordu. Elastic, DNS sorgularıyla şifre çözme anahtarı alan farklı bir yükleyici sürümü de buldu. Bu sürüm arthurshelby[.]click alan adını kullanıyordu.
Elastic bu tasarımda ciddi bir kusur da tespit etti: Token zararlı yazılımın içine gömülü olduğu için, örneği eline geçiren herkes saldırganın komutlarını okuyabilir ve virüslü makinelerin kontrolünü ele geçirebilirdi. Elastic’e göre bir kurban örneği VirusTotal gibi bir platforma yüklediğinde, üçüncü kişiler de bu bilgilere erişebilir hâle geliyordu.
Elastic’in altyapı analizi, telekomünikasyon şirketinin ve Birleşik Arap Emirlikleri’ndeki bir havalimanının adını taşıyan alan adlarına da ulaştı. Elastic, havalimanını olası üçüncü hedef olarak değerlendiriyor. Elastic, bu alan adlarının bulut hizmeti giriş bilgilerini toplamak için kullanıldığını ve telekomünikasyon şirketinde ele geçirilen bilgilerle şirketin bulut e-postasına girilip iç yazışmaların oltalama için kullanıldığını değerlendirdi. Bu alan adlarının hepsi Stark Industries adlı barındırma şirketinin altyapısındaydı.
Elastic raporunda bu faaliyeti herhangi bir ülkeye ya da bilinen bir gruba bağlamadı. GitHub hesaplarının, dizideki Shelby kardeşlerden Arthur ve John’un adlarını taşıdığını not etti.
Group-IB’nin DarkBlinders profili
Güvenlik şirketi Group-IB, aynı araç ailesini (SHELBYLOADER ve SHELBYC2) kullanan faaliyeti DarkBlinders adıyla izliyor. Group-IB’nin profiline göre grup Eylül 2024’ten beri faaliyette ve bütün operasyonlarını Birleşik Arap Emirlikleri ile Irak’taki havacılık ve telekomünikasyon sektörlerine yoğunlaştırmış. Şirket, inceleme dönemi itibarıyla yedi kurbanın doğrulandığını belirtiyor.
Group-IB’nin anlattığı faaliyetler Elastic’in bulgularıyla örtüşüyor. Ocak 2025’te BAE’de bir havacılık kurumunu taklit eden kimlik bilgisi toplama portalları kuruldu, Şubat 2025’te ise Irak Kürdistan Bölgesi’ndeki telekomünikasyon şirketlerine truva atı eklenmiş ağ test araçları (JPerf, NewrozSpeedtest) gönderildi. Group-IB, ele geçirilen çalışan hesaplarından diğer çalışanlara mevcut e-posta yazışmalarının arasına karışan oltalama e-postaları gönderildiğini de belirtiyor. Şirketin listesinde arturshellby, johnshelllby, peakyblinders-team ve GreenBeret0 gibi GitHub hesapları ve depoları yer alıyor. Unit 42’nin 2026 raporunda da GreenBeret0 hesabı ve dizinin karakterlerinden adını alan hesaplar geçiyor. Bu ortak tema, Unit 42’nin faaliyetleri ilişkilendirirken kullandığı ipuçlarından biri.
Group-IB, aktörün İran bağlantısını düşük güvenle değerlendiriyor ve onu daha önce bilinen belirli bir gruba kesin olarak bağlamıyor. Şirket ayrıca grubun belirli bir süredir gözlenmediğini, gözlenen araçların kalıcı bir aktörün yalnızca bir dönemini temsil ediyor olabileceğini belirtiyor. Unit 42, 2026’daki faaliyetle önceki izler arasında bağ kuruyor. Ancak Group-IB’nin profili 2026’daki işe alım tuzağını ayrıca doğrulamıyor.
Atıf, üç ekip ve üç farklı güven düzeyi
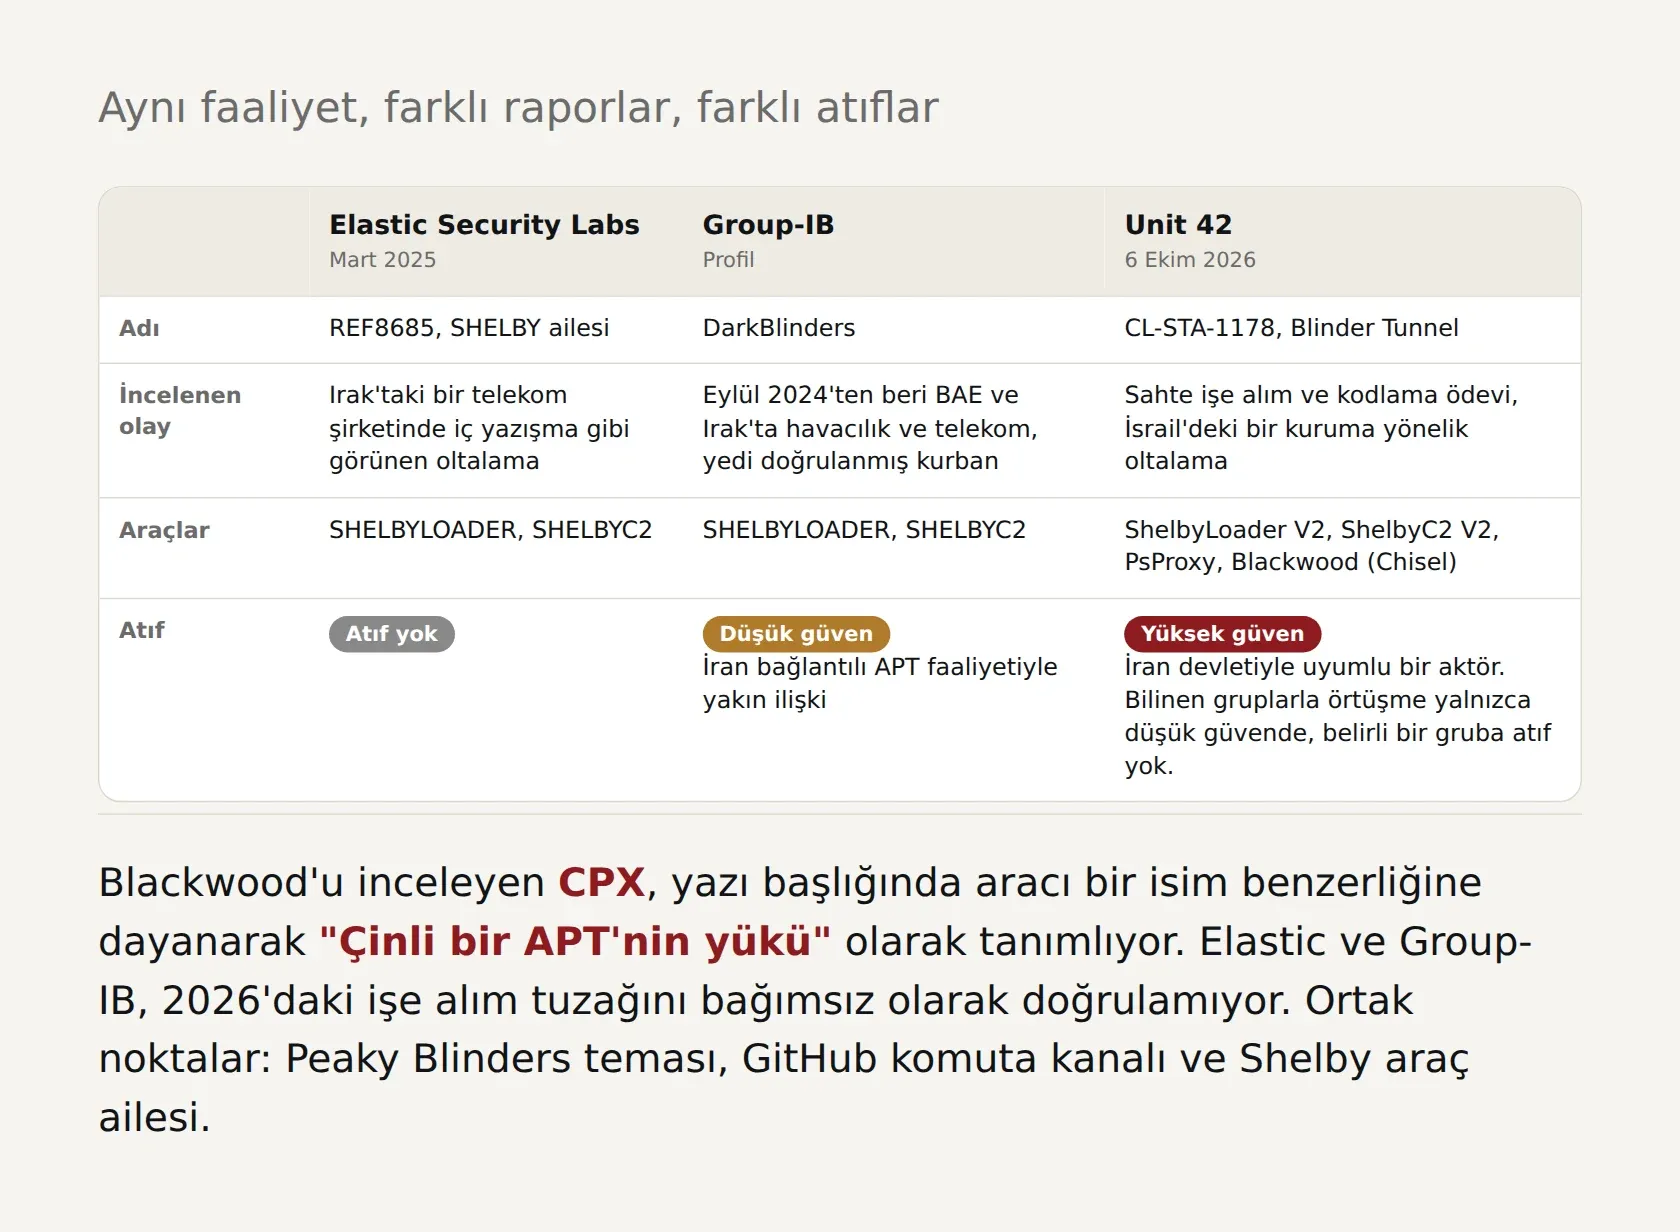
Bu vakanın en öğretici yanlarından biri, aynı faaliyete bakan araştırma ekiplerinin atıf konusunda farklı noktalarda durması.
Unit 42 faaliyeti “yüksek güvenle” İran devletiyle uyumlu bir aktöre bağlıyor. Dayanakları şunlar:
- Altyapı: Blackwood’la ilişkilendirilen ilk sunucu (87.248.129[.]239) bir İran internet servis sağlayıcısına ait. Almanya’da Hetzner’de barındırılan tünel sunucusu ise geçmiş DNS kayıtlarında Farsça alan adlarına bağlanıyor. Unit 42 bu yüzden sunucunun bir İranlı bayi üzerinden alınmış olabileceğinden şüpheleniyor.
- Müzik dosyası: README’deki ses dosyasının meta verisinde İranlı bir müzik sitesinin adı geçiyor.
- Hedefler: Hedef profili, bölgede daha önce belgelenmiş casusluk faaliyetleriyle uyumlu.
- Yöntemler: Havacılık temalı tuzaklar, AppDomainManager hijacking ve ilgili .NET uygulamasının ETW kayıtlarını kapatma Screening Serpens grubunu, GitHub üzerinden dead-drop resolver ve bellekte çalışan PowerShell kullanımı ise Agent Serpens grubunu hatırlatıyor.
Ancak Unit 42, bu yöntem benzerliklerinin yalnızca “düşük güvenle” örtüşme olduğunu ve CL-STA-1178’i bu gruplardan herhangi birine bağlamak için yeterli olmadığını açıkça yazıyor. Yani yüksek güven belirli bir gruba değil, faaliyetin İran devletiyle uyumlu olduğu değerlendirmesine ait.
Group-IB, DarkBlinders’ın İran bağlantılı APT faaliyetiyle yakından ilişkili olduğunu “düşük güvenle” değerlendiriyor. Şirkete göre bu düşük güven, daha önce bilinen gruplarla kesin bir bağlantı bulunmamasından kaynaklanıyor, ancak hedefler ve genel bağlam İran devleti destekli bir aktöre işaret ediyor.
Elastic ise 2025 raporunda faaliyeti herhangi bir aktöre bağlamadı.
Bir ayrıntı daha var. Güvenlik şirketi CPX’in 19 Şubat 2026’da Blackwood hakkında yayımladığı teknik incelemenin başlığı, dosyayı “Çinli bir APT’nin yükü” olarak tanımlıyor. Yazıda bu bağlantının dayanağı olarak, dosyanın içinde geçen “My name is Blackwood !” ifadesi ve bunun Blackwood adlı APT grubunun araçlarıyla ilişkilendirilmesi gösteriliyor. Yazı İran’dan, Peaky Blinders temasından ya da 2026 kampanyasından söz etmiyor. Yani CPX’in başlığı, ayrıntılı bir atıf çalışmasına değil, bir isim benzerliğine dayanıyor ve Unit 42’nin değerlendirmesini çürüten bağımsız bir bulgu olarak görülemez. Yine de bu örnek, araçlara verilen isimlerin atıfı ne kadar kolay yanıltabildiğini gösteriyor.
Hâlâ bilinmeyenler
Unit 42’nin raporu ayrıntılı, ancak bazı soruların yanıtı raporda yok:
- Hedefin bilgisayarının durumu: Kampanya, Irak’tan VirusTotal’a yüklenen dosyalarla fark edildi. Raporda hedef alınan kişinin projeyi açıp açmadığı, bilgisayarına zararlı yazılımın bulaşıp bulaşmadığı belirtilmiyor.
- İletişim kanalı: Raporda iş teklifinin hedefe hangi kanaldan, örneğin e-posta ya da bir iş ilanı sitesi üzerinden ulaştığı yer almıyor.
- İsrail’deki kampanyanın sonucu: Oltalama sayfasının bir kimlik bilgisi toplayıp toplamadığı bilinmiyor.
- Atıf: Faaliyetin hangi gruba ait olduğu belirsiz. Unit 42 de Group-IB de belirli bir gruba kesin atıf yapmıyor.
- Diğer hedefler: Unit 42 tek bir hedefi ve onun saldırı zincirini belgeliyor. Bu yöntemin başka kişilere karşı da kullanılıp kullanılmadığı, kullanıldıysa başarılı olup olmadığı raporda yer almıyor.
Savunma için çıkarılacak dersler
Unit 42 raporunu, kurumların geliştirici ortamlarını korumaları, bulut platformlarına giden olağandışı trafiği izlemeleri ve sektörlerine özel sosyal mühendislik tuzaklarına karşı dikkatli olmaları gerektiği vurgusuyla bitiriyor. Raporlardan çıkan somut dersler şunlar:
- Bir proje dosyası da kod çalıştırabilir. Bu vaka, bir Visual Studio projesini açmanın, derleme yapılmadan bile kod çalıştırabileceğini gösteriyor. Unit 42’nin geliştirici ortamlarının korunması çağrısı bu yüzden önemli: Dışarıdan gelen bir proje, açılmadan önce güvenilmeyen kod olarak ele alınmalı.
- Sektöre özel tuzaklar. Unit 42, sektöre özel sosyal mühendislik tuzaklarına karşı dikkatli olunmasını öneriyor. Bu vakada saldırganlar tanınmış bir kurumun adını kullandı ve tuzağın ilk adımı, işe alım sürecinin parçası olarak bir kurulum dosyasının indirilmesinin istenmesiydi.
- Sistem klasörleri dışından DLL yükleyen dosyaları izleyin. Unit 42, bilinmeyen ya da standart dışı DLL’leri sistem klasörleri dışından yükleyen dosyaların ve olağandışı süreç davranışlarının izlenmesini öneriyor. Bu vakada Windows süreci adını taşıyan RuntimeBroker.exe, %LOCALAPPDATA% altındaki bir klasörden çalışıyordu.
- GitHub trafiğini de izleyin. Unit 42 bulut platformlarına giden olağandışı trafiğin izlenmesini, Group-IB de GitHub’a yönelik şüpheli iletişimin komuta trafiği olabileceği için izlenmesini öneriyor. Bu vakada zararlı yazılım GitHub API’sine her 63 saniyede bir bağlanıyordu.
- DNS sorgularını izleyin. Group-IB’ye göre aktör, ikinci aşama yükün şifre çözme anahtarını almak için DNS’i de kullandı. Elastic de bu yöntemi kullanan bir yükleyici sürümünü belgeledi. Olağandışı DNS çözümlemeleri izlenmeli.
- Kurum içinden gelen oltalamaya karşı eğitim. Group-IB, özellikle e-posta, ağ ve Active Directory gibi kritik sistemlere yönetici erişimi olan teknik çalışanların, kurum içinden gelen oltalama e-postalarına karşı eğitilmesini öneriyor.
- Oltalamaya dayanıklı kimlik doğrulama. İsrail’deki kampanyayla ilgili olarak Google, kurumlara passkey gibi oltalamaya dayanıklı çok faktörlü kimlik doğrulama kullanmalarını ve kullanıcılara kimlik bilgilerini girmeden önce adresi kontrol etmelerini öneriyor.
Saldırı izleri
Unit 42’nin paylaştığı tehdit göstergeleri aşağıda. Adresler, yanlışlıkla tıklanmaması için köşeli parantezle yazıldı.
Dosyalar (SHA-256):
- DubaiAirport_Carrers_IT_Test.zip (kodlama ödevi arşivi):
6e7d9b33f1e72ea1ede71373a604ecdb060dab7d42055179c1eede9ecd1fd239 - FlightManager.csproj (zararlı Visual Studio proje dosyası):
f5b12772db6817f7a765a6fe7565fd3d4f87edc28e42fe3ec0244a372a410fc9 - RuntimeBroker.dll (ShelbyLoader V2):
53f35e49eb9b271fd8cbcd3daacb525328dbf159a03dbd1c7adebe0363daa402 - PsProxy.dll (bellekte çalışan PowerShell modülü):
3fd810a3aa0039993393741b32287c367a9a5037a41e826906440887cdd3ed13 - Blackwood.dll (Chisel yükleyicisi):
76273382e4252c1f60a2251141e108942494409c759358320735891762c0682e - Blackwood.dll.conf (91.107.156[.]29 ile haberleşen):
d3561bd4aad003dc3e08157b0891860bb496b80cd6e44901692e08ab1d4e8260 - Blackwood arşivi (65.109.214[.]145 ile haberleşen):
f5ba1645694c62f527ed6ceda8c68a5c3dd92b4032439167e8e937e72803b4bd - Blackwood arşivi (87.248.129[.]239 ile haberleşen):
7cc571aca6d8715d9aaad3d83e1bcd30467565d583db1dfe73697c5d00a1f875
IP adresleri: 91.107.156[.]29, 87.248.129[.]239, 65.109.214[.]145, 38.180.136[.]127
Oltalama alan adları: cloud.g-drive[.]cam, googeldrive[.]cam, drivegoogel[.]cam, googelmeet[.]online, meetonline[.]cam, asdfafadafg[.]online
Kayıt defteri anahtarı: HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\MicrosoftRuntime
GitHub komuta altyapısı (kapatıldı): hxxps[:]//github[.]com/peakyblinders-tm, hxxps[:]//github[.]com/GreenBeret0
Dosya yolu: %LOCALAPPDATA%\Microsoft\RuntimeBrokers\
Kaynaklar
- Unit 42 (Palo Alto Networks), "Blinder Tunnel Campaign Targets Iraqi Infrastructure"unit42.paloaltonetworks.com (başka siteye gider)
- Elastic Security Labs, "The Shelby Strategy"elastic.co (başka siteye gider)
- Group-IB, "DarkBlinders"group-ib.com (başka siteye gider)
- CPX, "Blackwood .NET Malware Analysis: Chinese APT Payload (Part 1)" (19 Şubat 2026)cpx.net (başka siteye gider)
- Microsoft Learn, "<etwEnable> Element"learn.microsoft.com (başka siteye gider)
Bu konuda
Vaka Dosyası · 19 dk
XZ Utils vakası: İki yılı aşkın bir güven operasyonu ve onu yakalayan yarım saniye
Vaka Dosyası · 14 dk
ConnectWise Cloud Backup vakası, çalınan bir uygulama kimliğinden Storm-0940'a uzanan iz
Vaka Dosyası · 16 dk
AdFection: Bir reklam şirketinin Candiru spyware'ine nasıl kapı açtığı ortaya çıkarıldı