Volt Typhoon'un kurup söktüğü cihaz zincirleri ve sıfırıncı günler, Silent Train vakası
Lumen'in tehdit araştırma birimi Black Lotus Labs, 28 Ekim'de yayımladığı raporda Çin devlet destekli Volt Typhoon grubunun üç yıldır kullandığı Silent Train adlı gizli erişim çerçevesini anlattı. Grup, KV-botnet 2023 sonunda çökertilirken her operasyon için ele geçirilmiş ev yönlendiricilerinden, nesnelerin interneti cihazlarından ve sonradan kurumsal sistemlerden zincirler kurup sökmeye geçti. Black Lotus Labs'a göre bu zincirlerin izlenmesi, uç nokta ve ağ yönetim sistemlerine ve SD-WAN platformlarına karşı yürütülen dört doğrulanmış ve bir olası sıfırıncı gün kampanyasının ortaya çıkmasına yardımcı oldu. Cisco Talos da aynı gün, bu açıklardan Cisco SD-WAN'daki CVE-2026-20127 ile denetleyicilere yerleştirilen ve şifreleme anahtarı bilgilerini toplamak için tasarlanmış KeyDrift adlı zararlı yazılımı anlattı.
- 30 dk okuma
- 14 kaynak
Kısaca
- Black Lotus Labs'a göre Silent Train oturumları ABD dışındaki VPS'lerden başlıyor, ABD dışındaki ele geçirilmiş cihazlardan geçiyor ve kurbana ABD içindeki bir cihaz üzerinden ulaşıyor. Bir zincir iki dakikadan kısa sürede kurulabiliyor, oturumların ortanca süresi 4,1 saat. Cihaz türlerinin zincirdeki rolleri üç yıl boyunca değişmedi, 2025 başından itibaren ele geçirilmiş kurumsal cihazlar bir ila üç ay zincirde tutuldu.
- Sıfırıncı gün kampanyaları Quest KACE (olası, CVE yok), Versa Director (CVE-2024-39717), N-able N-Central (CVE-2025-8875 ve CVE-2025-8876), Cisco Catalyst SD-WAN (CVE-2026-20127) ve VeloCloud Orchestrator (CVE-2026-16812) ürünlerini hedef aldı. Telekomünikasyon şirketleri beş kampanyanın hepsinde hedefler arasında.
- Talos, KeyDrift'i yerleştiren UAT-11473'ün altyapısının Silent Train ile büyük ölçüde örtüştüğünü yüksek güvenle değerlendiriyor, ancak iki grubu aynı saymıyor. KeyDrift'in LittleFilch bileşeni, Talos'un değerlendirmesine göre SD-WAN'ın veri düzlemini koruyan AES-256 IPsec anahtar materyalini topluyor.
Aralık 2023’te ABD Federal Soruşturma Bürosu (FBI), mahkeme izniyle yürüttüğü bir operasyonla ABD’deki yüzlerce yönlendiriciden zararlı yazılımı sildi ve bu cihazların bir bot ağıyla bağlantısını kesti. Bu cihazlar, Çin devlet destekli Volt Typhoon grubunun saldırılarını gizlemek için kullandığı KV-botnet’in parçasıydı. İletişim şirketi Lumen’in tehdit araştırma birimi Black Lotus Labs’a göre ise grup, o sırada yeni bir yapıyı kullanmaya başlamıştı.
Black Lotus Labs 28 Ekim 2026’da yayımladığı raporda bu yapıyı ilk kez ayrıntılı olarak anlattı ve ona “Silent Train” adını verdi. Silent Train sürekli açık duran bir bot ağı değil. Her operasyon için ele geçirilmiş ev yönlendiricilerinden ve nesnelerin interneti cihazlarından, sonraki dönemde kurumsal sistemlerden de bir zincir kuruluyor, iş bitince araçlar silinip zincir sökülüyor. Black Lotus Labs bu zincirleri üç yıl boyunca izledi. Rapora göre bu izleme yüzlerce kuruma uyarı gönderilmesini sağladı. Uyarıların ardından yapılan olay incelemeleri de grubun kurumsal yönetim sistemlerine karşı kullandığı en az dört doğrulanmış ve bir olası sıfırıncı gün kampanyasını ortaya çıkardı. Cisco’nun tehdit istihbarat birimi Talos da aynı gün, bu kampanyalardan birinde kullanılan Cisco SD-WAN açığıyla denetleyicilere yerleştirilen ve şifreleme anahtarı bilgilerini toplamak için tasarlanmış KeyDrift adlı zararlı yazılımı anlattı.
Bu vaka dosyası, Black Lotus Labs’ın raporuna ve grafiklerine, Cisco Talos’un KeyDrift analizine, ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı’nın (CISA) Volt Typhoon danışma notuna, ABD Adalet Bakanlığı’nın açıklamasına ve açıkların CVE kayıtlarına, üretici danışma notlarına ve The Hacker News’in bu raporlara dayanan aktarımlarına dayanıyor. Yazıda Silent Train zincirlerinin nasıl kurulduğu, örnek zincirlerde hangi port ve protokollerin kullanıldığı, grubun hangi sistemleri neden hedef aldığı, beş sıfırıncı gün kampanyasının ayrıntıları ve araştırmacıların bu izi hangi kanıtlarla sürdüğü yer alıyor. Raporun haberini 29 Ekim’de yazmıştık. Bu dosya o haberin çok daha geniş, teknik bir açılımı. KeyDrift bölümü, zararlı yazılımın komut kodlarına, sistem çağrılarına ve bayt desenlerine kadar inen ileri düzey ayrıntılar içeriyor.
Arka plan: Volt Typhoon ve önceden konuşlanma
Volt Typhoon, ABD ve müttefiklerinin Çin devleti adına çalıştığını değerlendirdiği bir grup. Güvenlik şirketleri aynı grubu farklı adlarla izliyor. CISA’nın 7 Şubat 2024 tarihli AA24-038A numaralı danışma notunda geçen diğer adları Vanguard Panda, BRONZE SILHOUETTE, Dev-0391, UNC3236, Voltzite ve Insidious Taurus.
Danışma notunu CISA, Ulusal Güvenlik Ajansı (NSA) ve FBI hazırladı. Ajanslar, Volt Typhoon’un ABD kritik altyapısına ait bilgi teknolojisi (BT) ağlarına, büyük bir kriz ya da çatışma durumunda operasyonel teknoloji (OT) sistemlerine geçip yıkıcı saldırılar yapabilmek için önceden yerleştiğini yüksek güvenle değerlendiriyor. Danışma notuna göre grup Guam dahil olmak üzere iletişim, enerji, ulaşım ve su sektörlerindeki kuruluşların BT ortamlarına girdi. Ajanslar bazı kurbanların ortamlarında en az beş yıllık erişim izleri gördü. Notu İngiltere, Kanada, Avustralya ve Yeni Zelanda’nın siber güvenlik kurumları da imzaladı.
Danışma notunda Volt Typhoon’un iki alışkanlığı öne çıkıyor. Birincisi “living off the land” (LOTL), yani hedef sistemde zaten bulunan meşru araçlarla çalışmak. İkincisi altyapı gizleme. Nota göre grup komuta trafiğini tarihsel olarak çok atlamalı (multi-hop) vekil sunucular üzerinden geçiriyor ve bu vekiller genellikle sanal özel sunuculardan (VPS) ya da ev ve küçük ofis (SOHO) yönlendiricilerinden oluşuyor. Silent Train, bu ikinci alışkanlığın üç yılda nasıl geliştiğinin hikâyesi.
KV-botnet ve çökertilmesi
Black Lotus Labs, Volt Typhoon’un kullandığı vekil altyapıyı Silent Train’den önce de izliyordu. Birimin Aralık 2023’te yayımladığı rapora göre KV-botnet iki kümeden oluşuyordu. JDY kümesi Cisco RV320 ve RV325 yönlendiricilerden oluşuyor ve internette otomatik taramalar yapıyordu. KV kümesi ise JDY’nin seçtiği daha değerli hedeflere karşı elle yürütülen operasyonlarda kullanılıyordu. Bu kümede Cisco RV320’ler, DrayTek Vigor yönlendiriciler, NETGEAR ProSAFE güvenlik duvarları ve Kasım 2023 sonundan itibaren Axis IP kameralar vardı. Black Lotus Labs’a göre bot ağı gelişmiş tehdit aktörleri için gizli bir veri aktarım ağı işlevi görüyordu ve Volt Typhoon bu ağın kullanıcılarından en az biriydi.
ABD Adalet Bakanlığı 31 Ocak 2024’te, FBI’ın Aralık 2023’te mahkeme izniyle yürüttüğü bir operasyonla KV-botnet’i çökerttiğini açıkladı. Açıklamaya göre ağı oluşturan ve ABD’de bulunan yüzlerce yönlendiricinin büyük çoğunluğu, üreticisi artık güvenlik güncellemesi yayımlamayan Cisco ve NETGEAR modelleriydi. FBI bu cihazlardan zararlı yazılımı sildi ve kontrol cihazlarıyla iletişimlerini engelleyerek bot ağıyla bağlantılarını kesti. Bakanlığa göre yönlendiricilerin meşru işlevleri etkilenmedi. Bakanlık bu adımların geçici olduğunu, yeniden başlatılan bir yönlendiricinin tekrar enfekte olabileceğini de belirtti. FBI Direktörü Christopher Wray’e göre Volt Typhoon’un zararlı yazılımı, Çin’in iletişim, enerji, ulaşım ve su sektörlerini hedef alırken saklanmasını sağlamıştı.
Black Lotus Labs’ın Silent Train raporundaki ilk grafik, bu operasyonun öbür tarafını gösteriyor. Grafiğe göre KV-botnet Kasım 2023 ortasında hâlâ etkindi. Aralık başında mahkeme izinli müdahale geldi. 8 ile 11 Aralık arasında ağı yeniden kurma girişimi görüldü. Ocak 2024 başında ikinci bir müdahaleyle ağın trafiği boşa yönlendirildi (null-route). Grafikte Ocak 2024 sonrası, Silent Train’in tamamen benimsendiği dönem olarak işaretli. Rapora göre Silent Train’deki düzenli etkinlik ilk kez Kasım 2023’te, yani ilk müdahaleden kısa süre önce görüldü. Etkinlik ikinci müdahaleden sonra arttı, kullanılan cihaz türleri ve coğrafi erişim hızla değişti. Yani yeni yapının kullanımı, KV-botnet çökertilmeden önce başlamıştı.
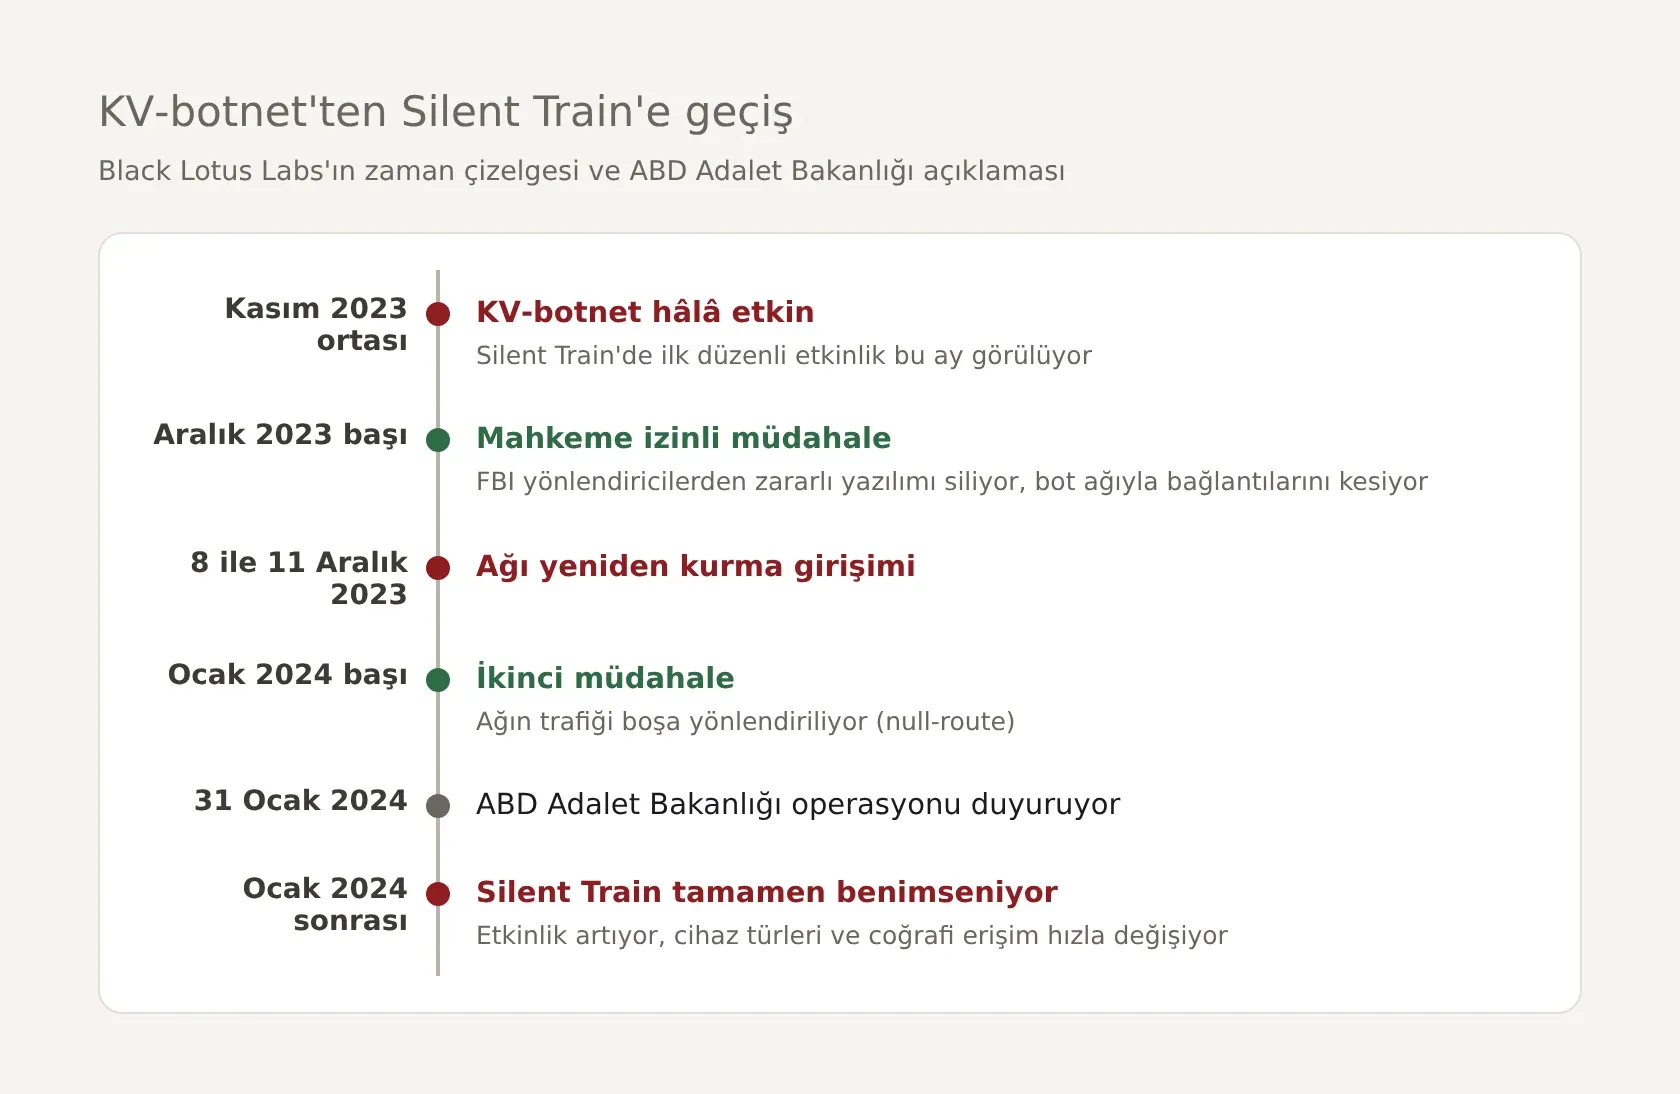
Bu geçişin önemi şu: KV-botnet, ele geçirilmiş cihazlarda zararlı yazılım çalıştıran ve sürekli ayakta tutulan klasik bir bot ağıydı. Sürekli ayakta duran bir ağ, savunanların ve kolluğun hedef alabileceği bir yapı sunar. Nitekim FBI tek bir operasyonla yüzlerce cihazı bu ağdan kopardı. Black Lotus Labs’a göre Silent Train klasik bot ağlarından, vekil ağlarından ve ORB ağlarından farklı: zincirler hızla değişiyor, cihazlar talebe göre istismar ediliyor ve her operasyondan sonra temizleniyor.
Silent Train’in mimarisi
Black Lotus Labs’a göre Silent Train katmanlı ve çok atlamalı bir çerçeve. Operatörler hedefe ulaşmadan önce trafiklerini birden fazla cihazdan geçiriyor. Rapora göre bu zincirler, Lumen’in küresel IP omurgasından gelen telemetriyle görüldü.
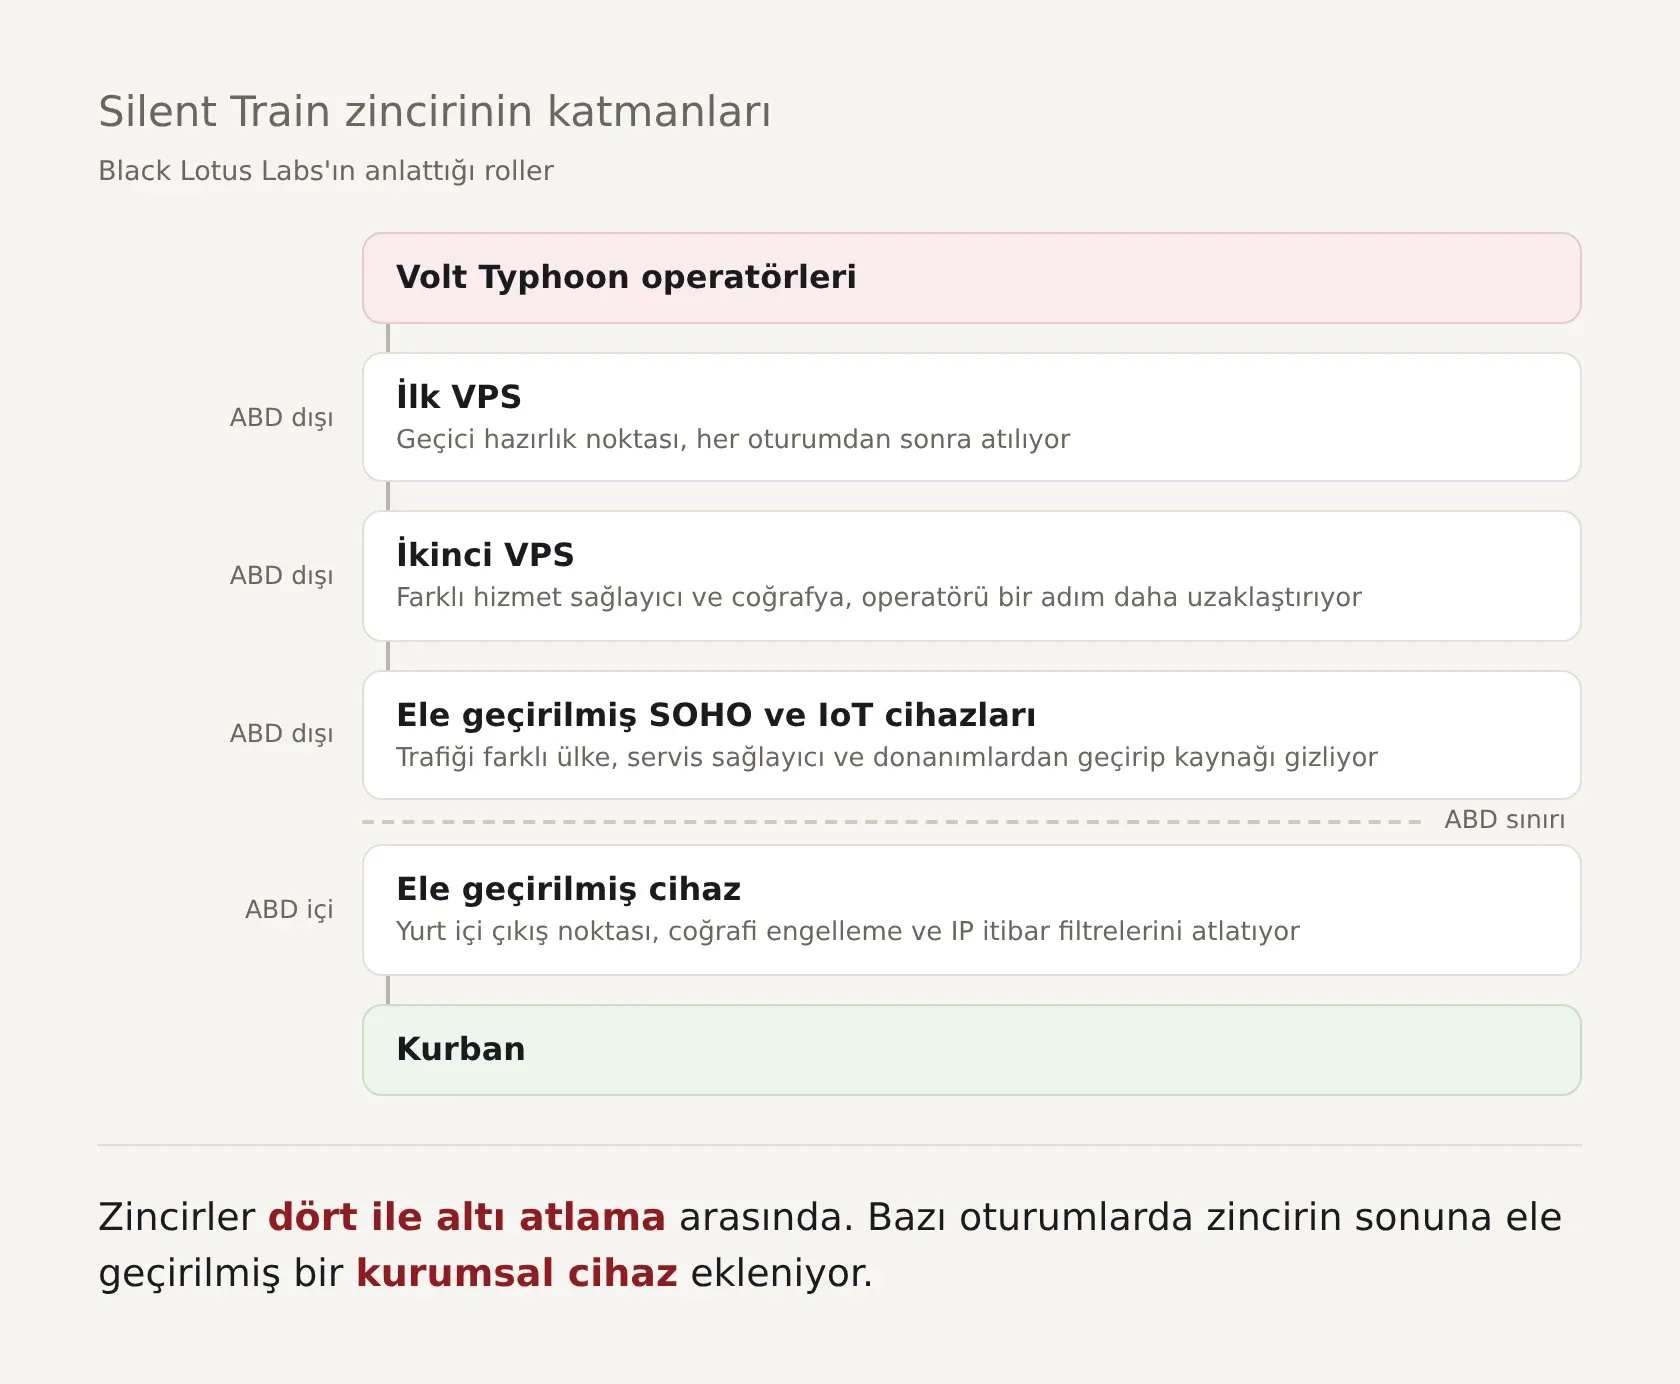
Rapora göre bir Silent Train oturumu ABD dışındaki sanal özel sunuculardan başlıyor, ABD dışındaki ele geçirilmiş cihazlar üzerinden zincirleniyor ve hedefe ABD içindeki ele geçirilmiş bir cihaz üzerinden ulaşıyor. Black Lotus Labs zincirdeki her halkanın ayrı bir görevi olduğunu söylüyor:
- İlk VPS: Her oturumdan sonra atılabilen, hızla kurulan geçici bir hazırlık noktası.
- İkinci VPS: Operatörü kurbandan bir adım daha uzaklaştırıyor, zincire farklı bir coğrafya ve farklı bir hizmet sağlayıcı ekliyor.
- ABD dışındaki ele geçirilmiş SOHO ve IoT cihazları: Trafiği farklı ülkeler, internet servis sağlayıcıları ve donanımlar üzerinden geçirerek gerçek kaynağı gizliyor.
- ABD içindeki ele geçirilmiş cihazlar: Kurbandan önceki son adım. Trafiğe yurt içi bir çıkış noktası kazandırıyor, böylece saldırı trafiği yerel trafiğe karışıyor ve coğrafi engellemeleri ve IP itibar filtrelerini atlatıyor.
Şeklin açıklama metnine göre oturumlar ABD IP alanına girmeden önce ortalama dört düğümden geçiyor, ardından kurbana ulaşmadan önce bir atlama daha yapıyor. Şemanın kendisi ise yapıyı sadeleştirilmiş bir örnekle, operatörlerle kurban arasında iki VPS, ABD dışında bir SOHO cihazı ve ABD içinde bir SOHO cihazıyla gösteriyor. Raporda zincirlerin dört ile altı atlamalı olduğu belirtiliyor.
Bir oturumun anatomisi
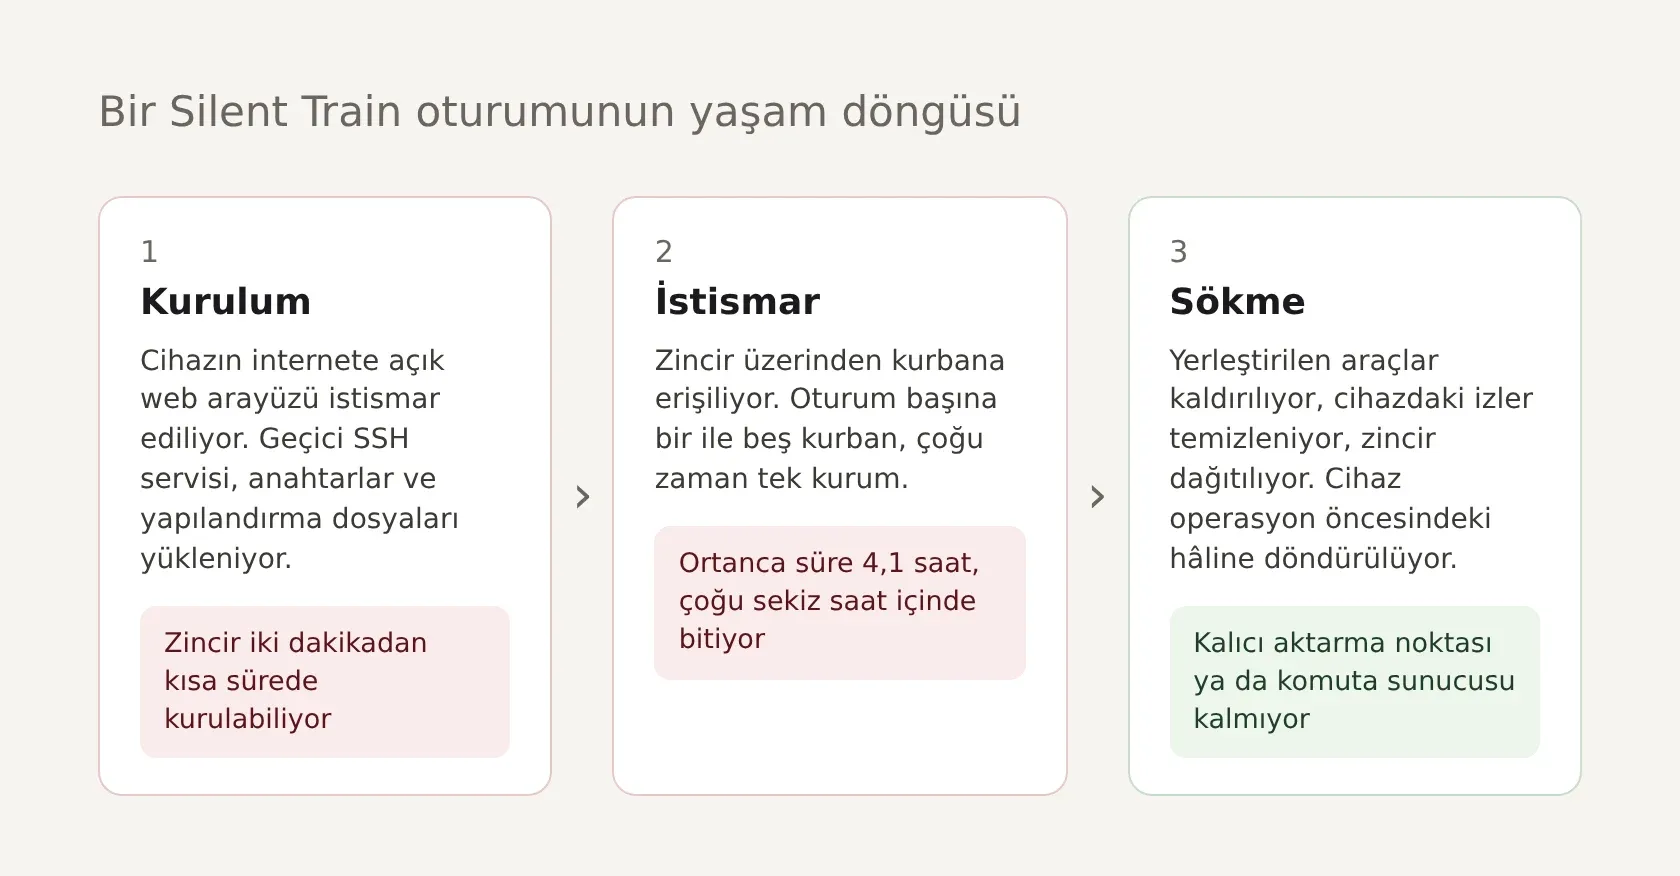
Silent Train’i klasik bot ağlarından ayıran özelliklerden biri, cihazların ne kadar kısa süre kullanıldığı. Black Lotus Labs’a göre operatörler SOHO, IoT ve diğer aktarma cihazlarının internete açık web arayüzlerindeki açıkları kullanarak cihazı ele geçiriyor, ardından cihaza yalnızca zincirleme SSH erişimi için gereken araçları yüklüyor. Rapor bu araçları geçici SSH servisleri, anahtarlar, yapılandırma dosyaları ve “living off the land” yardımcı programları olarak sayıyor. Oturum bitince operatörler cihaza yerleştirdikleri araçları kaldırıp cihazdaki izleri temizliyor ve zinciri söküyor. Rapora göre ilk dönemde kullanılan SOHO ve IoT cihazları tek bir oturum için ele geçirildi, ardından kapsamlı bir temizlikle operasyon öncesindeki hâline döndürüldü. Kalıcı bir aktarma noktası ya da komuta sunucusu yok.
Black Lotus Labs’a göre operatörler bir cihaz zincirini istismar edip iki dakikadan kısa sürede kurabiliyordu. Araştırmacılar bu hızı, yarı otomatik ve talebe bağlı bir kurulum sürecinin kullanıldığının işareti olarak görüyor. Raporun metnine göre oturumlar ortalama dört saat kadar sürdü, bazıları yalnızca birkaç dakika. Raporun oturum süresi grafiğinde ortanca süre 4,1 saat olarak gösteriliyor ve oturumların çoğu sekiz saat içinde bitiyor. Grafikteki en büyük dilim, bir saatten kısa süren oturumlar.
Rapordaki animasyonlu bir şekil, iki oturumun bütün yaşam döngüsünü gösteriyor: zincirin kurulması, kurbana karşı istismar ve zincirin sökülmesi. Bu döngü, Silent Train’i hem savunanlar hem de araştırmacılar için zor bir hedef yapıyor. İlk dönemdeki SOHO ve IoT cihazları zincire yalnızca bir oturum için katılıyor ve oturumdan sonra temizlendiği için cihazın kendisinde inceleme yapılsa bile iz bulmak güçleşiyor. Cihazdaki izlerin temizlenmesi, trafiğin başka yerde iz bırakmadığı anlamına gelmiyor: Black Lotus Labs bu zincirleri zaten ağdaki trafikten gördü. Kurbanın kayıtlarında görünen kaynak adres de çoğu zaman ABD içindeki bir ev ya da küçük ofis cihazına ait oluyor.
Örnek bir zincir: portlar ve protokoller
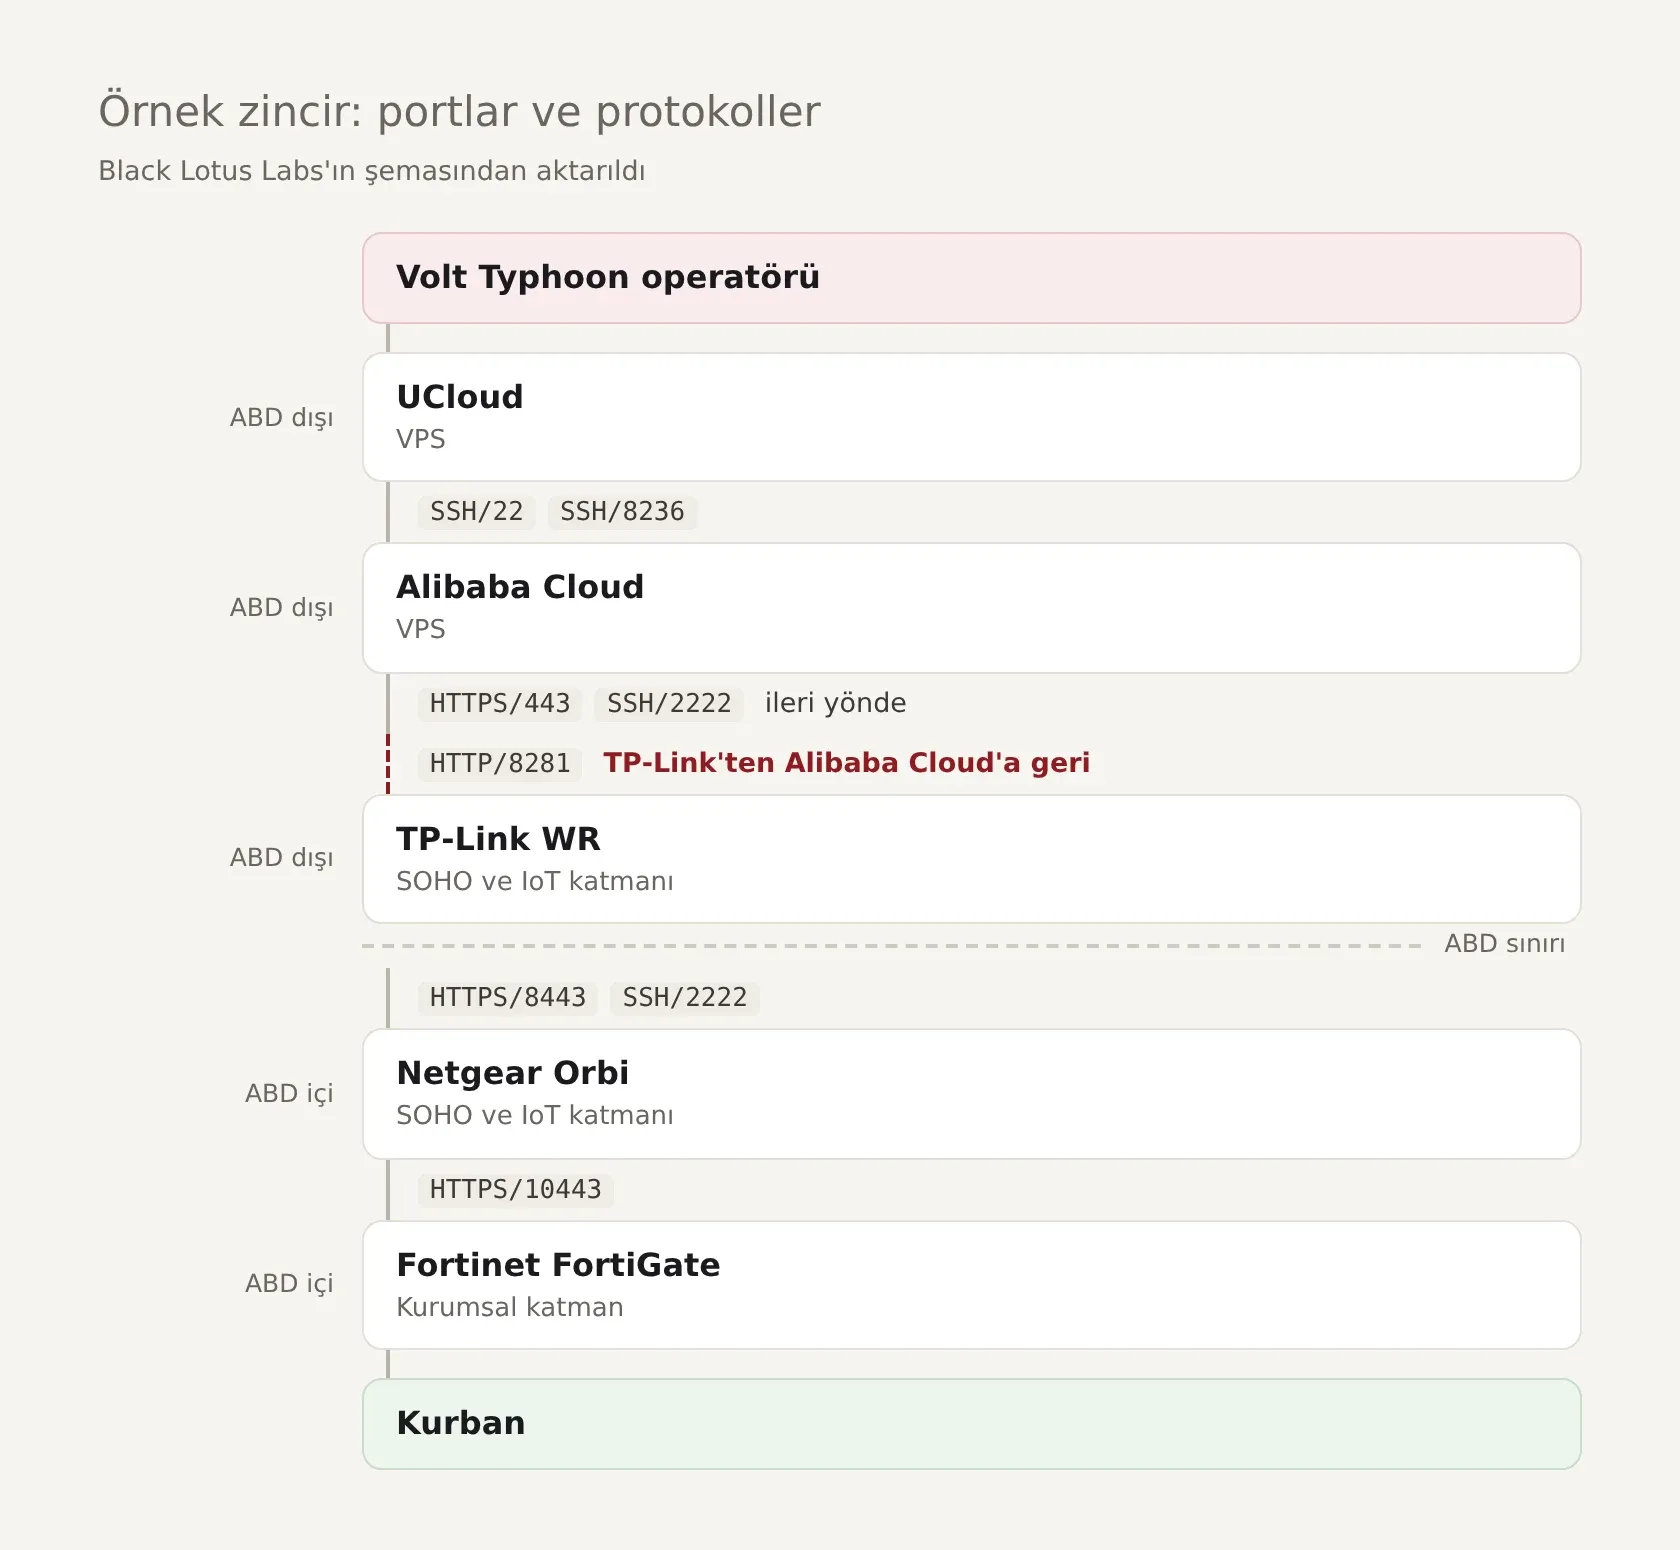
Raporda Silent Train’in iki örnek zinciri cihaz, hizmet sağlayıcı, port ve protokol düzeyinde gösteriliyor. Aşağıdaki aktarım şemalarda görünenle sınırlı, portlarla ilgili yorumlar ise ayrıca belirtildi.
İlk örnekte zincir şöyle ilerliyor:
- Zincir, ABD dışındaki UCloud altyapısında başlıyor.
- UCloud’dan Alibaba Cloud’daki bir sunucuya SSH/22 ve SSH/8236 üzerinden geçiliyor.
- Alibaba Cloud’dan ABD dışındaki bir TP-Link WR yönlendiriciye HTTPS/443 ve SSH/2222 bağlantıları gidiyor. Şemada TP-Link cihazından Alibaba Cloud’a geri dönen bir HTTP/8281 bağlantısı da var.
- TP-Link yönlendiriciden ABD’deki bir Netgear Orbi cihazına HTTPS/8443 ve SSH/2222 bağlantıları gidiyor.
- Netgear Orbi’den HTTPS/10443 üzerinden ele geçirilmiş bir Fortinet FortiGate cihazına geçiliyor.
- FortiGate’ten kurbana ulaşılıyor.
Şemada iki SOHO cihazına giden bağlantılarda HTTPS ile standart dışı bir porttan SSH birlikte görünüyor. Rapor, operatörlerin açık web arayüzlerini istismar ettiğini ve cihazlara geçici SSH servisleri kurduğunu söylüyor. Bu yüzden HTTPS bağlantısının web arayüzünün istismarına, 2222 gibi standart dışı SSH portlarının da sonradan kurulan geçici SSH servisine karşılık gelmesi akla yatkın. Ancak rapor bu eşleştirmeyi açıkça yapmıyor, bu bizim yorumumuz. Zincirin sonundaki FortiGate’e ise yalnızca HTTPS/10443 bağlantısı gidiyor. Bu cihaz, aşağıda anlatılan kurumsal cihaz katmanının bir örneği.
Ters tünel varyantı: Chisel ve FRP
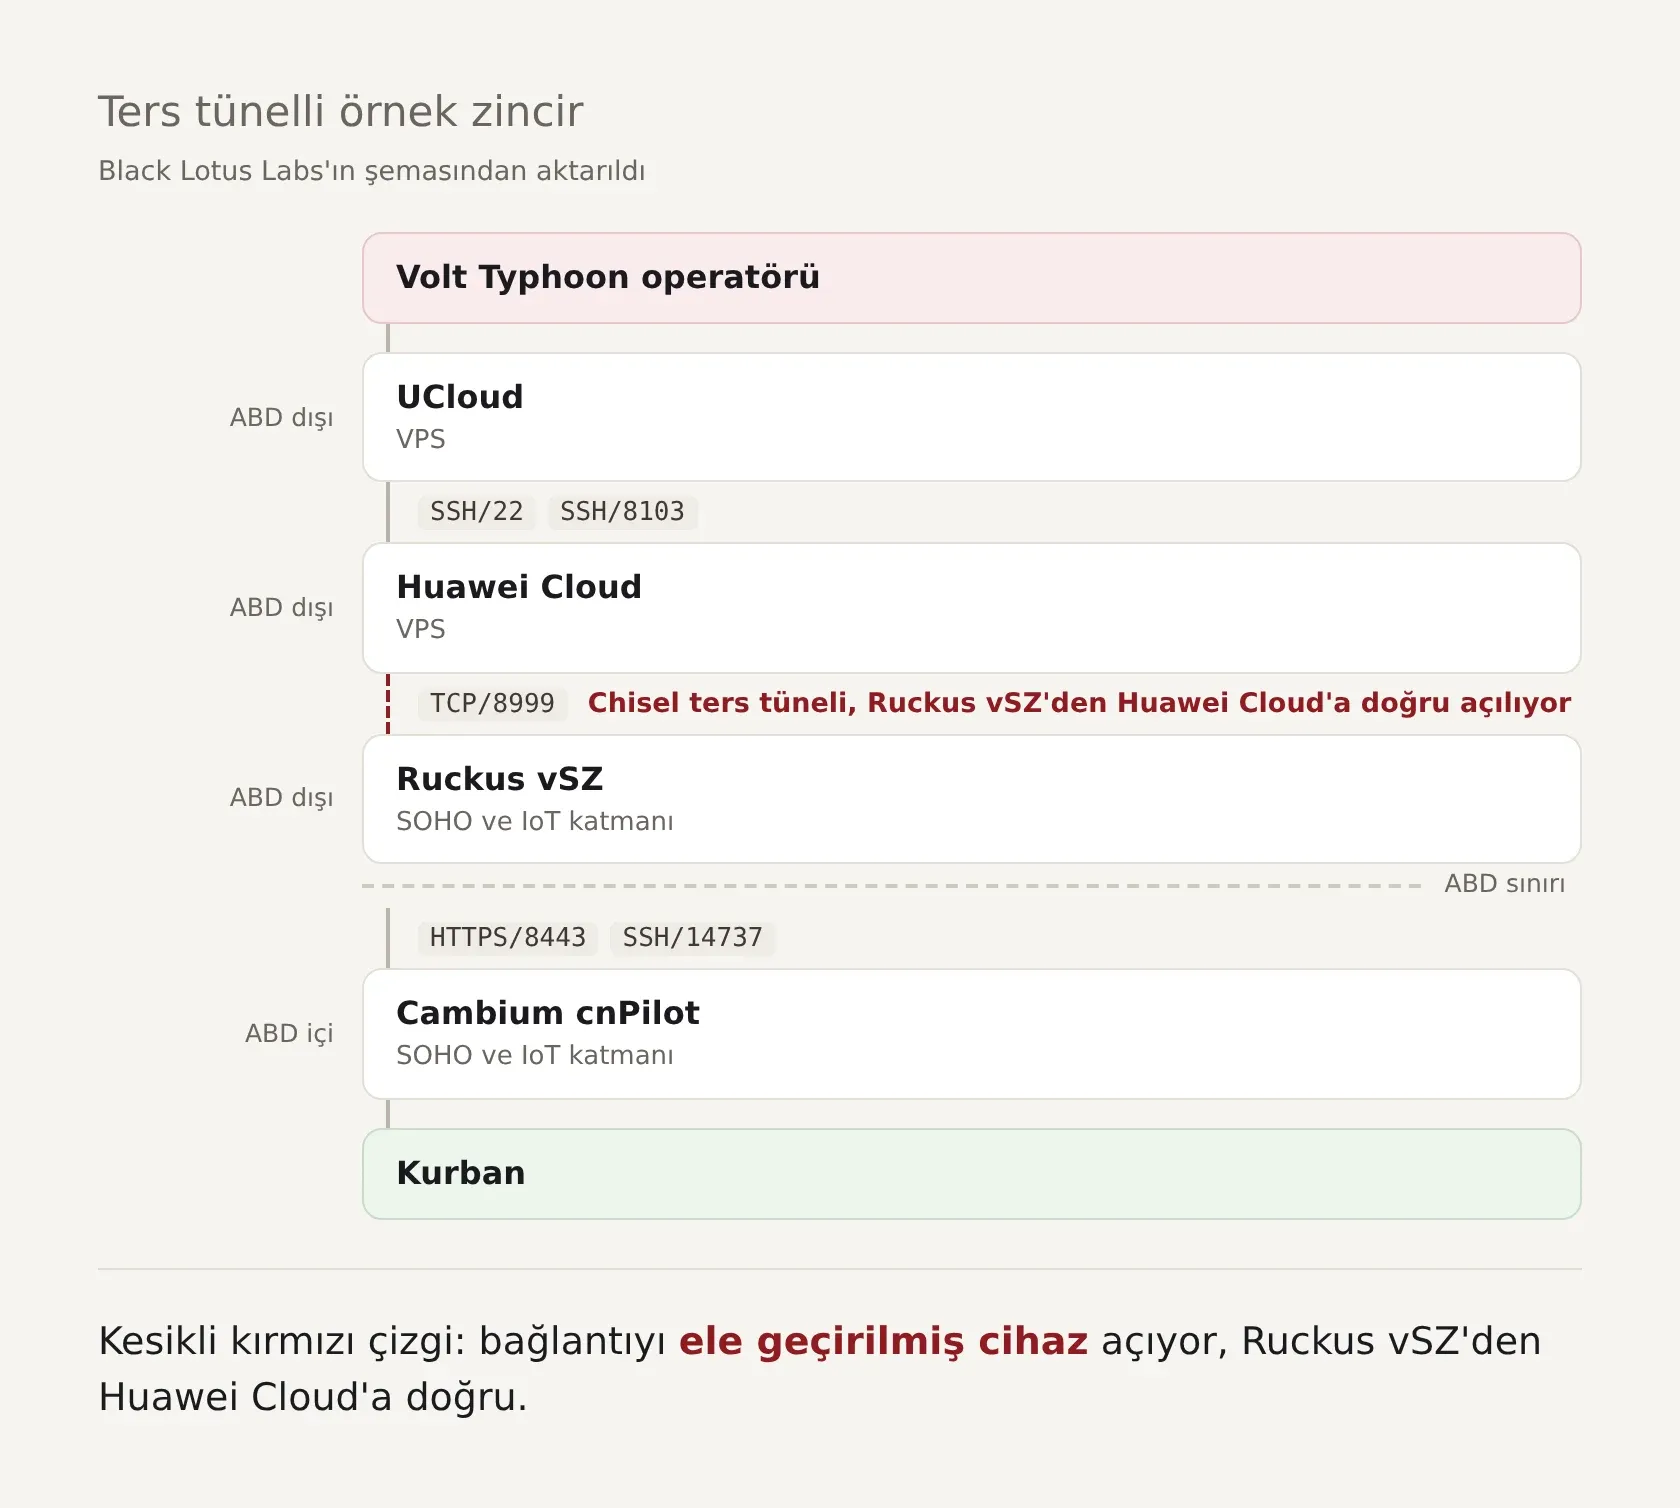
Raporda her atlamada sırayla açılan SSH bağlantılarından oluşan klasik zincirlerin yanında, Chisel ve FRP gibi araçlarla kurulan ters tünelli (reverse tunnel) zincirler de anlatılıyor. Bu varyantlarda bazı atlamalardaki bağlantı, ele geçirilmiş cihazdan üstteki altyapıya doğru açılan bir tünelle kuruluyor.
Ters tünelde bağlantıyı dışarıdan içeriye doğru açan saldırgan değil, ele geçirilmiş cihazın kendisi. Cihaz saldırganın sunucusuna bağlanıyor ve trafik bu bağlantının içinden geri akıyor. Bu yöntem genel olarak, cihaza dışarıdan gelen bağlantıların engellendiği durumlarda da işe yarıyor ve cihaz üzerinde yeni bir dinleyen port açmayı gerektirmiyor.
Rapordaki ikinci örnek zincir bunu gösteriyor:
- Zincir yine ABD dışındaki UCloud altyapısında başlıyor.
- UCloud’dan Huawei Cloud’daki bir sunucuya SSH/22 ve SSH/8103 üzerinden geçiliyor.
- ABD dışındaki bir Ruckus vSZ cihazı, Chisel ile TCP/8999 üzerinden Huawei Cloud’daki sunucuya doğru ters bir tünel kuruyor. Şemada bu bağlantının oku cihazdan sunucuya doğru.
- Ruckus vSZ’den ABD’deki bir Cambium cnPilot cihazına HTTPS/8443 ve SSH/14737 bağlantıları gidiyor.
- Cambium cnPilot’tan kurbana ulaşılıyor.
Black Lotus Labs’a göre ters tünel varyantları eski yöntemlerin yerini almadı. Klasik SSH zincirleri, ters tünelli zincirler, ek bir yarı kalıcı atlama içeren zincirler ve bunların karışımları Silent Train içinde aynı anda kullanıldı. Çerçeve tek bir modele yakınsamadı.
FRP, Volt Typhoon için yeni bir araç değil. CISA’nın Şubat 2024 tarihli danışma notunda, grubun bir kurbanda iki FRP istemcisi kullandığı anlatılıyor. SMSvcService.exe ve Brightmetricagent.exe adlarını taşıyan bu istemciler PowerShell ile çalıştırılıyor ve ters vekil bağlantılar açıyordu. Aynı olayda grup, bir Paessler PRTG ağ izleme sunucusunda Windows’un netsh komutuyla bir PortProxy kayıt değişikliği yaptı. Bu değişiklik belirli bir porta gelen trafiği Volt Typhoon’un vekil altyapısına yönlendiriyor, böylece PRTG sunucusu komuta trafiği için bir vekile dönüşüyordu. Black Lotus Labs’ın Silent Train’de zincire eklenen kurumsal sistemler arasında saydığı ürünlerden biri de PRTG.
Bölmelere ayırma: cihaz türlerinin sabit rolleri
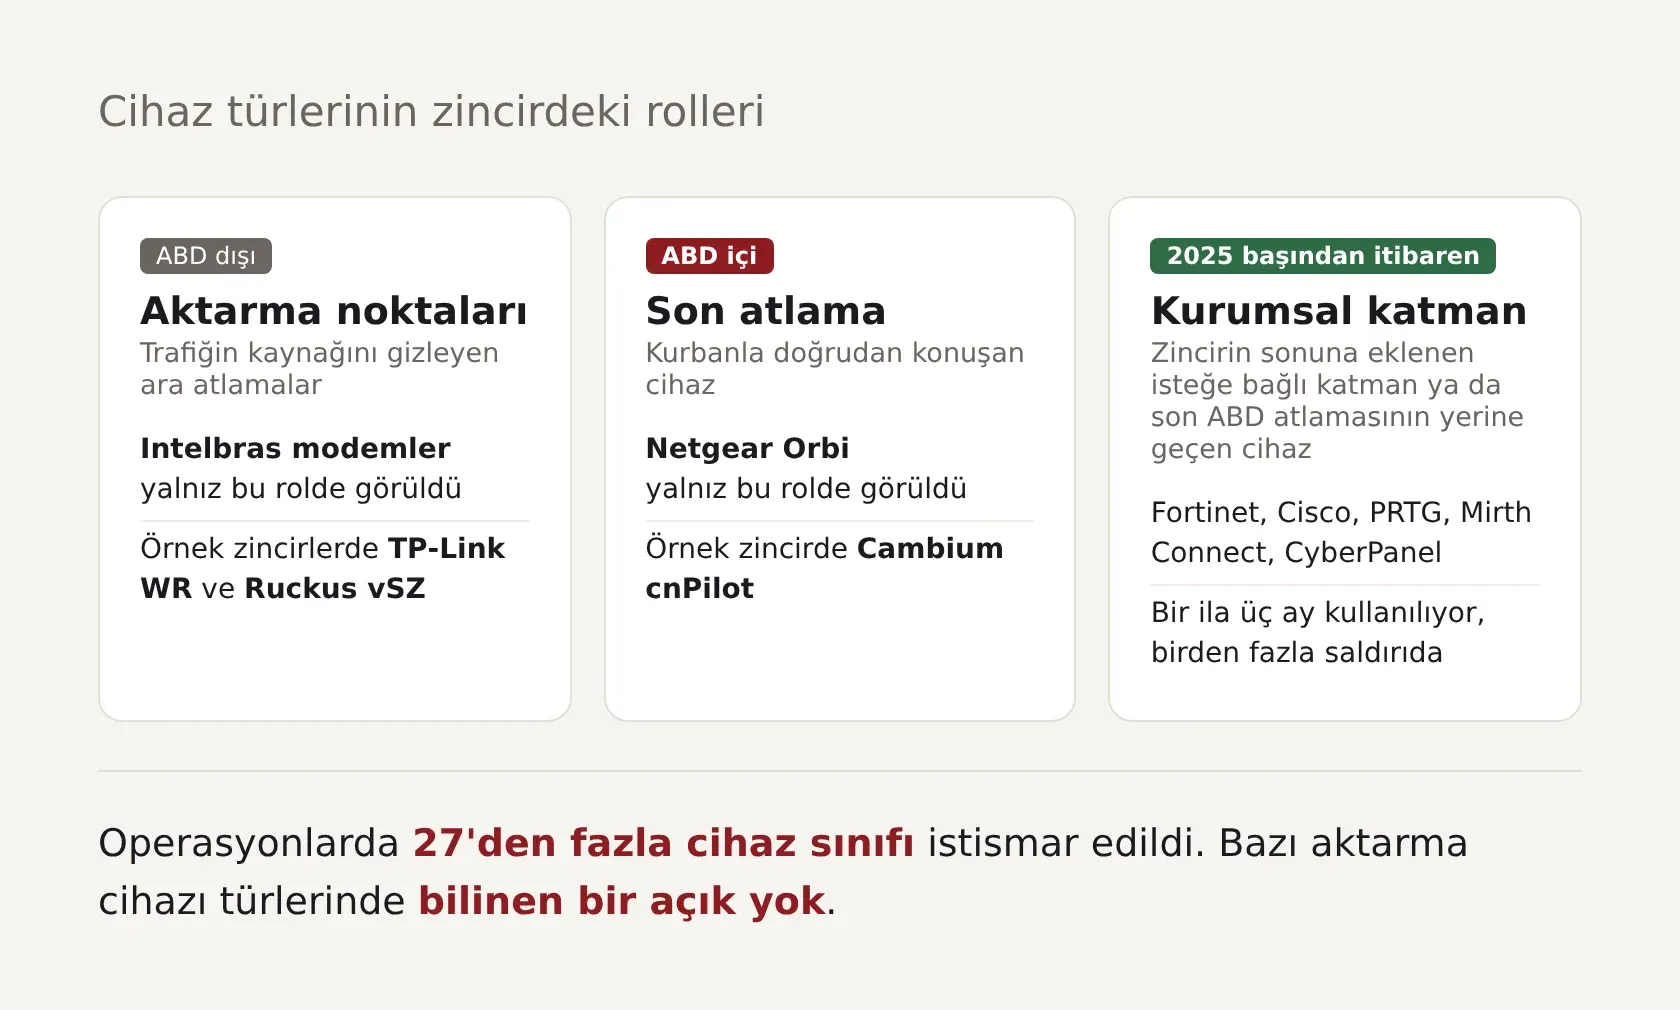
Raporun en dikkat çekici bulgularından biri, Volt Typhoon’un cihaz türlerini zincirdeki belirli konumlara ayırması. Black Lotus Labs’a göre bazı cihaz türleri belirli rollere “rezerve” edilmişti ve bu roller hiç değişmedi. Örneğin Intelbras modemler yalnızca yurt dışındaki aktarma noktası olarak görüldü. Netgear Orbi cihazları ise yalnızca ABD’de kurbanla doğrudan konuşan atlama olarak kullanıldı. Volt Typhoon’un cihaz türlerini yurt dışı ve ABD atlamaları arasında değiştirmeye yetecek küresel altyapısı olmasına rağmen bu sabit roller üç yıllık gözlem boyunca korundu. VPS altyapısında da farklı sağlayıcılar ve konumlar kullanıldı.
Black Lotus Labs bu deseni bölmelere ayırma (compartmentalization) olarak tanımlıyor. Bu yapının mantığı şu: bir katmandaki bir cihazın ya da bir hizmet sağlayıcının incelenmesi, ağın geri kalanını doğrudan açığa çıkarmaz. Bu açıklama raporun değil, bizim yorumumuz.
Black Lotus Labs Silent Train operasyonlarında 27’den fazla cihaz sınıfının istismar edildiğini gördü. İlk dönemde ağırlıkla TP-Link, Intelbras, Ruckus, SATO, Netgear, Zyxel ve Cambium marka SOHO ve IoT cihazları kullanıldı. Daha sonra Fortinet, Cisco, PRTG, Mirth Connect ve CyberPanel gibi kurumsal platformlar eklendi. Rapora göre bazı aktarma cihazı türlerinde bilinen bir açık yok. Black Lotus Labs bunu, Volt Typhoon’un dört ile altı atlamalı bir zincirde yalnızca tek bir aktarma noktası kurmak için açıklanmamış sıfırıncı gün açıkları kullandığının işareti olarak görüyor.
Yeni cihaz türlerinin zincire katılması da bir düzen izledi. Rapora göre yeni bir cihaz sınıfı önce ABD dışında sınırlı yoklamalar ve gerçek ortamda testlerle deneniyor, aylar sonra Silent Train zincirlerinde kullanılmaya başlıyordu. Operatörler genellikle her çeyrekte bir cihaz türü ekledi. Bu hız, çerçevenin kurulduğu 2023 ve 2024 döneminde ayda bir cihaz türüne kadar çıktı.
Hibrit çerçeve: kurumsal cihazlar ve altı atlama
Silent Train sürekli değişti. Black Lotus Labs’a göre kurumsal platformlar standart zincirin yerini almadı. Bu sistemler ya zincirin sonuna eklenen isteğe bağlı bir katman oldu ya da son ABD aktarma noktasının yerine geçti. Raporun ilk örnek zincirindeki FortiGate cihazı bunun bir örneği.
Asıl fark kullanım süresinde. Tek bir operasyon için kullanılıp temizlenen SOHO ve IoT cihazlarının aksine, ele geçirilen kurumsal platformlar Silent Train’de bir ila üç ay kaldı ve değiştirilmeden önce birden fazla saldırıda kullanıldı. Rapora göre 2025 başında bu değişim Silent Train’i hibrit bir çerçeveye dönüştürdü. Bazı durumlarda operatörle kurban arasında altı atlama vardı.
Zaman damgaları ve operatörlerin mesai düzeni
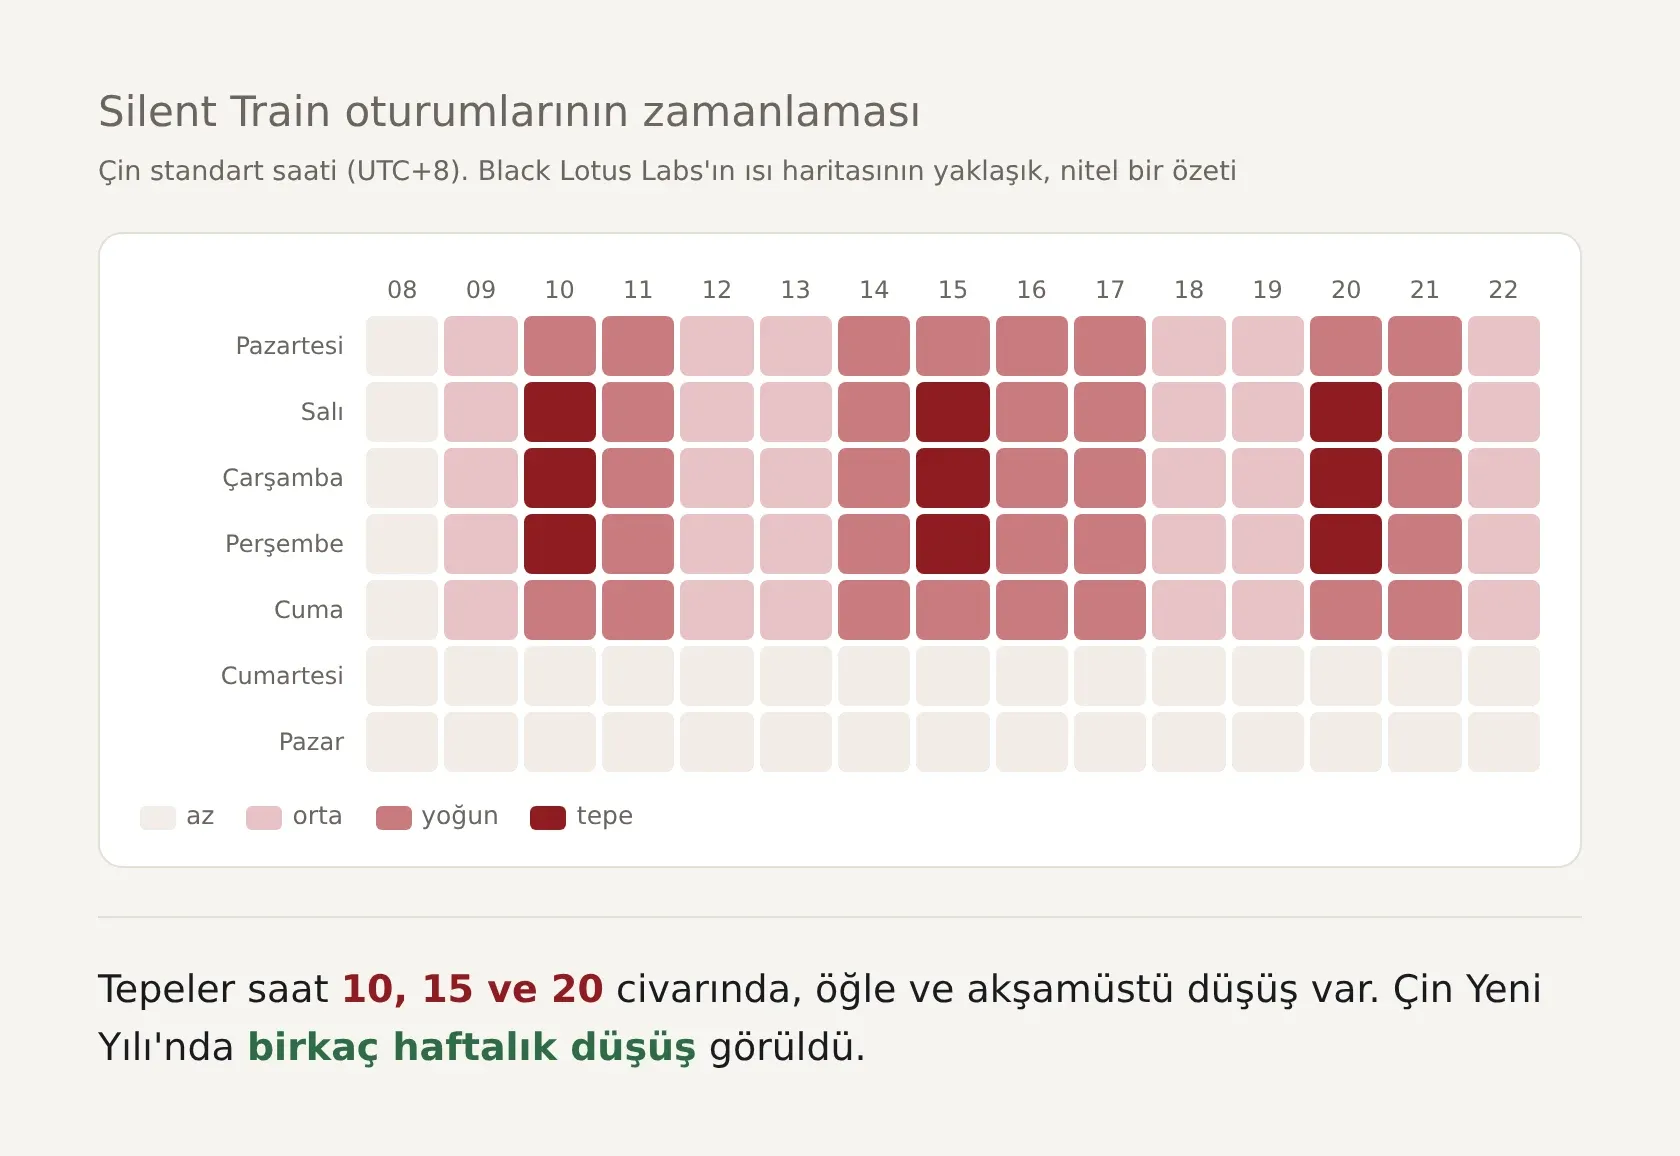
Bir bot ağı kendi kendine çalışabilir. Black Lotus Labs’a göre Silent Train’in oturum zamanlaması ise ağı insanların yönettiğini gösteriyor. Etkinlik Pazartesi ile Cuma arasında, ağırlıkla Çin standart saatiyle (UTC+8) 09.00 ile 22.00 arasında yoğunlaştı. Gece ve hafta sonları çok az oturum vardı.
Raporun ısı haritası grafiğinin başlığı, Silent Train etkinliğinin Çin’deki vardiyalı çalışma saatleriyle örtüştüğünü söylüyor. Grafikte günlük eğri saat 10.00 civarında yükseliyor, öğle saatlerinde ve akşamüstü birer düşüş gösteriyor, saat 15.00 ve 20.00 civarında yeniden tepe yapıyor. En yoğun günler Salı, Çarşamba ve Perşembe. Black Lotus Labs’a göre geç sabah, öğleden sonra ve akşam görülen bu belirgin tepeler, Çin’deki tipik askerî vardiyalı çalışma düzeniyle uyumlu bir çalışma temposuna işaret ediyor. Araştırmacılar ayrıca Çin Yeni Yılı döneminde oturumlarda birkaç haftalık düşüşler gördü.
Zamanlama analizi tek başına kesin bir atıf kanıtı sayılmaz, çünkü bir grup mesai saatlerini başka bir ülkeye göre ayarlayabilir. Ancak üç yıllık bir veri setinde öğle arası, akşam düşüşü ve resmî tatil düşüşünün birlikte görülmesi, Black Lotus Labs’ın değerlendirmesinin dayandığı ek bir kanıt katmanı oluşturuyor.
Silent Train’in kullanım alanı
Black Lotus Labs’a göre Silent Train, hedef geliştirme ve keşif için kullanılan altyapıdan ayrıydı. Volt Typhoon ilk aşamadaki keşif için ayrıca operasyonel aktarma kutusu (operational relay box, ORB) ağları ve geçici altyapı kullandı. Silent Train ise istismar, kimlik bilgisi erişimi, veri sızdırma ve kurban ortamlarıyla süren etkileşim gibi kritik aşamalara ayrılmıştı.
Rapora göre her oturumda bir ile beş arasında kurban hedef alındı, çoğu zaman da tek bir kurum. Yani Silent Train geniş çaplı tarama için değil, önceden seçilmiş az sayıdaki hedefe karşı yürütülen işler için kullanıldı.
Hedef: kurumların kontrol düzlemi
Black Lotus Labs, Silent Train üzerinden Volt Typhoon’un Fortinet, Cisco, ManageEngine, Ivanti, F5, Check Point, Palo Alto, ServiceNow ve ArcGIS teknolojilerini hedef aldığını gördü. Rapora göre telemetri, erişimin bilinen bir açıkla mı yoksa açıklanmamış bir açıkla mı sağlandığını her zaman ayırt edemedi. Ancak odak belirli bir sistem türündeydi: uç nokta ve ağ yönetim platformları, SD-WAN orkestratörleri ve kurumların kontrol düzlemini (control plane) oluşturan diğer teknolojiler.
Bu tercihin mantığı raporda açıkça anlatılıyor. Bir saldırgan normalde ağın içinde dolaşmak, yöneticileri bulmak, kritik sistemlerin yerini tespit etmek ve birden fazla tutunma noktası kurmak zorunda kalır. Her adım kayıtlarda iz bırakır ve saldırgan yine de ağın yalnızca bir kısmını görür. Yönetim platformlarında ise bu görünürlük, erişim ve yönetim yetkileri zaten bulunuyor. Black Lotus Labs’a göre tek bir yönetim platformunu ele geçirmek, yüzlerce ya da binlerce cihazda yönetici yetkisi, ayrıntılı varlık envanteri, ağ mimarisi hakkında bilgi ve aşağı akıştaki müşteri ortamlarına güvenilen yollar sağlıyor, üstelik yanal harekete gerek kalmadan.
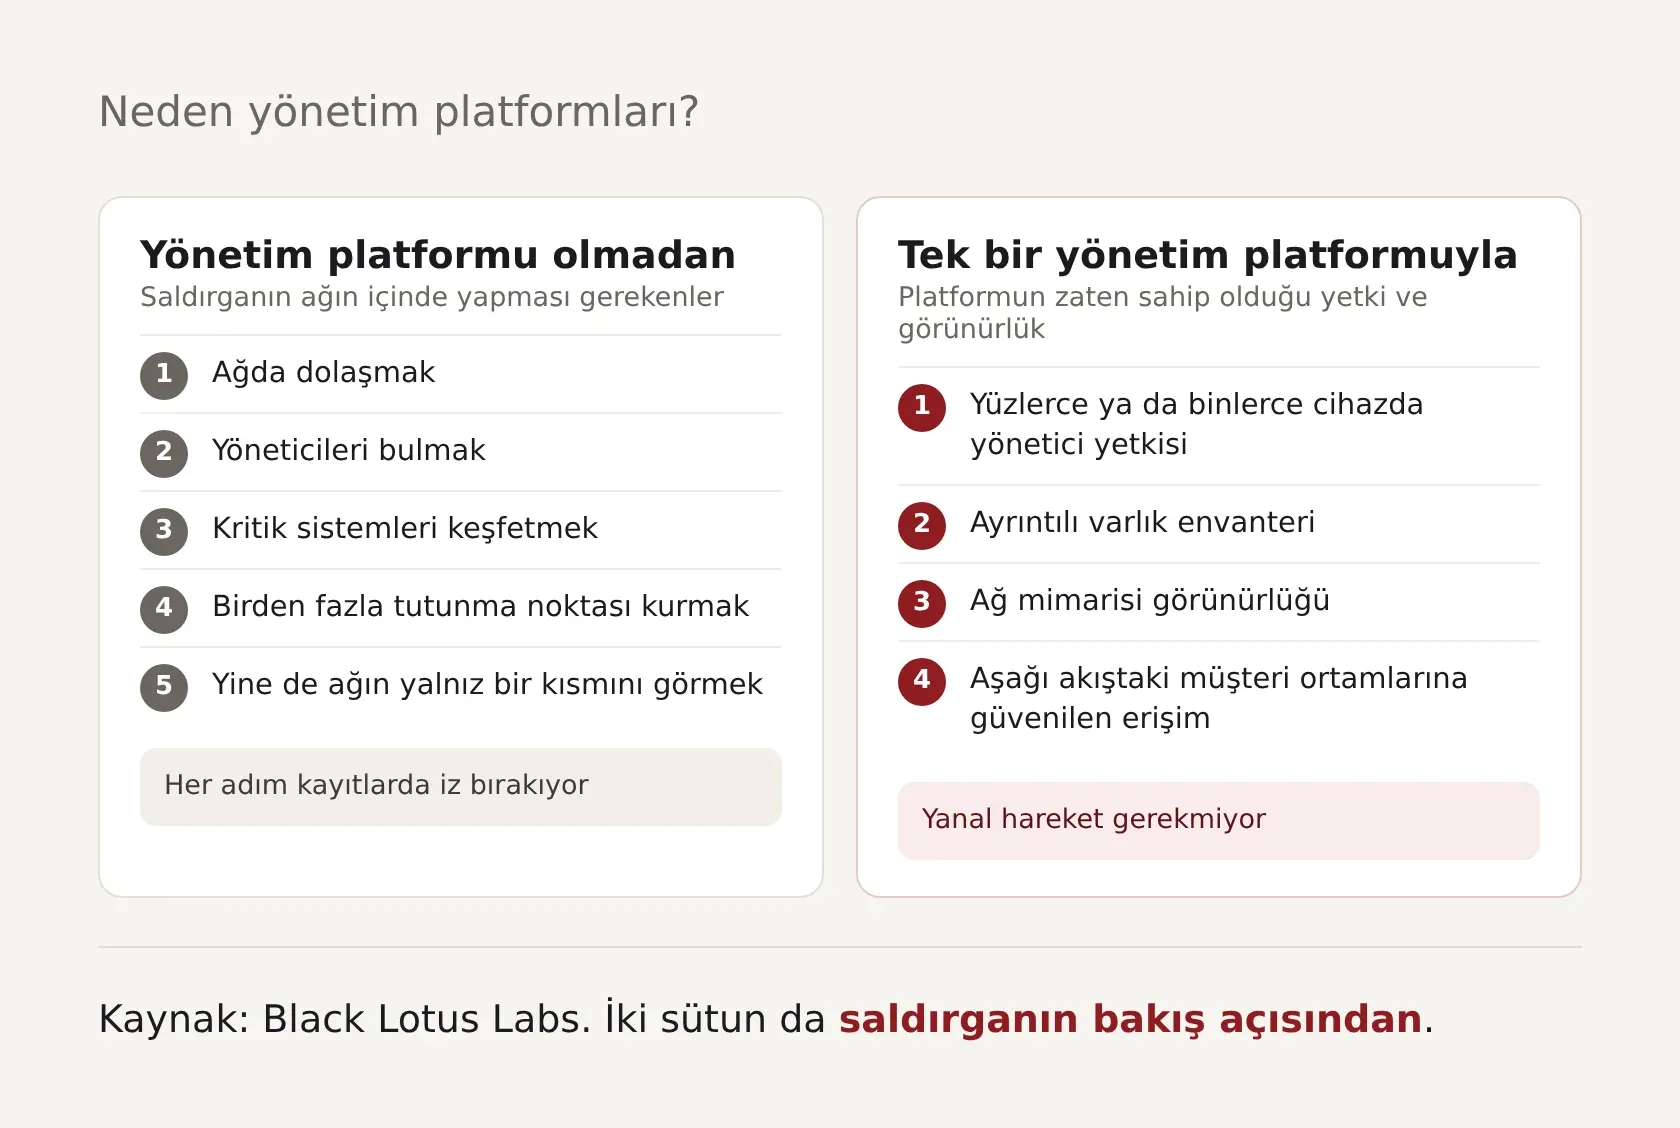
Black Lotus Labs’a göre olay sonrası incelemelerde bellekte çalışan web shell’ler, kimlik bilgisi toplama ve uç nokta kontrolü ile uzaktan dosya aktarımı gibi platformların kendi özelliklerinin kötüye kullanılması görüldü. Bazı olaylarda saldırganlar kayıtları sildi ya da değiştirdi.
Beş sıfırıncı gün kampanyası
Black Lotus Labs’a göre Silent Train’in izlenmesi ve kurumlara gönderilen uyarıların ardından yapılan olay incelemeleri, bir olası ve dört doğrulanmış sıfırıncı gün kampanyasının belirlenmesine yardımcı oldu. Raporun zaman çizelgesindeki aralıklar, açıkların sıfırıncı gün olarak değerlendirildiği dönemi gösteriyor, Volt Typhoon’un bu açıkları kullandığı sürenin tamamını değil.
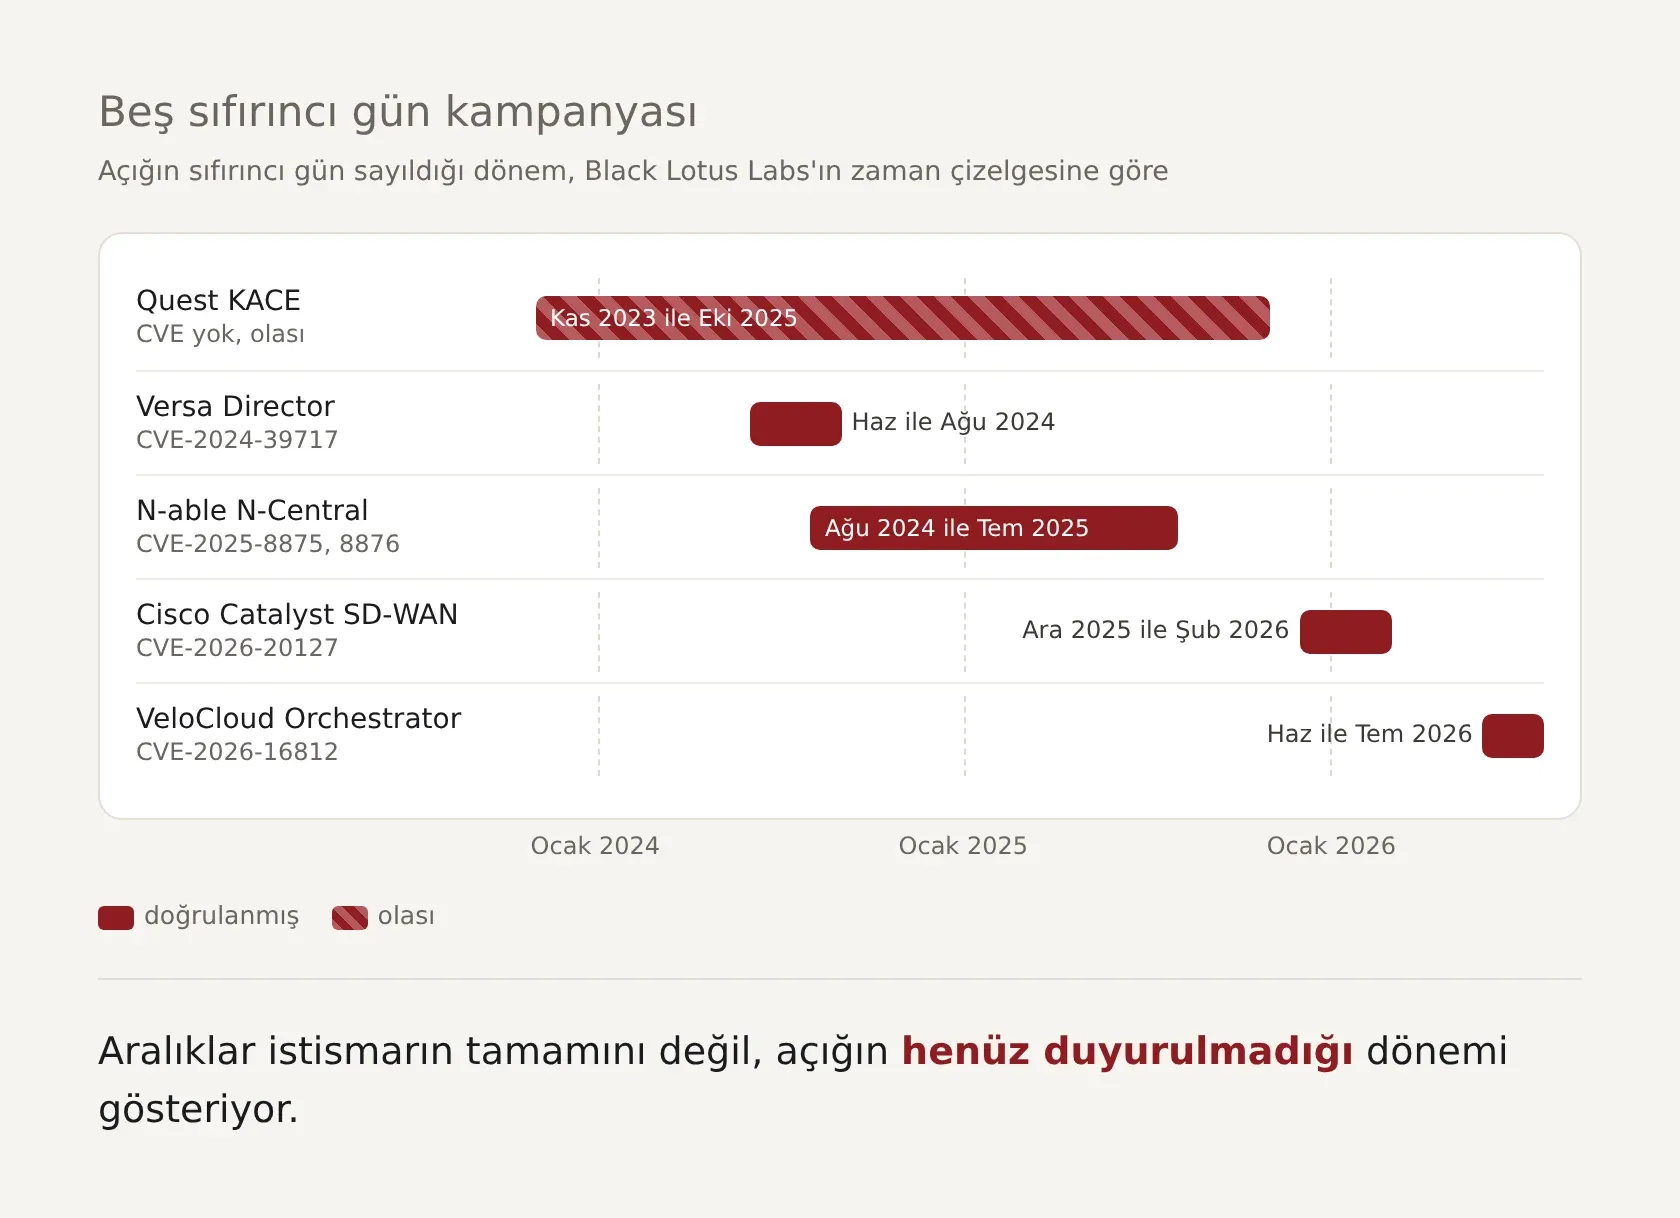
Quest KACE (olası, Kasım 2023 ile Ekim 2025)
Quest KACE, birleşik uç nokta yönetimi (UEM) ve sistem yönetimi için kullanılan bir ürün ailesi. Black Lotus Labs’a göre kayıtların sınırlı olması altta yatan açığın belirlenmesini zorlaştırdı, ancak faaliyet daha önce açıklanmamış bir açığın kullanıldığına işaret ediyordu. Kampanya 30’dan fazla kurbanı etkiledi, üreticinin düzeltme takvimini izledi ve Quest’in Ekim 2025 güvenlik güncellemelerinden sonra azaldı. Black Lotus Labs, adli kanıt sınırlı olsa da eldeki verinin Volt Typhoon’un bir sıfırıncı gün açığı kullandığı değerlendirmesini orta güvenle desteklediğini söylüyor. Bu kampanyaya bir CVE numarası bağlanmadı.
Kampanyanın en öğretici yanı saldırganın erişimden sonraki davranışı. Rapora göre Volt Typhoon KACE sunucusuna girdikten sonra ağda yanal hareket yapmadı, sunucuda kaldı. Platformun yönetim yeteneklerini ve görünürlüğünü kullanarak kimlik bilgilerini topladı ve dışarı çıkardı. Yani kimlik bilgilerine ağın geri kalanında dolaşmadan ulaştı.
Versa Director (CVE-2024-39717, Haziran ile Ağustos 2024)
Versa Director, Versa Networks’ün SD-WAN yönetim platformu. Black Lotus Labs, Volt Typhoon’un bu ürünü istismar ettiğini 2024 ortasında kamuoyuna açıklamıştı. Silent Train raporuna göre grup bu kampanyada bellekte çalışan bir JAR web shell’i kullandı, platformun yerleşik özelliklerinden yararlandı ve aşağı akıştaki müşterileri hedef aldı.
CVE kaydına göre açık, Versa Director arayüzündeki “Change Favicon” (site simgesini değiştirme) seçeneğinin kötüye kullanılmasıyla .png uzantılı zararlı bir dosyanın resim dosyası gibi görünecek şekilde yüklenmesine izin veriyordu. Bu seçenek yalnızca Provider-Data-Center-Admin ya da Provider-Data-Center-System-Admin yetkisiyle giriş yapmış kullanıcılara açıktı. CVSS 3.0 puanı 6.6. CISA açığı 23 Ağustos 2024’te saldırılarda kullanılan açıklar listesine (KEV) ekledi.
Black Lotus Labs’ın 2024’teki raporuna, bu dosyayı hazırlarken eski adresinden ulaşamadık. The Hacker News’in 27 Ağustos 2024’te bu rapora dayanarak aktardığına göre saldırılar en erken 12 Haziran 2024’te başladı ve dördü ABD’de, biri ABD dışında olmak üzere internet servis sağlayıcısı, yönetilen hizmet sağlayıcı ve BT sektörlerinden beş kurbanı etkiledi. Saldırı zincirinde “VersaTest.png” adıyla bulunan VersaMem adlı web shell, Java instrumentation ve Javassist ile Tomcat sürecine enjekte oluyor, Versa’nın kimlik doğrulama işlevine kanca atarak (hook) kullanıcıların kimlik bilgilerini düz metin olarak yakalıyor ve bellekte keyfi Java kodu çalıştırabiliyordu. Black Lotus Labs o zaman bu faaliyeti Volt Typhoon’a orta güvenle bağlamıştı. The Hacker News’e göre ilk VersaMem örneği 7 Haziran 2024’te Singapur’dan VirusTotal’e yüklenmişti ve 27 Ağustos itibarıyla hiçbir antivirüs motoru tarafından tespit edilmiyordu. Önerilen önlemler arasında 4566 ve 4570 numaralı portlara dışarıdan erişimin engellenmesi ve SOHO cihazlarından 4566 numaralı porta gelen trafiğin aranması vardı. The Hacker News’e göre açık 22.1.4 sürümünde kapatıldı. Versa ise etkilenen müşterilerin, şirketin 2015 ve 2017’de yayımladığı sertleştirme ve güvenlik duvarı yönergelerini uygulamadığını açıklamıştı.
N-able N-Central (CVE-2025-8875 ve CVE-2025-8876, Ağustos 2024 ile Temmuz 2025)
Black Lotus Labs’a göre Silent Train’in izlenmesi, daha önce açıklanmamış ve sonradan CVE-2025-8875 ve CVE-2025-8876 numaralarını alan bir açık zincirinin istismarını ortaya çıkardı.
CVE kayıtlarına göre CVE-2025-8875, güvenilmeyen verinin seri durumdan çıkarılmasıyla (deserialization of untrusted data) yerel kod çalıştırmaya izin veren bir açık. CVE-2025-8876 ise girdi doğrulama eksikliğinden doğan bir işletim sistemi komut enjeksiyonu (OS command injection) açığı. İkisinin de CVSS 4.0 puanı 9.4 ve ikisi de kimliği doğrulanmış, düşük yetkili bir kullanıcı gerektiriyor. Açıklar N-Central’ın 2025.3.1 öncesi sürümlerini etkiliyor. N-able 2025.3.1’i 13 Ağustos 2025’te yayımladı, CISA da açıkları aynı gün KEV listesine ekledi. Black Lotus Labs’ın zaman çizelgesine göre bu açıklar Ağustos 2024’ten Temmuz 2025’e kadar, yani yaklaşık bir yıl boyunca sıfırıncı gün olarak değerlendirildi.
Cisco Catalyst SD-WAN (CVE-2026-20127, Aralık 2025 ile Şubat 2026)
Black Lotus Labs’a göre Volt Typhoon 2025 sonunda Cisco Catalyst SD-WAN’ı, SD-WAN kontrol düzlemindeki CVSS puanı 10 olan CVE-2026-20127 ile istismar ediyordu. Grup, SD-WAN cihazlarını ve kontrol altyapısını birbirine bağlayan güvenilen eşleşme (peering) mekanizmalarını hedef aldı. Rapora göre istismar, Cisco açığı Şubat 2026’da duyurduktan sonra da devam etti.
Cisco’nun CVE kaydına göre açık, Catalyst SD-WAN Controller (eski adıyla vSmart), Catalyst SD-WAN Manager (eski adıyla vManage) ve Catalyst SD-WAN Validator’daki (eski adıyla vBond) eşleşme kimlik doğrulamasında. Eşleşme kimlik doğrulama mekanizması düzgün çalışmadığı için, kimliği doğrulanmamış uzak bir saldırgan özel hazırlanmış isteklerle kimlik doğrulamayı atlatıp etkilenen sistemde yönetici yetkisi elde edebiliyor. Başarılı bir saldırı, saldırganın Controller’a dahili, yüksek yetkili ama root olmayan bir kullanıcı hesabıyla girmesini sağlıyor. Saldırgan bu hesapla NETCONF’a erişip bütün SD-WAN yapısının ağ yapılandırmasını değiştirebiliyor. Kayıt 25 Şubat 2026’da yayımlandı, CISA da açığı aynı gün KEV listesine ekledi.
Bu açığın hikâyesi Silent Train’le sınırlı kalmadı. Aşağıda anlatıldığı gibi Cisco Talos, aynı açıkla Cisco SD-WAN denetleyicilerine KeyDrift adlı zararlı yazılımı yerleştiren bir grubu inceledi.
VeloCloud Orchestrator (CVE-2026-16812, Haziran ile Temmuz 2026)
VeloCloud Orchestrator (VCO), VeloCloud SD-WAN kurulumlarını yöneten orkestratör. Açığın danışma notunu Arista yayımladı. Black Lotus Labs’a göre bu, Versa Director ve Cisco Catalyst SD-WAN’dan sonra Volt Typhoon’un istismar ettiği üçüncü SD-WAN platformu. Grup Silent Train üzerinden, sonradan CVE-2026-16812 numarasını alan bir sıfırıncı gün açığını kullandı.
Arista’nın 27 Temmuz 2026 tarihli 0144 numaralı güvenlik danışma notuna göre açık bir işletim sistemi komut enjeksiyonu (CWE-78) ve CVSS 3.1 ile 4.0 puanlarının ikisi de 10.0. Kurum içine kurulan (on-prem) VeloCloud Orchestrator’da uzaktaki bir saldırgan, yalnızca dahili kullanım için tasarlanmış ve uzaktan erişilebilir olmaması gereken ayrıcalıklı işlevlere erişip orkestratörün çalıştığı sunucuyu etkileyebiliyor. Arista’ya göre orkestratör varsayılan olarak açıkta ve bu açıklığı önleyen bir yapılandırma yok. Saldırı için VCO web arayüzüne ağ erişimi yeterli, kiracı ya da operatör kimlik bilgisi gerekmiyor. Açık dışarıdan bulundu ve aktif olarak istismar ediliyordu.
Danışma notuna göre 5.2.3.14 öncesi 5.2.x, 6.1.3.4 öncesi 6.1.x, 6.4.2.4 öncesi 6.4.x ve 7.0.0.1 öncesi 7.0.x sürümleri etkileniyor. Notun düzeltme listesinde ise yalnızca 5.2.3.14, 6.1.3.4 ve 6.4.2.4 var, 7.0 serisi için düzeltilmiş bir sürüm yazılmamış. Barındırılan (Hosted) ve ayrılmış (Dedicated) sürümler konusunda iki resmî kaynak farklı şey söylüyor. CVE kaydına göre bu sürümler duyurudan önce yamalanmıştı. Arista’nın güncel danışma notunda ise bu sürümlerin yamalanmakta olduğu yazıyor ve not, 3 Ağustos’ta barındırılan sürümü etkilenen platformlara ekleyecek şekilde güncellendi. Arista’ya göre açık için tek ve kesin bir ihlal göstergesi yok. Şirket VCO web erişim kayıtlarında olağandışı URL benzeri yol bileşenleri, kodlanmış karakterler, yerel ya da dahili servislere yapılan atıflar ve yüksek istek hızları aranmasını, VCO sunucusundan beklenmedik dışa giden HTTP ya da HTTPS trafiği, yönetici işlemine karşılık gelmeyen yapılandırma değişiklikleri, beklenmedik komut çalıştırma, dosya oluşturma ya da veritabanı dışa aktarımı ile kimlik bilgisi, sertifika ve anahtar materyaline erişimlerin incelenmesini öneriyor. Arista saldırıları gerçekleştiren üç IP adresi de yayımladı, ancak bu adresleri belirli bir gruba bağlamadı. CISA açığı 27 Temmuz 2026’da KEV listesine ekledi. Sitede Ekim ayında saldırılarda kullanılan başka bir VeloCloud Orchestrator açığını da yazmıştık.
Talos’un KeyDrift bulgusu: SD-WAN denetleyicisinin içinden anahtar toplama
Cisco Talos, Black Lotus Labs’ın raporuyla aynı gün yayımladığı analizde UAT-11473 adını verdiği “son derece gelişmiş” bir gelişmiş kalıcı tehdit (APT) aktörünü anlattı. Talos’a göre UAT-11473, CVE-2026-20127’yi kullanarak Cisco SD-WAN Catalyst Controller kurulumlarında kimlik doğrulamayı atlattı ve sistemlere yetkisiz erişim sağladı. Ardından KeyDrift adını verdiği, birden fazla bileşenden oluşan özel bir zararlı yazılım çerçevesi kurdu. Grubun hedefleri arasında uzay ve uydu hizmetleri, savunma ve havacılık teknolojisi ile politika araştırma kurumları var. Talos analizinin başlığında bu faaliyeti “geçmişe ait” olarak tanımlıyor.
Talos’un Silent Train’le ilgili değerlendirmesi dikkatle okunmalı. Talos, UAT-11473’ün kullandığı altyapının Volt Typhoon’un Silent Train ağıyla büyük ölçüde örtüştüğünü yüksek güvenle değerlendiriyor. The Hacker News’e göre Talos iki faaliyeti yalnızca bu altyapı örtüşmesi üzerinden ilişkilendiriyor ve iki grubun aynı olduğunu söylemiyor. Yine The Hacker News’e göre Lumen de Volt Typhoon’un CVE-2026-20127 istismarını KeyDrift ile ilişkilendirmiyor.
KeyDrift’in yerleşme yöntemi
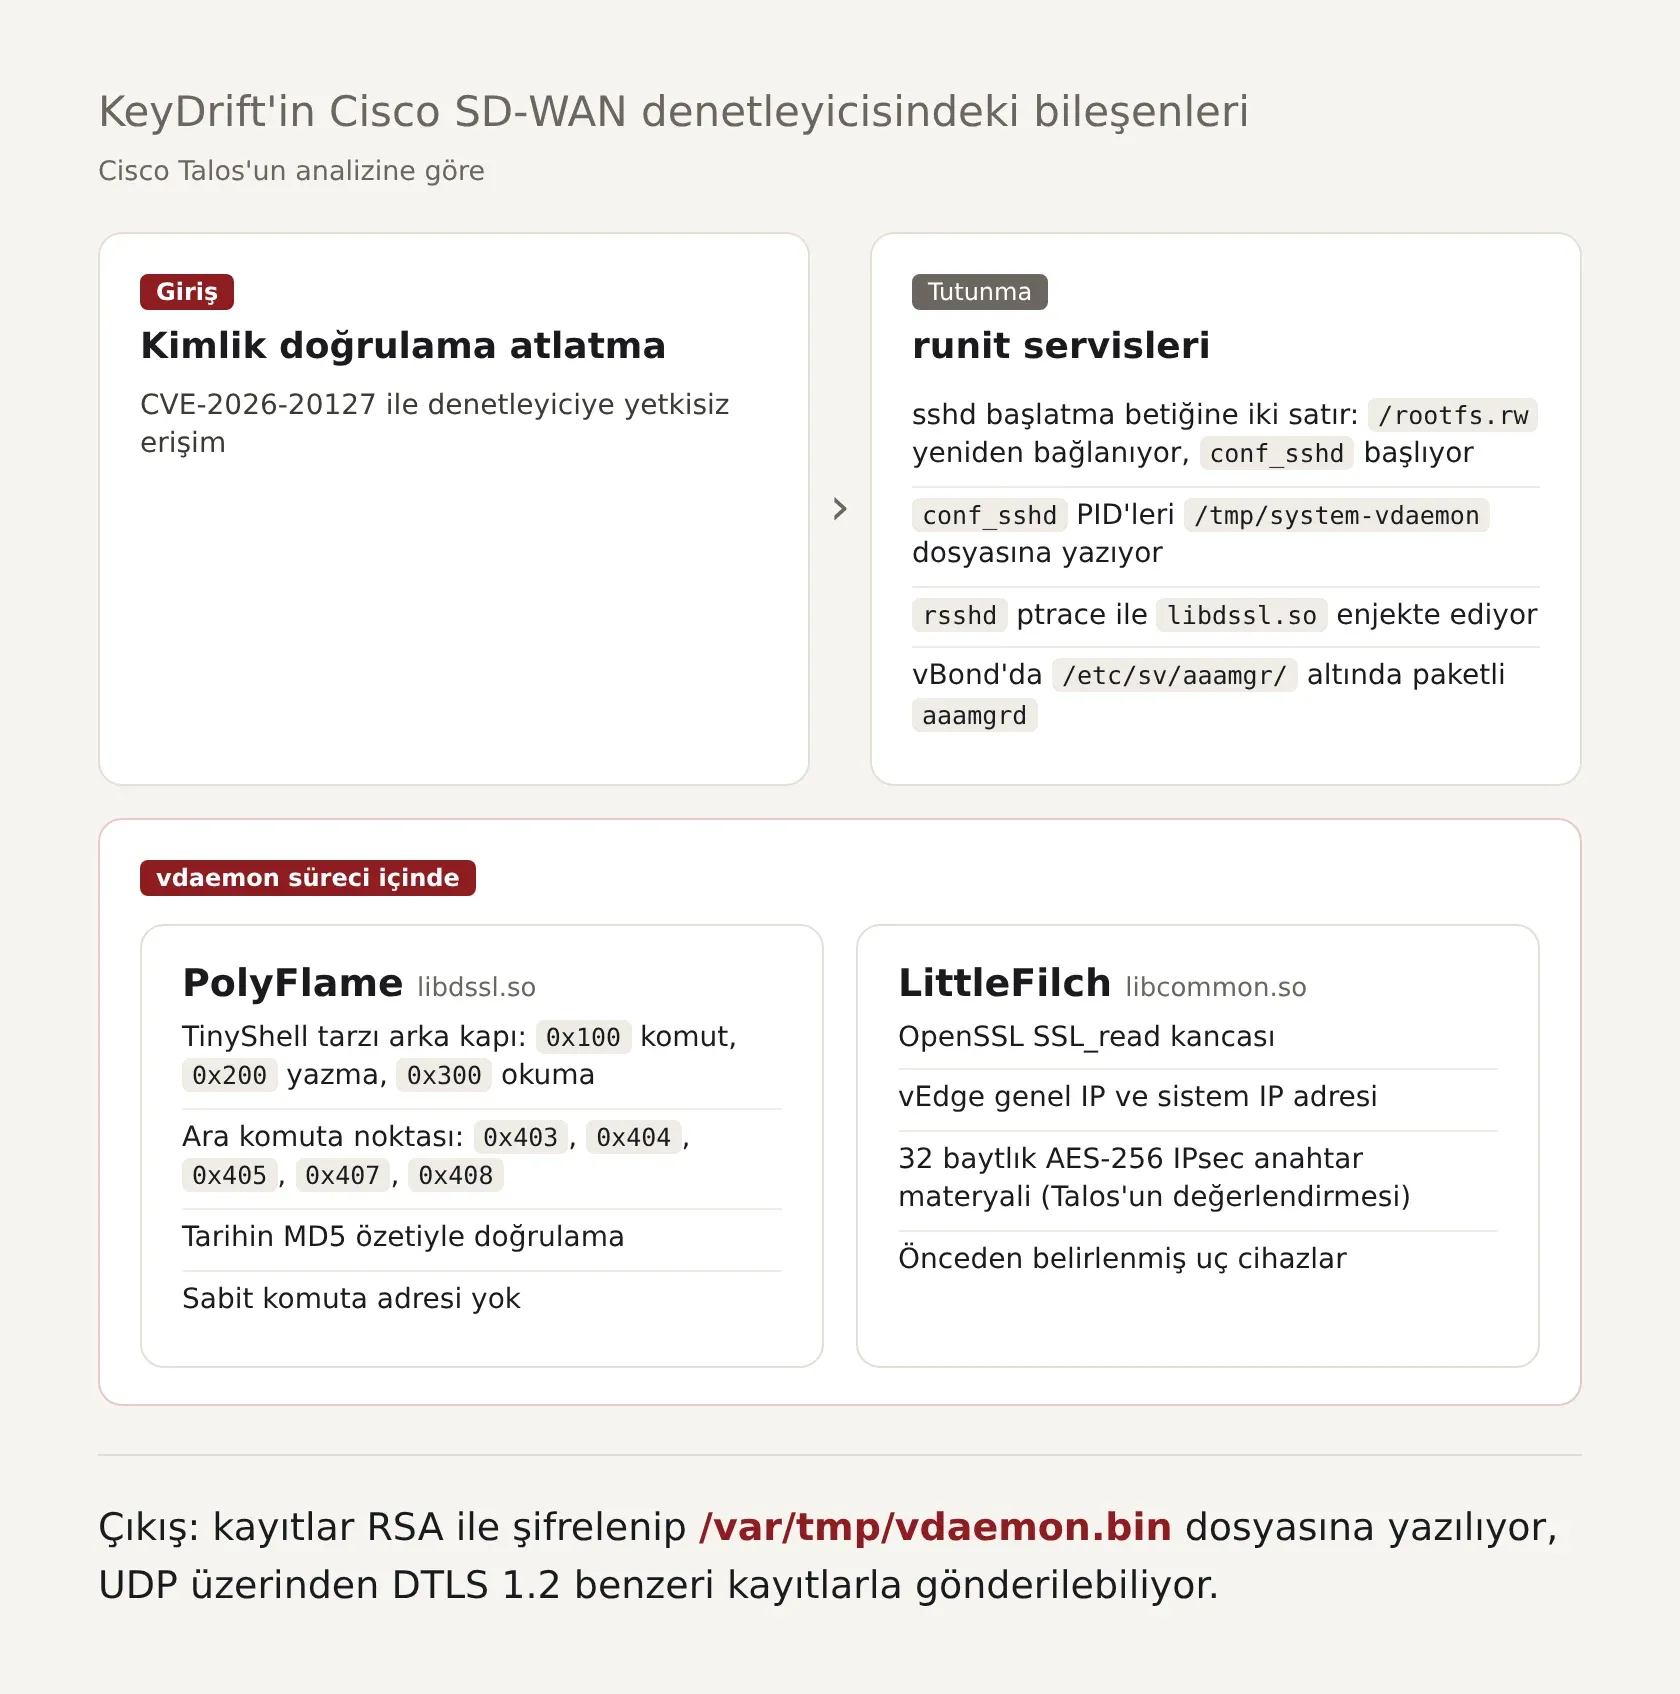
Talos’a göre KeyDrift’in ana tutunma noktası, runit servis yöneticisinin servis yolları. PolyFlame bileşeninin sshd üzerinden dağıtıldığı örnekte saldırgan sshd servisinin başlatma (run) betiğini değiştiriyor. Betik, normal başlatma mantığını korurken servis çalışmadan önce iki kötü amaçlı satır ekliyor. Bu satırlar /rootfs.rw katmanını çalıştırılabilir olarak yeniden bağlıyor (remount) ve conf_sshd adlı betiği arka planda başlatıyor. Ardından meşru sshd servisi çalışıyor.
conf_sshd betiği, cihazda çalışan vdaemon süreçlerinin süreç numaralarını (PID) buluyor ve bunları /tmp/system-vdaemon dosyasına yazıyor. Sonra rsshd adlı enjektörü çağırarak PolyFlame’i (libdssl.so) her vdaemon sürecine ptrace sistem çağrısıyla enjekte ediyor. Talos’a göre vdaemon bir SD-WAN kontrol düzlemi süreci. PolyFlame bu sürecin içine yerleştiği için DTLS oturum anahtarları, uç cihaz (vEdge) topolojisi, OMP rotaları ve politika tabloları gibi süreç içi bilgilere erişebiliyor.
Bir vBond cihazından elde edilen ikinci yöntemde ise saldırgan /etc/sv/aaamgr/ altında sahte bir runit servisi oluşturuyor. Talos’a göre meşru Cisco aaamgr bileşeni bir Python paketi ve normalde derlenmiş bir ELF runit servisi olarak görünmüyor. Bu servis aaamgrd adlı paketlenmiş bir yükleyiciyi çalıştırıyor. aaamgrd statik bağlanmış (statically linked), bölüm başlıkları (section header) olmayan, okuma, yazma ve çalıştırma izinli tek bir yükleme segmenti içeren bir ELF64 dosyası. İçinde RC4 ile şifrelenmiş bir ELF yükü taşıyor. Yükleyici ptrace, fork, wait4, kill, tgkill, mmap ve mprotect gibi sistem çağrılarını doğrudan kullanıyor. Hata ayıklayıcıya karşı da bir kontrolü var: /proc/%d/status dosyasındaki TracerPid alanını okuyor ve süreç izleniyorsa çalışmayı durduruyor. Talos bu servisle birlikte sshd ve login için yazılabilir katmandaki PAM yapılandırmalarının silindiğini de gördü. Talos ayrıca zaman damgalarının touch --reference=, izinlerin de chmod --reference= komutuyla başka dosyalardan kopyalandığını (timestomping) belirtiyor.
PolyFlame: bellekte yaşayan arka kapı ve ara komuta noktası
Talos’a göre PolyFlame, KeyDrift’in ana operasyonel modülü ve iki iş görüyor: TinyShell tarzı bir arka kapıyla komut çalıştırmak ve komuta sunucusu ile başka eşler arasında komutları aktaran bir ara komuta noktası (intermediate C2) olmak. Modül recvfrom, sendto, getpeername, dlopen, dlsym ve mprotect işlevlerine kanca atıyor ve /proc/%d/maps dosyasını ayrıştırıyor. Böylece soket, DTLS ve çalışma zamanı bağlayıcısı (runtime linker) davranışına müdahale edebiliyor.
Talos’un incelediği örneklerde sabit bir IPv4 adresi, port, geri arama alan adı, URL, HTTP başlığı ya da yoklama aralığı bulunamadı. Talos’a göre PolyFlame, alışılmış biçimde dışarıdaki bir sunucuya düzenli bağlanan (beacon) bir implant değil, SD-WAN kontrol düzlemi trafiğinin içinden yönetilecek şekilde tasarlanmış. Modül, vdaemon sürecindeki recvfrom çağrısını kendi işleviyle değiştiriyor. Bu işlev önce gerçek recvfrom’u çağırıyor ve gelen verinin içinden komuta sunucusuyla ilgili adres bilgisini alıyor.
PolyFlame’in ilginç bir doğrulama adımı var. Komuta sunucusundan gelen veri belirli bir tarihin MD5 özetini içeriyor. Implant cihazın yerel tarihini %Y-%m-%d biçiminde yazıp MD5 özetini hesaplıyor. İki özet uyuşmazsa çalışmayı durduruyor. Uyuşursa komuta sunucusundan gelen bir “yönetim kodu” ile işlem yapıyor:
- Kod 1: Rastgele baytlar üretip komuta sunucusuna gönderiyor. Talos’a göre bu büyük olasılıkla bir yoklama ya da yaşam sinyali.
- Kod 2: Implantın türünü arka kapı (TinyShell) ya da ara komuta noktası olarak ayarlıyor.
- Kod 3: Ara komuta noktası için komut işleyicisini kuruyor.
- Diğer kodlar: Ayarlı türe göre veriyi arka kapıya ya da ara komuta bileşenine iletiyor.
Arka kapı TinyShell’in yeteneklerine sahip ama komut kodları farklı ve etkileşimli kabuk sunmuyor. 0x100 kodu komutu /bin/sh -c ile çalıştırıyor, 0x200 diske dosya yazıyor, 0x300 diskten dosya okuyup komuta sunucusuna gönderiyor. Ara komuta bileşeni ise bire çok çalışıyor: tek bir komuta sunucusuna bağlanıyor ama birçok eşe hizmet verebiliyor. 0x403 belirtilen bir eş IP adresine bağlanan ve bağlantıyı açık tutan bir iş parçacığı oluşturuyor, 0x404 komuta sunucusundan gelen veriyi bağlı eşe gönderiyor, 0x405 bir eşi etkin bağlantılar listesinden çıkarıyor, 0x407 bir eşten gelen yanıtı komuta sunucusuna iletiyor, 0x408 bellekte belirli bir değeri ayarlıyor.
LittleFilch: şifresi çözülmüş trafikten anahtar ayıklama
KeyDrift’in toplama ve sızdırma bileşeni LittleFilch (libcommon.so). Talos’a göre bu modül, vSmart sürecinin gördüğü kontrol oturumlarından veri düzlemi anahtar materyalini toplamak için konumlandırılmış. LittleFilch, vdaemon içinde OpenSSL’in SSL_read işlevine kanca atıyor. Kanca önce orijinal SSL_read’i çağırıyor, sonra yalnızca dönen veri 0x18F bayttan büyükse, şifresi çözülmüş ilk bayt 0x07 ise ve üç işaret deseninin hepsi varsa veriyi işliyor. Talos bu işaretleri ve ardından gelen alanları şöyle veriyor:
| İşaret baytları | Ayrıştırılan alan | Uzunluk | Talos’un açıklaması |
|---|---|---|---|
40 03 06 |
Genel IP adresi | 4 bayt | vEdge cihazının genel ya da taşıma IP adresi |
40 0C 04 |
Eşin sistem IP adresi | 4 bayt | vEdge cihazının OMP sistem IP adresi |
05 01 0C 06 40 |
İkili anahtar alanı | 32 bayt | OMP ile dağıtılan AES-256 IPsec veri düzlemi anahtar materyali olarak değerlendiriliyor |
LittleFilch yalnızca önceden belirlenmiş uç cihazlara ait anahtar materyalini kaydediyor, kayıtları RSA ile şifreleyip /var/tmp/vdaemon.bin dosyasına yazıyor ve bu içeriği UDP üzerinden DTLS 1.2 uygulama verisine benzeyen kayıtlar hâlinde gönderebiliyor. Modül yapılandırmasını /var/tmp/vdaemon.conf dosyasından okuyor. Bu dosyada biri yerel bağlanma adresi ve portu, diğeri uzak hedef adresi ve portu olmak üzere iki satır bulunması bekleniyor. LittleFilch dosyayı okuduktan sonra siliyor. Talos bu dosyayı ele geçiremedi.
Bu ayrıntının ağırlığı şu: Talos’un değerlendirmesi doğruysa saldırgan SD-WAN’ın veri düzlemini şifreleyen IPsec anahtarlarını, yani SD-WAN üzerinden taşınan trafiği koruyan anahtarları hedef alıyordu. The Hacker News’e göre Talos saldırıların ne zaman yapıldığını ve anahtarların dışarı gönderilip gönderilmediğini belirtmiyor. Talos’a göre KeyDrift modüllerindeki ve dağıtım yöntemlerindeki farklılıklar çerçevenin aktif olarak geliştirildiğine işaret ediyor.
Talos’un MITRE ATT&CK eşlemesinde KeyDrift için şu teknikler yer alıyor: ptrace ile süreç enjeksiyonu (T1055.008), dinamik bağlayıcıyı ele geçirme (T1574.006), önyükleme ya da oturum açma betikleri (T1037), sistem süreci oluşturma ya da değiştirme (T1543), görev ya da servis taklidi (T1036.004), Unix kabuğu (T1059.004), yazılım paketleme (T1027.002), sistem kontrolleri (T1497.001), zaman damgası değiştirme (T1070.006), ağ dinleme (T1040) ve şifreli kanal, simetrik şifreleme (T1573.001). Talos, CVE-2026-20127 için Snort kuralı 65938 ve 65958’i, KeyDrift bileşenleri için Snort 2’de 67387 ile 67416 arasındaki, Snort 3’te 7:44 ile 7:73 arasındaki kuralları yayımladı.
Hedef alınan kurumlar ve coğrafya
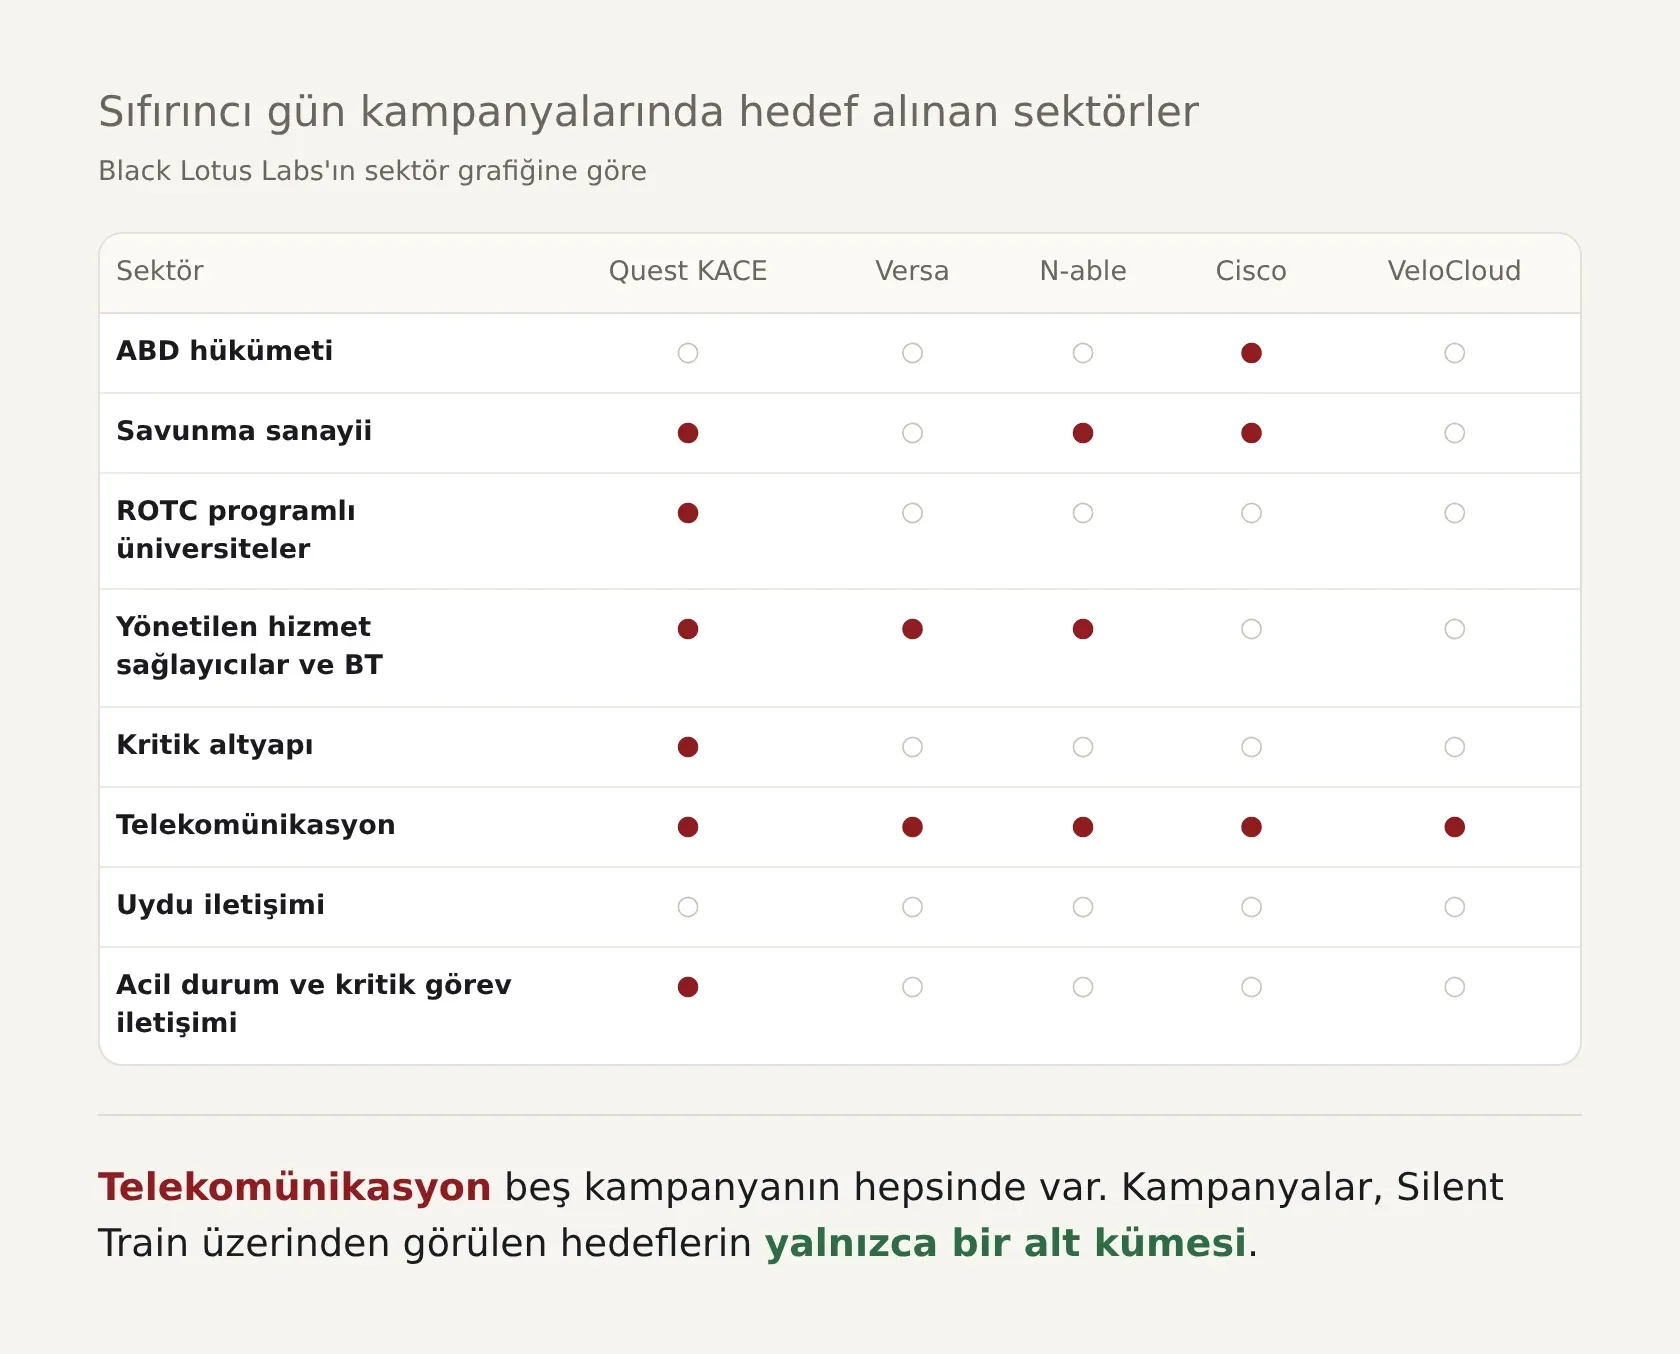
Black Lotus Labs’a göre Volt Typhoon Silent Train üzerinden ABD hükümetini, telekomünikasyon şirketlerini, savunma sanayii kuruluşlarını ve gizlilik izni olan savunma yüklenicilerini hedef aldı. Kritik altyapı kuruluşları ve ROTC programı ya da savunma ilişkisi olan üniversiteler de etkilendi. Diğer kurbanlar arasında uydu, acil durum ve kritik görev iletişimi sağlayıcıları ile yönetilen hizmet sağlayıcılar ve BT şirketleri vardı. Raporun özet bölümünde kritik altyapının su, enerji, ulaşım, denizcilik, demiryolu, havacılık ve acil durum hizmetleri gibi alanları kapsadığı belirtiliyor.
Raporun sektör grafiği iki şeyi birlikte gösteriyor: Silent Train üzerinden hedef alınan kurumların sektörlere göre dağılımı ve beş sıfırıncı gün kampanyasının her birinde hangi sektörlerin görüldüğü. Grafikte en uzun çubuk ABD hükümetine ait. Kampanya eşleşmesinde dikkat çeken nokta telekomünikasyon: beş kampanyanın beşinde de telekomünikasyon şirketleri hedef alındı. ABD hükümeti yalnızca Cisco Catalyst SD-WAN kampanyasında işaretli. Uydu iletişimi sağlayıcıları ise Silent Train’in genel hedefleri arasında olsa da beş sıfırıncı gün kampanyasının hiçbirinde işaretli değil. Black Lotus Labs, vurgulanan sıfırıncı gün kampanyalarının soruşturma boyunca görülen hedeflerin yalnızca bir alt kümesi olduğunu ayrıca belirtiyor.
Raporun haritasına göre Kasım 2023 ile Temmuz 2026 arasında hedeflerin en yoğun olduğu eyaletler Kaliforniya, Teksas ve Hawaii. Black Lotus Labs bu yoğunlaşmanın nedeninin net olmadığını kabul ediyor, ancak tablonun özellikle Hint-Pasifik bölgesinde gerginlik ya da kriz dönemlerinde önem kazanacak sistemlerde önceden erişim kurma çabasıyla tutarlı olduğunu söylüyor. Bu, CISA’nın 2024’te Volt Typhoon için yaptığı önceden konuşlanma değerlendirmesiyle aynı yönde.
Araştırmacıların elindeki kanıtlar
Silent Train’in izi, Black Lotus Labs’ın raporunun kapanışındaki ifadeyle, “olağandışı SSH aktarma zincirleri” üzerine başlayan bir soruşturmayla sürüldü. Raporlardan derlendiğinde araştırmacıların dayandığı kanıtlar şu başlıklarda toplanıyor:
- Omurga telemetrisi: Zincirler, Lumen’in küresel IP omurgasından gelen telemetriyle görüldü. Rapordaki zincir yapısı, cihaz rolleri, oturum süreleri ve zamanlama bulguları bu üç yıllık izlemeden çıkıyor.
- Kurban bildirimleri ve olay müdahalesi: Rapora göre Black Lotus Labs üç yılda yüzlerce kuruma bildirim gönderdi. Bu bildirimlerin ardından yapılan olay sonrası incelemeler, bellekte çalışan web shell’leri, kimlik bilgisi toplamayı, platform özelliklerinin kötüye kullanılmasını ve kayıtların silinmesini ortaya çıkardı.
- Sıfırıncı gün zaman çizelgeleri: Black Lotus Labs’ın zaman çizelgesine göre beş kampanyadaki istismar, açıklar kamuoyuna duyurulmadan önceki dönemde görüldü. Quest KACE’te kayıtlar sınırlı olduğu için bu değerlendirme orta güvende kaldı.
- Davranış desenleri: Cihaz türlerinin üç yıl boyunca değişmeyen rolleri, yeni cihazların önce ABD dışında denenmesi, Çin standart saatine göre mesai düzeni ve Çin Yeni Yılı’ndaki düşüşler.
- Süreklilik: Silent Train’in, Black Lotus Labs’ın en az bir kullanıcısının Volt Typhoon olduğunu söylediği KV-botnet çökertilirken ortaya çıkması ve büyümesi. Versa Director kampanyası da birimin 2024’te Volt Typhoon’a orta güvenle bağladığı faaliyetin parçasıydı.
- Bağımsız örtüşme: Cisco Talos, KeyDrift’i yerleştiren UAT-11473’ün altyapısının Silent Train ile büyük ölçüde örtüştüğünü yüksek güvenle değerlendirdi.
Black Lotus Labs Silent Train’i Volt Typhoon’un çerçevesi olarak sunuyor. Talos ise ayrı izlediği bir grubun altyapısının bu ağla örtüştüğünü söylüyor, ama iki grubu aynı saymıyor.
Hâlâ bilinmeyenler
Raporlarda yanıtı olmayan birçok soru var:
- Quest KACE kampanyasında kullanılan açık belirlenemedi ve bir CVE numarasına bağlanmadı.
- Black Lotus Labs bazı aktarma cihazlarının bilinen bir açığı olmadan ele geçirildiğini söylüyor, ancak bu cihazlarda kullanılan sıfırıncı gün açıkları açıklanmadı.
- Raporda kurbanların adları yok. Silent Train raporunda kampanya başına kurban sayısı yalnızca Quest KACE için veriliyor (30’dan fazla). Versa Director için bilinen beş kurban sayısı, 2024’teki rapora dayanıyor.
- Talos’un KeyDrift saldırılarının ne zaman yapıldığı ve IPsec anahtarlarının gerçekten dışarı gönderilip gönderilmediği belirtilmedi. LittleFilch’in yapılandırma dosyası ele geçirilemediği için anahtarların hangi adrese gönderileceği de bilinmiyor.
- UAT-11473 ile Volt Typhoon’un aynı grup mu, yoksa aynı altyapıyı paylaşan farklı gruplar mı olduğu belirsiz.
- Raporun oturum süresi grafiğinin açıklama metni, grafiğin kendisiyle ve raporun metniyle uyuşmuyor. Bu dosyada grafikteki değerler ve raporun metni esas alındı.
Savunma için çıkarılacak dersler
Black Lotus Labs’ın önerileri, Silent Train’in hedef seçiminden doğrudan çıkıyor:
- Yönetim ve kontrol düzlemini en yüksek güvenlik seviyesinde tutun. Ağ ve uç nokta yönetim sistemlerine, SD-WAN orkestratörlerine, bant dışı (out-of-band) yönetim platformlarına ve diğer merkezî yönetim teknolojilerine daha sıkı denetimler uygulayın. Bu platformların verdiği izinleri, güven ilişkilerini ve aşağı akıştaki erişimi düzenli olarak gözden geçirin.
- İnternete açıklığı azaltın. İnternete açık sistemleri, yönetim servislerini ve portalları sürekli envanterleyin ve en aza indirin. Yönetim arayüzlerine doğrudan erişimi VPN, erişim denetim politikaları, atlama sunucuları (jump host) ya da ayrı yönetim ağlarıyla sınırlayın. Arista’nın VeloCloud notundaki “orkestratör varsayılan olarak açıkta” uyarısı ve Black Lotus Labs’ın 2024’te Versa Director için önerdiği port kısıtlamaları bu maddenin somut örnekleri.
- Merkezî yönetim teknolojilerindeki açıklara öncelik verin. İnternete açık bütün yönetim platformları için hızlı yama süreçleri kurun. Beş kampanyanın hepsinde hedef bir yönetim ya da kontrol düzlemi platformuydu.
- Görünürlüğü koruyun. Kayıtları merkezde toplayın, saklama sürelerini uzatın ve güvenlik telemetrisini mümkün olan her yerde dışa aktarın. Black Lotus Labs’a göre Quest KACE kampanyasında kayıtların sınırlı olması açığın belirlenmesini zorlaştırdı.
- Güvenilen platformların kötüye kullanımını avlayın. Olağandışı yönetici girişlerini, ağ ve uç nokta yönetim etkinliğini, alışılmadık API kullanımını, uzaktan dosya aktarımlarını ve yapılandırma değişikliklerini izleyin. Normal yönetim saatlerinin ya da iş akışlarının dışında kalan “living off the land” etkinliğini arayın.
- Stratejik hedef olabileceğinizi hesaba katın. Kurumunuzun sistemlerinin, hizmetlerinin ve güven ilişkilerinin müşterilere, ortaklara, devlete ya da kritik altyapıya nasıl bir erişim yolu açabileceğini değerlendirin.
Black Lotus Labs ayrıca CISA ve İngiltere Ulusal Siber Güvenlik Merkezi’nin (NCSC) Volt Typhoon’a karşı yayımladığı yönergelerin uygulanmasını öneriyor. Cisco SD-WAN kullanan kurumlar için Talos, CVE-2026-20127 yamalarının uygulanmasını, Cisco’nun Catalyst SD-WAN sertleştirme kılavuzunun izlenmesini ve sistemlerde ihlal sonrası etkinlik belirtilerinin aranmasını öneriyor.
Ev ve küçük ofis kullanıcıları için de bir ders var. Silent Train’in zincirlerinde, internete açık web arayüzü olan ev yönlendiricileri ve IoT cihazları kullanıldı. KV-botnet’teki cihazların büyük çoğunluğu da artık güncelleme almayan modellerdi. Yönlendiricinin yönetim arayüzünü internete kapatmak ve destek süresi biten cihazları değiştirmek, bir evin ya da küçük bir ofisin başka birinin saldırısında aktarma noktası olma ihtimalini azaltır.
Saldırı izleri
Aşağıda raporlarda geçen teknik izler var. Port ve protokoller, Black Lotus Labs’ın örnek zincir şemalarından alındı. Arista’nın yayımladığı üç IP adresini, Arista bunları belirli bir gruba bağlamadığı için listeye almadık. Bu portlar tek başına bir ihlal göstergesi değil. 22, 443 ya da 8443 gibi portlar olağan trafikte sürekli görülür. Bir bağlantının anlamı ancak yönü, karşı ucu, cihazın rolü ve davranışıyla birlikte değerlendirildiğinde ortaya çıkar.
Silent Train örnek zincirlerinde görülen bağlantılar (Black Lotus Labs):
- UCloud ile Alibaba Cloud arası:
SSH/22,SSH/8236 - Alibaba Cloud ile TP-Link WR arası:
HTTPS/443,SSH/2222, geri yöndeHTTP/8281 - TP-Link WR ile Netgear Orbi arası:
HTTPS/8443,SSH/2222 - Netgear Orbi ile Fortinet FortiGate arası:
HTTPS/10443 - UCloud ile Huawei Cloud arası:
SSH/22,SSH/8103 - Ruckus vSZ ile Huawei Cloud arası, Chisel ters tüneli:
TCP/8999 - Ruckus vSZ ile Cambium cnPilot arası:
HTTPS/8443,SSH/14737
Araçlar: Chisel ve FRP ters tünelleri, geçici SSH servisleri ve anahtarları (Black Lotus Labs). Önceki Volt Typhoon olaylarında FRP istemcileri SMSvcService.exe ve Brightmetricagent.exe, PRTG sunucusunda netsh ile PortProxy kayıt değişikliği (CISA).
KeyDrift dosya ve yolları (Cisco Talos):
libdssl.so(PolyFlame),libcommon.so(LittleFilch),rsshd(enjektör),conf_sshd(yükleyici betik),aaamgrd(paketlenmiş yükleyici)- sshd’nin değiştirilmiş runit başlatma betiği ve
/etc/sv/aaamgr/altındaki sahte runit servisi /tmp/system-vdaemon,/var/tmp/vdaemon.bin,/var/tmp/vdaemon.conf- Snort kuralları: CVE-2026-20127 için 65938 ve 65958, KeyDrift için Snort 2’de 67387 ile 67416, Snort 3’te 7:44 ile 7:73
Açıklar ve düzeltilmiş sürümler:
| Ürün | CVE | Düzeltme | KEV’e ekleniş |
|---|---|---|---|
| Quest KACE | Yok (olası sıfırıncı gün) | Belirlenmedi, faaliyet Quest’in Ekim 2025 güncellemelerinden sonra azaldı | CVE yok |
| Versa Director | CVE-2024-39717 | 22.1.4 | 23 Ağustos 2024 |
| N-able N-Central | CVE-2025-8875, CVE-2025-8876 | 2025.3.1 | 13 Ağustos 2025 |
| Cisco Catalyst SD-WAN | CVE-2026-20127 | Cisco’nun danışma notundaki sürümler | 25 Şubat 2026 |
| VeloCloud Orchestrator | CVE-2026-16812 | 5.2.3.14, 6.1.3.4, 6.4.2.4 (7.0 serisi için listede sürüm yok) | 27 Temmuz 2026 |
Kaynaklar
- Lumen Black Lotus Labs, "Silent Train: uncovering Volt Typhoon's operational framework for zero-day exploitation and strategic access" (28 Ekim 2026)lumen.com (başka siteye gider)
- Cisco Talos, "Inside KeyDrift: Analyzing historical UAT-11473 activity on Cisco SD-WAN" (28 Ekim 2026)blog.talosintelligence.com (başka siteye gider)
- CISA, AA24-038A, PRC State-Sponsored Actors Compromise and Maintain Persistent Access to U.S. Critical Infrastructure (7 Şubat 2024)cisa.gov (başka siteye gider)
- ABD Adalet Bakanlığı, KV-botnet operasyonu açıklaması (31 Ocak 2024)justice.gov (başka siteye gider)
- Lumen Black Lotus Labs, KV-botnet soruşturması (Aralık 2023)lumen.com (başka siteye gider)
- The Hacker News, Volt Typhoon'un Versa Director açığını kullanması (27 Ağustos 2024)thehackernews.com (başka siteye gider)
- The Hacker News, "Hackers Exploited Cisco SD-WAN Flaw to Plant Malware Built to Steal Encryption Keys"thehackernews.com (başka siteye gider)
- Arista, Security Advisory 0144, VeloCloud Orchestrator (27 Temmuz 2026)arista.com (başka siteye gider)
- CVE kaydı, CVE-2024-39717cve.org (başka siteye gider)
- CVE kaydı, CVE-2025-8875cve.org (başka siteye gider)
- CVE kaydı, CVE-2025-8876cve.org (başka siteye gider)
- CVE kaydı, CVE-2026-20127cve.org (başka siteye gider)
- CVE kaydı, CVE-2026-16812cve.org (başka siteye gider)
- CISA, Known Exploited Vulnerabilities Catalogcisa.gov (başka siteye gider)
Bu konuda
Vaka Dosyası · 21 dk
Devlet sunucularındaki betiklerde kalan yapay zekâ notları, CL-UNK-1211 vakası
Vaka Dosyası · 19 dk
XZ Utils vakası: İki yılı aşkın bir güven operasyonu ve onu yakalayan yarım saniye
Vaka Dosyası · 21 dk
Sahte bir iş görüşmesinden GitHub'daki komuta kanalına, Blinder Tunnel saldırısının izi