Linux çekirdeğindeki üç açık saldırılarda kullanılıyor
CISA'nın aktif istismar listesine eklediği açıklar kTLS, ebtables ve AF_ALG bileşenlerinde. Düzeltmeler kararlı çekirdek sürümlerinde mevcut.
- 2 dk okuma
- 6 kaynak

Kısaca
- CISA 18 Eylül'de CVE-2025-39682, CVE-2026-53266 ve CVE-2025-39964'ü aktif istismar edilen açıklar kataloğuna ekledi.
- Açıkların ikisinin düzeltmesi geçen yıldan beri var. Dağıtımların güncel çekirdek paketleri üçünü de kapatıyor.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), 18 Eylül’de Linux çekirdeğindeki üç açığı aktif olarak istismar edilen açıklar kataloğuna ekledi. Red Hat de açıkların saldırılarda kullanıldığını doğruladı. CISA, ABD federal kurumlarına açıkları kapatmak için yalnızca üç gün verdi. Açıkların kimler tarafından ve hangi saldırılarda kullanıldığı açıklanmadı.
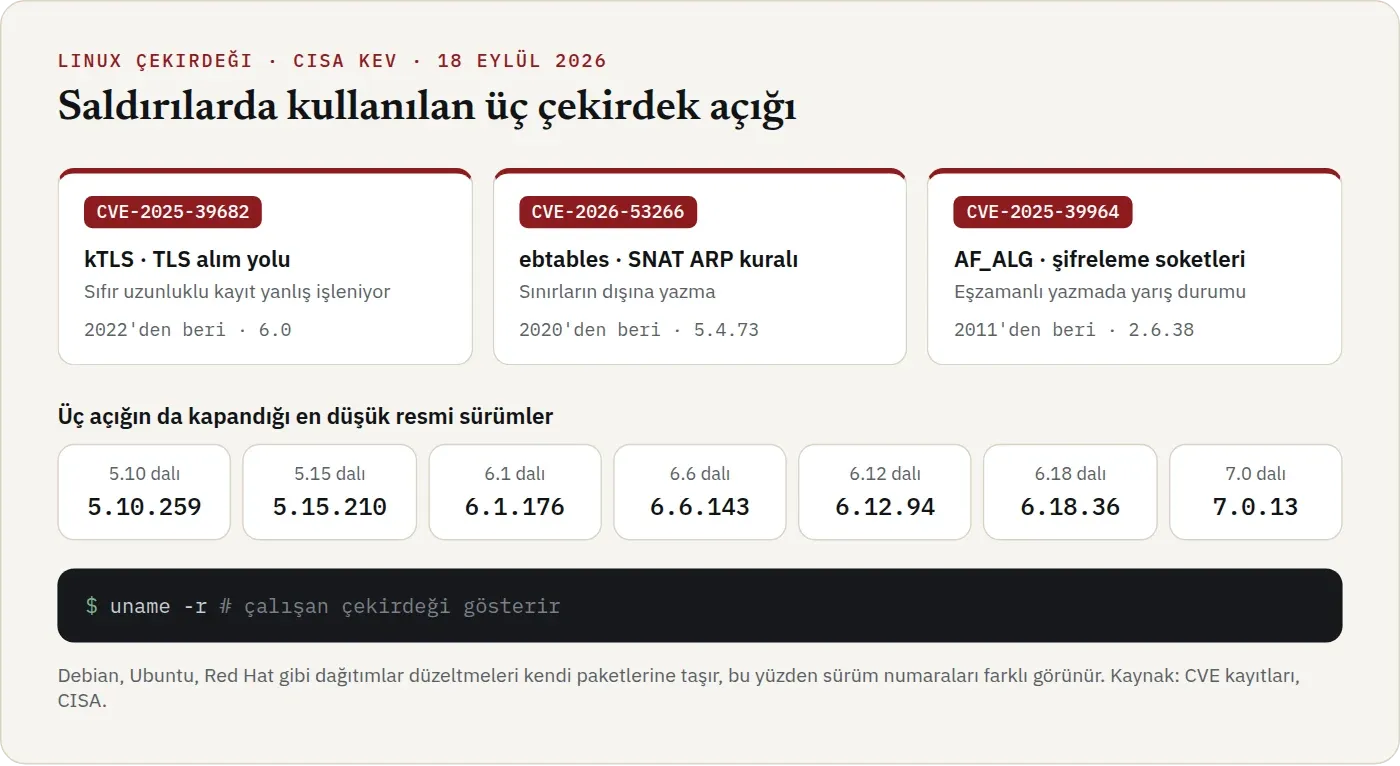
CVE-2025-39682, çekirdeğin TLS trafiğini doğrudan işleyen kısmında (kTLS) uzunluğu sıfır olan kayıtların yanlış ele alınmasından kaynaklanıyor. CVE-2026-53266, köprü trafiğini süzen ebtables’ın ARP adreslerini yeniden yazan kuralında belleğin sınırları dışına yazılmasına yol açıyor. CVE-2025-39964 ise çekirdeğin şifreleme işlevlerini uygulamalara açan AF_ALG soketlerinde, aynı sokete aynı anda yazıldığında ortaya çıkan bir yarış durumu. Bu sonuncusu 2011’de yayımlanan 2.6.38 sürümünden beri çekirdekte bulunuyordu.
Açıklardan ikisi yeni değil. CVE-2025-39682 Eylül 2025’te, CVE-2025-39964 Ekim 2025’te kapatılmıştı. Güncel çekirdek kullanan sistemler bu ikisine karşı bir yıldır korunuyor. Saldırılarda hâlâ kullanılabilmeleri, uzun süredir güncellenmeyen sunucu ve cihazların az olmadığını gösteriyor. CVE-2026-53266’nın düzeltmesi ise Haziran 2026’da geldi.
Görseldeki sürüm numaraları resmi çekirdek dallarına ait. Debian, Ubuntu ve Red Hat gibi dağıtımlar düzeltmeleri kendi çekirdek paketlerine taşıdığı için numaralar farklı görünür. En doğru yol, dağıtımın güvenlik duyurularını takip etmek ve çekirdek güncellemesinden sonra sistemi yeniden başlatmak. Güncelleme Debian tabanlı sistemlerde sudo apt update && sudo apt full-upgrade, Red Hat tabanlılarda sudo dnf upgrade ile alınabiliyor. Desteği bitmiş çekirdek dalları bu düzeltmeleri hiç almıyor.
Kaynaklar
- CISA Known Exploited Vulnerabilities kataloğucisa.gov (başka siteye gider)
- The Hacker News, "CISA Flags Three Linux Kernel Vulnerabilities Exploited in the Wild"thehackernews.com (başka siteye gider)
- SecurityWeek, "Organizations Warned of 3 Exploited Linux Kernel Vulnerabilities"securityweek.com (başka siteye gider)
- CVE kaydı, CVE-2025-39682cve.org (başka siteye gider)
- CVE kaydı, CVE-2026-53266cve.org (başka siteye gider)
- CVE kaydı, CVE-2025-39964cve.org (başka siteye gider)