KVKK dokuz kurumun veri ihlali bildirimini yayımladı
Bildirimlerde etkilendiği belirtilen kişi sayısı en az 1 milyon 33 bin; bir kurum sayı paylaşmadı.
- 2 dk okuma
- 3 kaynak

Kısaca
- Kişisel Verileri Koruma Kurumu 30 Eylül'de dokuz kurumun veri ihlali bildirimini kamuoyuyla paylaştı.
- Bildirimler, ihlallerin Elasticsearch erişiminden oltalama e-postasına kadar farklı yollardan gerçekleştiğini gösteriyor.
Kişisel Verileri Koruma Kurumu (KVKK), 30 Eylül’de dokuz kurumun veri ihlali bildirimini kamuoyuyla paylaştı. Bildirimlerde etkilendiği belirtilen kişi sayısı toplamda en az 1 milyon 33 bin. Kurumlardan biri etkilenen kişi sayısını henüz açıklamadı.
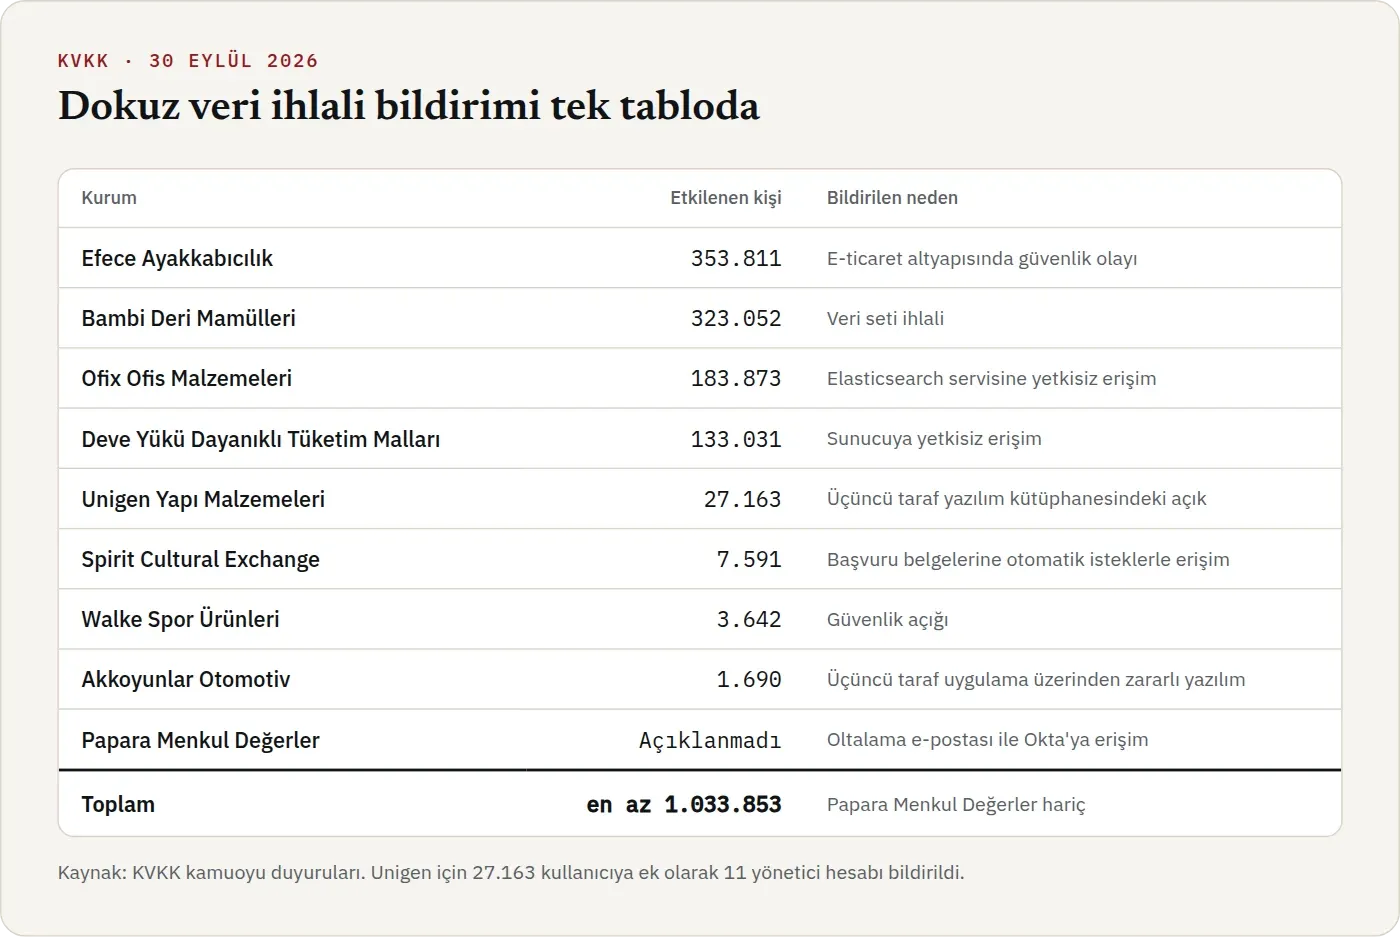
En çok kişiyi etkileyen bildirim Efece Ayakkabıcılık’a ait. Şirketin e-ticaret altyapısındaki bir güvenlik olayında 353 bin 811 kişinin adı, iletişim bilgileri ve hash’lenmiş parolası etkilendi. Onu 323 bin 52 kişiyle Bambi Deri Mamülleri, 183 bin 873 kişiyle Ofix Ofis Malzemeleri ve 133 bin 31 kişiyle Deve Yükü Dayanıklı Tüketim Malları izliyor. Bu bildirimlerde etkilenen veriler çoğunlukla ad, telefon, e-posta ve adres gibi iletişim bilgileri. Bazılarında giriş bilgileri ve sipariş kayıtları da var.
Bildirimler ihlallerin nasıl gerçekleştiğine dair de ipuçları veriyor. Ofix’te bir Elasticsearch servisine yetkisiz erişim, Unigen Yapı Malzemeleri’nde üçüncü taraf bir yazılım kütüphanesindeki güvenlik açığı, Akkoyunlar Otomotiv’de ise üçüncü taraf bir uygulama üzerinden bulaşan zararlı yazılım neden olarak gösterildi. Papara Menkul Değerler’in bildirimine göre 4 Eylül’de çalışanlara gönderilen bir oltalama e-postası üzerinden kimlik yönetim platformu Okta’ya erişildi. Kurum etkilenen kişi sayısını paylaşmadı.
Etkilenen veri türleri açısından en hassas bildirim Spirit Cultural Exchange’e ait. Bildirime göre yetkisiz bir kişi, otomatik isteklerle başvuru belgelerine erişti. 7 bin 591 kişinin pasaport, adli sicil kaydı, diploma ve fotoğraf gibi belgeleri bu kapsamda. Walke Spor Ürünleri’nde ise 3 bin 642 kişinin iletişim ve işlem bilgileri etkilendi.
Kurumlar, KVKK düzenlemesine göre bir ihlali öğrendikten sonra 72 saat içinde Kurul’a bildirmek zorunda. Kamuoyuna açıklanan duyurular bu bildirimlerin özeti. Bu kurumlardan birinin müşterisiyseniz, aynı parolayı kullandığınız diğer hesaplarda parolanızı değiştirmeniz ve bu kurumların adıyla gelebilecek e-posta ve SMS’lere karşı dikkatli olmanız yerinde olur.